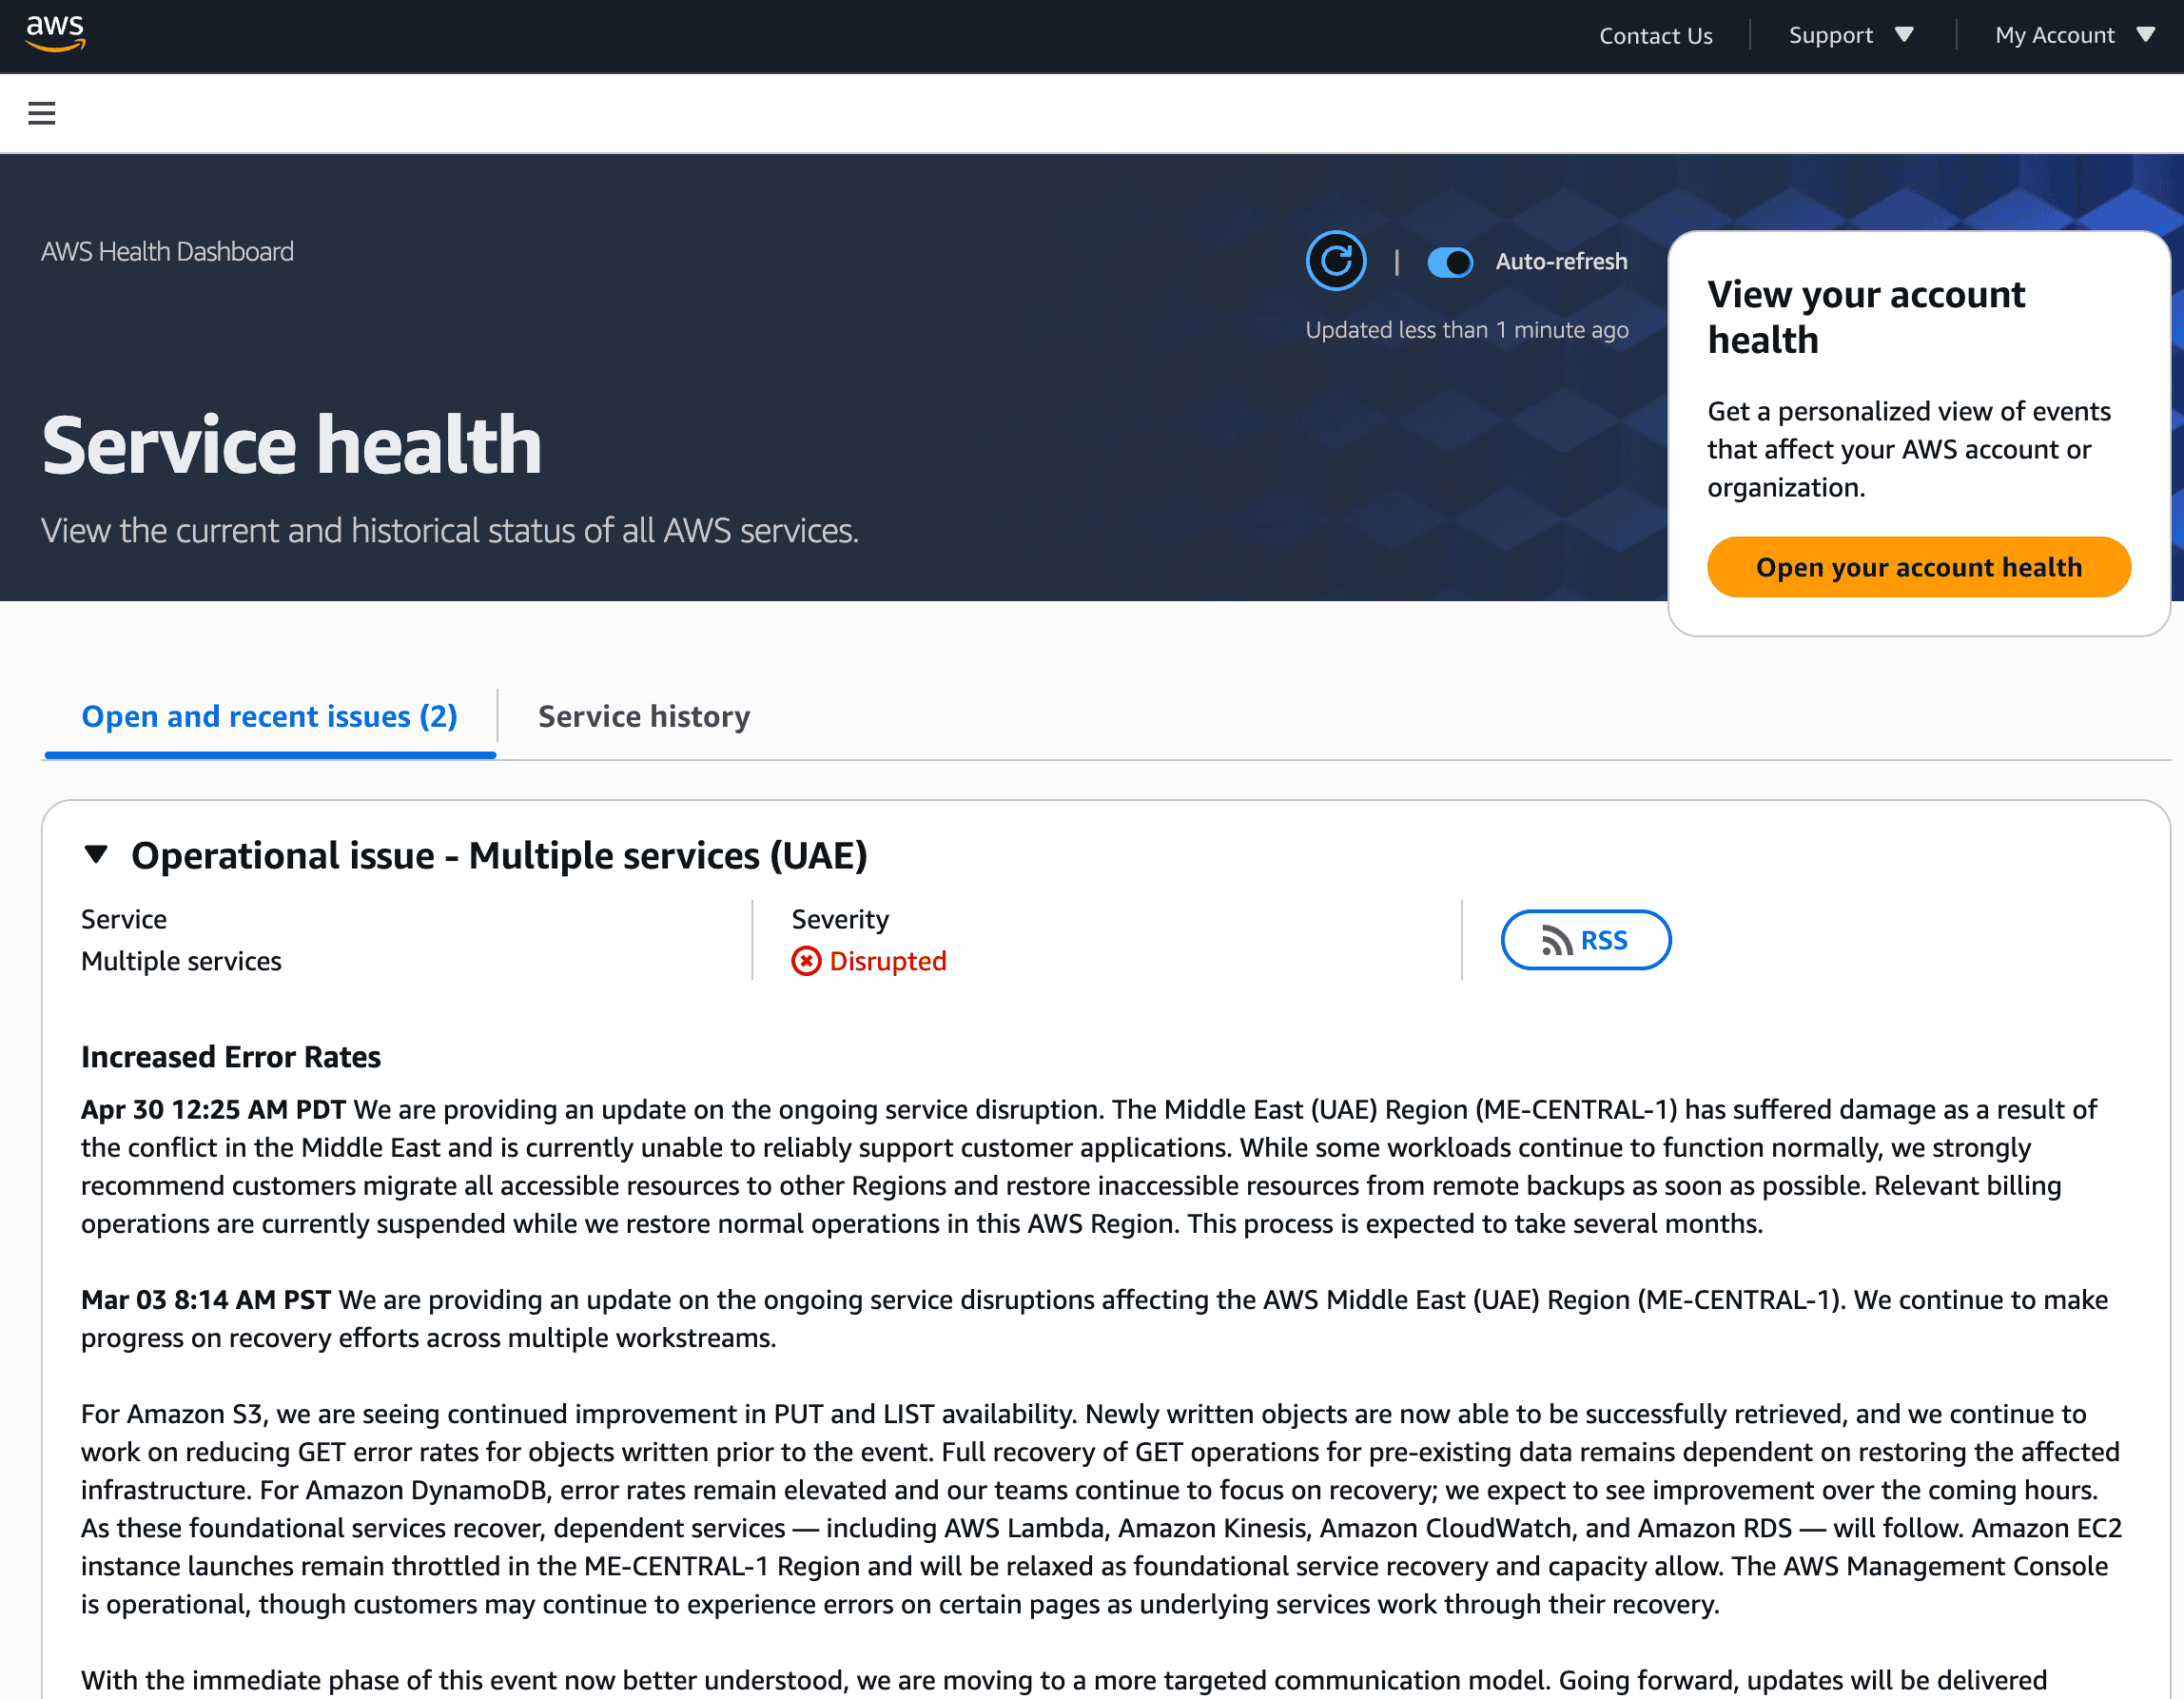
لماذا لم تكن عمليات النشر متعددة المناطق المتاحة كافية هذه المرة؟
لفهم سبب عدم استعداد العديد من المؤسسات، من المفيد فهم شكل خطة العمل القياسية للتعافي من الكوارث لمناطق التوافر في AWS.
مناطق التوافر في AWS هي مراكز بيانات مادية منفصلة ضمن منطقة جغرافية واحدة، متصلة بشبكة خاصة ذات نطاق ترددي عالٍ وزمن استجابة منخفض. صُممت هذه البنية بحيث لا ينتقل أي عطل في إحدى مناطق التوافر - سواءً كان انقطاعًا للتيار الكهربائي، أو عطلًا في نظام التبريد، أو خللًا في الأجهزة - إلى المناطق الأخرى. يعني تشغيل نشر متعدد المناطق أن خدمة قاعدة البيانات العلائقية (RDS) (التي تُؤتمت المهام الإدارية الشائعة مثل توفير الأجهزة، والتحديثات، والنسخ الاحتياطية، والمراقبة) لديها نسخة احتياطية في مركز بيانات آخر، وأن مثيلات خدمة الحوسبة السحابية المرنة (EC2) موزعة على المناطق، وأن موازن الأحمال يُعيد توجيه حركة البيانات تلقائيًا حول أي هدف غير سليم. بالنسبة للغالبية العظمى من حوادث الحوسبة السحابية، مثل أعطال الأجهزة، وانقطاعات التيار الكهربائي الموضعية، وانقطاعات الشبكة، تُعد هذه البنية ممتازة وتعمل تمامًا كما هو مُخطط لها.
يُعدّ التقارب الجغرافي القيدَ الحاسم. فمناطق التوافر (AZs) ضمن منطقة واحدة تقع عادةً ضمن دائرة نصف قطرها حوالي 100 كيلومتر. هذا التقارب هو حلٌّ هندسيٌّ مُتعمَّد: فهو يُبقي زمن الاستجابة بين مناطق التوافر منخفضًا بما يكفي لدعم النسخ المتزامن والتحويل الفوري في حالة الأعطال. ولكنه يعني أيضًا أن حدثًا ماديًا واسع النطاق - كارثة طبيعية، أو انقطاع في شبكة الكهرباء الإقليمية، أو، في هذه الحالة، غارات مُستهدفة بطائرات مُسيَّرة - يُمكن أن يُؤثِّر على جميع مناطق التوافر في المنطقة في آنٍ واحد.
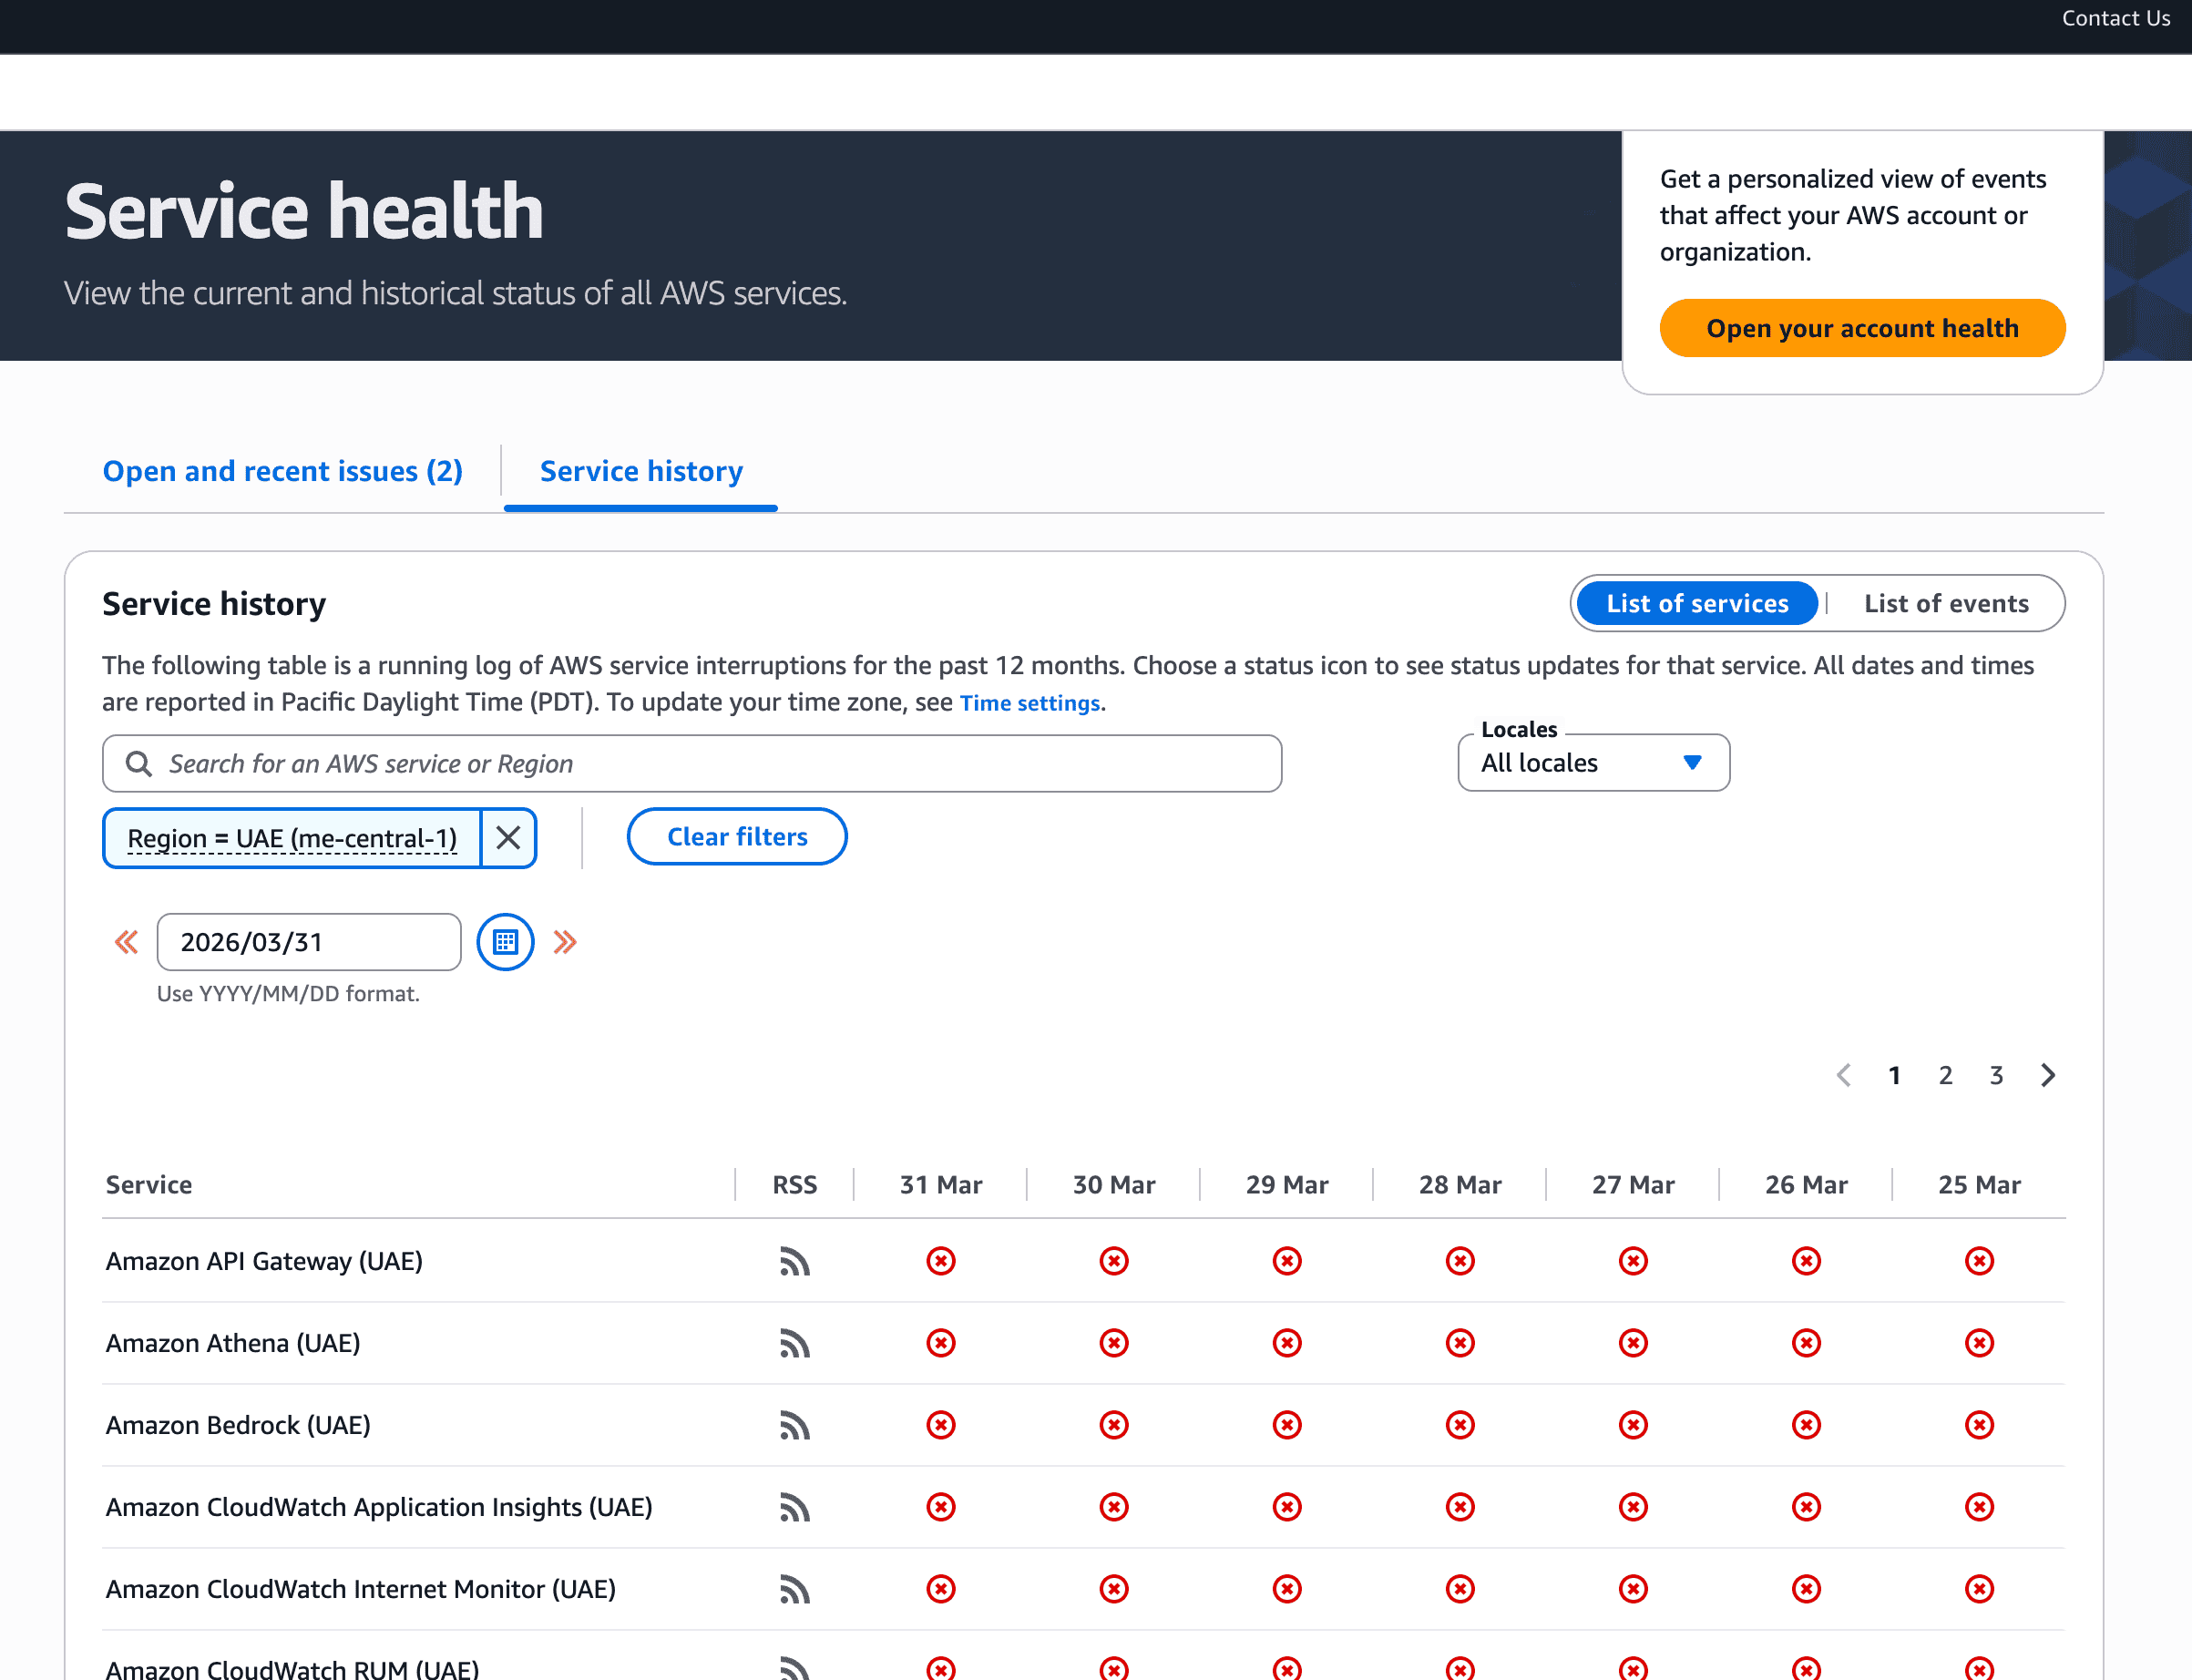
هذا ما حدث بالضبط بين 1 و3 مارس 2026. لم تستهدف غارات الطائرات المسيّرة منشأة واحدة، بل استهدفت مراكز بيانات متعددة في منطقة me-central-1 (الإمارات العربية المتحدة) على التوالي، مع تضرر منطقة me-south-1 (البحرين) جراء غارة قريبة. واجه العملاء الذين يستخدمون بنية Multi-AZ التقليدية - التي توزع أحمال العمل على ثلاث مناطق توافر، وتحافظ على نسخ احتياطية من قواعد البيانات، وتستخدم مجموعات التوسع التلقائي - نفس الانقطاع الذي واجهه العملاء الذين يستخدمون بنية single-AZ. لم يكن لدى منطق تجاوز الأعطال لديهم أي بديل .
ومما زاد المشكلة تعقيدًا هو عطل ميزة اللقطات في AWS. تُخزَّن لقطات EBS - وهي نسخ احتياطية تزايدية تُجرى في نقطة زمنية محددة، وتعتمد عليها المؤسسات لاستعادة البيانات بعد الكوارث واستعادة وحدات التخزين - في Amazon S3 ضمن نفس المنطقة. لم تعد هذه اللقطات الأصلية مسارًا قابلاً للتطبيق للاستعادة - فقد أدت الهجمات المادية إلى تقييد S3 و DynamoDB بشدة لدرجة أن طبقة التخزين التي تدعم تلك النسخ الاحتياطية أصبحت غير متاحة.
ونتيجة لذلك، انقطعت البيانات بالغة الأهمية وتعرض استمرار العمل للخطر.
مع توقف خوادم الحوسبة EC2 عن العمل وعدم إمكانية الوصول إلى جداول DynamoDB، لم يتمكن العملاء من الوصول إلى البيانات التي تعتمد عليها تطبيقاتهم. بالنسبة لشركات التكنولوجيا المالية، أدى ذلك إلى توقف عمليات معالجة المدفوعات. أما بالنسبة لمنصات البيع بالتجزئة، فقد تسبب ذلك في توقف أنظمة إدارة الطلبات. كل ساعة من التوقف عن العمل كانت لها تبعات مباشرة على الإيرادات، بالإضافة إلى زيادة المخاطر التنظيمية، لا سيما بالنسبة للمؤسسات الخاضعة لمتطلبات الإقامة في البيانات في الإمارات العربية المتحدة، أو اللائحة العامة لحماية البيانات (GDPR)، أو متطلبات الامتثال للخدمات المالية.
لماذا كان التعافي من هذا الأمر صعباً بشكل خاص
ثلاثة قيود اصطدمت في وقت واحد:
- تدهورت خدمات الحوسبة السحابية الإقليمية ، وليس فقط المرافق الفردية.
- كانت آليات الاسترداد الأصلية تعتمد على نفس تلك الخدمات.
- أدت قواعد الإقامة والسيادة للبيانات إلى إلغاء خيارات تجاوز الفشل الافتراضية عبر المناطق.
بالنسبة للمؤسسات الخاضعة لمتطلبات تنظيمية صارمة، لم يكن استعادة التوافر بمجرد نقل البيانات إلى مكان آخر خياراً متاحاً. كان التوافر والامتثال متعارضين بشكل مباشر.
وهنا توقفت العديد من جهود التعافي.
كيف Securiti الاستجابة: دليل تعافي غير تقليدي
مع عدم توفر مسارات الاسترداد القياسية، Securiti نفذ فريق الهندسة التابع لـ عملية استعادة متعددة المسارات بالتوازي، حيث عمل على تجاوز كل قيد بدلاً من انتظار AWS لحلها.
المسار 1 - الوصول إلى البيانات عبر المناطق من خلال البحرين. نظرًا لتعذر الوصول إلى خدمة التخزين السحابي S3 الإقليمية، وعدم إمكانية الوصول إلى اللقطات بالطرق المعتادة، أنشأ الفريق اتصالًا نظيرًا لشبكة افتراضية خاصة (VPC) بين منطقة الإمارات العربية المتحدة المتضررة وخدمة AWS me-south-1 في البحرين. وقد أدى ذلك إلى إنشاء مسار شبكي إلى وحدة تخزين النسخ الاحتياطية المتبقية، متجاوزًا طبقة S3 المتدهورة. ثم جرى نسخ بيانات العملاء المعتمدة احتياطيًا مباشرةً إلى حاويات S3 في منطقة الاتحاد الأوروبي، مما أدى إلى إنشاء نسخة نظيفة ومنفصلة جغرافيًا خارج منطقة النزاع لأول مرة.
المسار الثاني - الوصول المباشر إلى البنية التحتية المتبقية عبر EKS وSSM. حدد الفريق عُقد EKS التي نجت من التلف الجزئي الذي لحق بـ me-central-1c، وتمكن من الوصول إليها مباشرةً عبر AWS Systems Manager (SSM)، متجنبًا بذلك الحاجة إلى مسارات الشبكة العامة أو بنية EC2 bastion التحتية السليمة. ومن خلال هذا الوصول، تمكن المهندسون من الوصول إلى قواعد البيانات الأساسية وإجراء نسخ احتياطية محلية إلى خدمة التخزين السحابي S3 في الإمارات العربية المتحدة، ما ساهم في استعادة البيانات التي كانت ستُفقد لولا ذلك في حال تدهور البنية التحتية المتبقية.
المسار 3 - التكرار عبر السحابة في Azure . بالتزامن مع مسارات استعادة AWS وبشكل مستقل عنها، أنشأ الفريق نسخًا احتياطية من بيانات العملاء الهامة في Microsoft. Azure كان هذا بمثابة تحوط متعمد ضد احتمال حدوث فشل كامل في AWS ME - مما يضمن أنه حتى لو تدهور الوضع في كل من الإمارات العربية المتحدة والبحرين تمامًا، فإن نسخة ثانوية موجودة على مزود سحابي منفصل تمامًا دون أي اعتماد على البنية التحتية لـ AWS في المنطقة.
الهجرة إلى الاتحاد الأوروبي: إعادة العملاء إلى الإنترنت دون مخالفة القواعد
بعد تأمين البيانات في مواقع متعددة، شرع الفريق في استعادة خدمة العملاء. كانت العملية مدروسة، وتولي الامتثال أولوية قصوى، وكانت أسرع مما كان عليه الحال لو لم تكن هناك بنية تحتية موجودة مسبقًا في الاتحاد الأوروبي.
تم استشارة الفريق القانوني لشركة Veeam قبل أي عملية نقل بيانات عبر الحدود. ونظرًا لأن العملاء المتأثرين يعملون وفقًا لمتطلبات صارمة لإقامة البيانات في الإمارات العربية المتحدة، فإن نقل بيانات المستأجرين إلى البنية التحتية للاتحاد الأوروبي يتطلب موافقة صريحة من العميل، وليس تفويضًا ضمنيًا. وقد تم الحصول على الموافقة وتوثيقها لكل عميل متأثر قبل بدء عملية النقل.
كانت البنية التحتية السحابية للاتحاد الأوروبي تعمل بالفعل. لأن Securiti تُشغّل بيئات الإنتاج عبر مناطق متعددة كجزء من بنيتها السحابية المتعددة القياسية، ولم تتطلب بيئة الاتحاد الأوروبي أي وقت للتجهيز. كانت جاهزة للعمل، ومُختبرة، ومُستعدة لاستقبال بيانات المستأجرين.
بمجرد الحصول على موافقات العملاء، تم نقل مجموعات بيانات المستأجرين المحددة إلى بيئة الاتحاد الأوروبي واستعادتها. وعاد العملاء إلى الاتصال بالإنترنت في غضون ساعات قليلة من تاريخ الموافقة، وليس أيامًا. بالنسبة للعملاء الذين لديهم مخاوف مستمرة بشأن إقامة بياناتهم عند التشغيل من بنية تحتية تابعة للاتحاد الأوروبي، Securiti تم تقديم استضافة مؤقتة في الاتحاد الأوروبي كترتيب محدد المدة بشكل واضح ريثما يتم تقييم مسار التعافي طويل الأجل في الإمارات العربية المتحدة. وبقيت النسخ الثانوية في Azure كإجراء احتياطي مباشر ضد أي ضربات أخرى أو أعطال متتالية في منطقة تواجد AWS في الشرق الأوسط.
قبل أي عملية نقل للبيانات عبر الحدود، تم الحصول على موافقة العميل وتوثيقها . لأن Securiti بفضل بيئة الإنتاج الأوروبية الجاهزة للعمل، لم يكن هناك أي تأخير في توفير البنية التحتية الجديدة. تم نقل مجموعات بيانات العملاء المعتمدة واستعادتها بسرعة، مما سمح باستئناف العمليات في غضون ساعات بدلاً من أيام.
بالنسبة للعملاء الذين لديهم مخاوف مستمرة بشأن مكان إقامة بياناتهم، تم تقديم خدمة الاستضافة في الاتحاد الأوروبي كإجراء مؤقت ومحدد المدة ، وليس كحل دائم. وظلت النسخ الاحتياطية الثانوية عبر السحابة موجودة كإجراء وقائي ضد أي عدم استقرار إضافي.
لماذا نجحت هذه الطريقة
دور اكتشاف البيانات والرؤية الشاملة عبر السحابة
لم تكن سرعة التعافي وليدة الصدفة، بل كان أحد العوامل الحاسمة في ذلك هو Securiti يتم صيانتها باستمرار، وهي مستقلة عن السحابة data catalog وهذا يعني أنه عندما انقطعت الخدمة في منطقة الإمارات العربية المتحدة، كان الفريق على دراية تامة بمجموعات البيانات الموجودة في مناطق التوافر المتأثرة، وأحمال العمل التي تعتمد عليها، وتصنيفات حساسية تلك الأصول، والأطر التنظيمية التي تحكمها. استغرقت عملية الفرز هذه دقائق، لا أياماً.
أما بالنسبة لبعد الامتثال في الاستجابة - تحديد العملاء الذين يجب استشارتهم قبل نقل البيانات، والإخطارات التنظيمية التي قد تكون مطلوبة، ومجموعات وجهات الاتحاد الأوروبي المسموح بها بموجب التزامات الإقامة لكل عميل - فقد كانت معلومات البيانات الموجودة مسبقًا هي الفرق بين استجابة منظمة وقابلة للدفاع واستجابة فوضوية.
الهجرة المنظمة، وليست مجرد الهجرة السريعة
كان التعافي في الاتحاد الأوروبي سريعاً جزئياً لأن الأساس اللازم للامتثال قد تم وضعه بالفعل. Securiti حافظت منصة [اسم الشركة] على استمرارية التصنيف وسلسلة البيانات خلال عملية النقل، ما يعني أن البيانات الوصفية التنظيمية التي تراكمت على مدار أشهر من التشغيل في بيئة الإمارات العربية المتحدة انتقلت مع البيانات إلى موقعها الجديد. لم تكن فرق الامتثال بحاجة إلى إعادة تصنيف الأصول من الصفر بعد الاستعادة أو إعادة بناء خرائط البيانات للجهات التنظيمية لاحقًا. كانت بيئة الاتحاد الأوروبي المستعادة متوافقة مع المتطلبات عند الوصول، وليس بالضرورة بعد اكتمال عملية الاستعادة.
التكلفة المتراكمة لعدم الاستعداد
من المهم أن نكون صريحين بشأن شكل البديل. المنظمات التي لا تمتلك نظامًا سحابيًا متكاملًا يعمل في الوقت الفعلي data catalog واجهت فرق الامتثال عملية اكتشاف يدوية قد تستغرق أسابيع في البيئات المعقدة. وبدون أدوات ترحيل مُدارة، اضطرت فرق الامتثال إلى مراجعة كل قرار يتعلق بنقل البيانات يدويًا، مما شكل عائقًا أدى إلى إطالة فترات التوقف. وبدون إمكانيات تقييم الاختراقات الآلية، عملت الفرق القانونية وفرق الامتثال في حالة من الضبابية، غير متأكدة من الجهات التنظيمية التي يجب إخطارها، ومتى، وماذا يتعلق بالاختراق.
قد تصل العقوبات التنظيمية المفروضة على التأخير في الإبلاغ عن خروقات البيانات بموجب أطر مثل اللائحة العامة لحماية البيانات (GDPR) إلى عشرات الملايين من اليورو. وقد تصل تكاليف توقف العمليات التشغيلية لشركة تكنولوجيا مالية متوسطة الحجم تُعالج المدفوعات الإقليمية إلى مئات الآلاف من اليورو في الساعة. لذا، فإن الحسابات المالية المتعلقة بالاستعداد مقابل التعافي ليست متقاربة.
الدروس المستفادة / ما يوضحه هذا الحدث
يُذكّرنا انقطاع خدمات AWS في الإمارات العربية المتحدة بأن البنية التحتية السحابية ليست بمنأى عن اضطرابات العالم المادي. فالنزاعات والكوارث الطبيعية وانهيار البنية التحتية المتتالي ليست حالات استثنائية يمكن التخطيط لها نظرياً، بل هي سيناريوهات تتطلب قدرات استجابة مُختبرة ومؤتمتة وشاملة لجميع السحابات.
تجدر الإشارة أيضًا إلى أن العبرة ليست في أن بنية Multi-AZ خاطئة، فهي لا تزال ممارسة أساسية ضرورية، وينبغي أن تكون الحد الأدنى لمعيار النشر لأي بيئة عمل إنتاجية. العبرة تكمن في أن Multi-AZ تحل مشكلة مختلفة عن تلك التي واجهتها المؤسسات في 2 مارس. إنها آلية مرونة على مستوى المنشأة، وليست آلية إقليمية. تتطلب الحماية من الأعطال الإقليمية إما نسخ البيانات عبر المناطق - بحيث توجد نسخ احتياطية خارج المنطقة الجغرافية المتأثرة - أو بنية متعددة المناطق نشطة-سلبية، حيث يمكن لمنطقة ثانوية استيعاب حركة البيانات في حال تعطل المنطقة الأساسية تمامًا.
بالنسبة للمؤسسات التي تلتزم بمتطلبات إقامة البيانات، لا يُعدّ أيٌّ من المسارين بسيطًا كتشغيل مفتاح. فنسخ البيانات الخاضعة للتنظيم إلى منطقة أخرى يتطلب أن تستوفي المنطقة المستهدفة نفس متطلبات السيادة والكفاية التي تستوفيها المنطقة المصدر. وقد يؤدي اللجوء إلى منطقة غير معتمدة لاستعادة التوافر إلى انتهاك للامتثال حتى وإن كان يحلّ مشكلة تشغيلية. هنا تلتقي مرونة البنية التحتية وأمن البيانات وحوكمتها، وحيث يصبح امتلاك قدرات سحابية متعددة مُجهزة مسبقًا وخاضعة لسياسات محددة هو الفرق بين استعادة سريعة ومتوافقة مع القوانين ومحاولة إنقاذ مطولة.
Securiti لم تكن قدرة الشركة على التعبئة السريعة للعملاء المتضررين مجرد نتيجة لجهود هندسية هائلة في تلك اللحظة؛ بل كانت أيضًا نتيجة للعمل الذي تم إنجازه مسبقًا: اكتشاف أصول البيانات وتصنيفها وفهرستها وإدارتها قبل وصول أي أزمة .
عندما فشلت البنية التحتية، لم تفشل ذكاء البيانات.
لمعرفة كيف يمكن لشركة Securiti أن تساعد مؤسستك، تواصل معنا أو استكشف منصتنا للبيانات والذكاء الاصطناعي عبر السحابة .