DSPM مقارنة بـ CSPM: فهم الاختلافات لتحقيق أمن البيانات الأمثل

تشغيل الفيديو
مؤلف

أنس بيج

مدير تسويق المنتجات في Securiti

نُشر بتاريخ 24 مايو 2023

استمع إلى المحتوى

من زيادة قابلية التوسع وتسريع طرح المنتجات في السوق إلى خفض التكاليف التشغيلية، مكّنت الحوسبة السحابية الشركات من السير بخطى سريعة نحو الابتكار والنمو. مع ذلك، فإن مسار التحديث ليس بهذه السرعة عندما يتعلق الأمر بأمن الحوسبة السحابية .

يُعدّ تأمين الحوسبة السحابية تحديًا بحد ذاته نظرًا لطبيعة بنيتها التحتية الموزعة والمعقدة. لكن تأمين الكم الهائل من البيانات عبر بيئة الحوسبة السحابية يُشكّل هاجسًا بالغ الأهمية. ذلك لأنّ بيتابايتات من البيانات تُخزّن في آلاف مستودعات البيانات عبر عشرات المواقع الجغرافية وخوادم وخدمات الحوسبة السحابية.

على مر السنين، أدى نظام إدارة وضع أمن الحوسبة السحابية (CSPM) دورًا ممتازًا في حماية البنية التحتية السحابية. مع ذلك، لم يمنع ذلك حدوث اختراقات البيانات . بل على العكس، أصبحت اختراقات البيانات اليوم مشكلة أمنية أكبر في الحوسبة السحابية من ذي قبل. وهنا، يلعب data security posture management ( DSPM ) دورًا محوريًا في استكمال ممارسات CSPM وتوفير حماية قوية للبيانات وضمان الامتثال للمعايير.

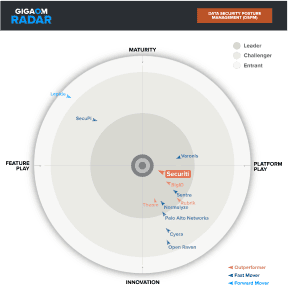
Securiti توبس DSPM التقييمات

Securiti تهيمن منصة DataAI Command Platform التابعة لشركة 's على منصة GigaOm DSPM حصل على أعلى التقييمات في القدرات الرئيسية، والقدرات الناشئة، ومعايير العمل.

Securiti توبس DSPM التقييمات

دعونا نتعرف أكثر على الاختلافات بين DSPM مقارنة بـ CSPM وكيف تكمل هذه التقنيات بعضها البعض لزيادة أمان البيانات.

ما هو نظام إدارة الأداء المعتمد (CSPM) وكيف يعمل؟

بحسب شركة غارتنر ،

" تتكون إدارة وضع أمان الحوسبة السحابية (CSPM) من عروض تدير باستمرار وضع أمان البنية التحتية كخدمة (IaaS) والمنصة كخدمة (PaaS) من خلال الوقاية والكشف والاستجابة لمخاطر البنية التحتية السحابية. "

لفهم ذلك بشكل أفضل، دعونا نأخذ مثالاً على حصن. إذا حاولت قوة غازية اقتحام حصن، فسيكون بإمكانها فعل ذلك عبر أي نقاط دخول غير مراقبة قد تكون عرضة للخطر، مثل الممرات السرية تحت الأرض، والجدران غير المحروسة، والبوابات الثانوية أو الخلفية الأقل تحصيناً. وبالمثل، تقوم حلول إدارة أمن الحوسبة السحابية (CSPM) بفحص البنية التحتية السحابية بحثاً عن نقاط الضعف، مما يسمح لفرق أمن المعلومات بتحديد المخاطر المحتملة للبنية التحتية ومعالجة أي خلل في الإعدادات .

تتضمن حلول إدارة أداء الحوسبة السحابية (CSPM) عددًا من عمليات التحقق الآلية من التكوين، والمُرتبطة بضوابط أمنية متنوعة مُحددة وفقًا لمعايير الأمان والامتثال، مثل CIS و NIST و PCIDSS . يقوم الحل بفحص بيئة الحوسبة السحابية ( البنية التحتية كخدمة (IaaS) والمنصة كخدمة (PaaS) ) وتكويناتها بحثًا عن مشكلات، مثل المنافذ غير المُقيدة، أو مساحات التخزين المكشوفة، أو أساليب المصادقة الضعيفة. من خلال المراقبة المستمرة للبنية التحتية، تعمل CSPM على حل المشكلات أو التكوينات الخاطئة لمعالجة المخاطر قبل أن تُؤدي إلى مشاكل أمنية أو متعلقة بالسمعة أو الامتثال.

القدرات الأساسية لـ CSPM

يعتمد نظام إدارة أداء السحابة السحابية (CSPM) على مجموعة واسعة من الإمكانيات التي تُمكّن المؤسسات من تحديد ومعالجة المخاطر والثغرات الأمنية في بنيتها التحتية السحابية. تتضمن بعض الإمكانيات الشائعة في مختلف عروض CSPM ما يلي:

  • اكتشاف موارد السحابة : تستفيد حلول إدارة أداء السحابة (CSPM) من واجهات برمجة التطبيقات (APIs) للاتصال بمختلف موفري الخدمات السحابية لاكتشاف موارد السحابة وإعدادات تكوينها عبر البيئة.
  • أفضل ممارسات التكوين : أحد المكونات الرئيسية لحلول إدارة أداء أمن المعلومات هو أفضل ممارسات التكوين والضوابط التي يتم ربطها بمعايير الأمان ومتطلبات الامتثال.
  • تقييم المخاطر : تتضمن هذه القدرة تحديد موارد الحوسبة السحابية التي لم يتم تكوينها وفقًا لأفضل الممارسات. ومن الأمثلة على ذلك موارد الحوسبة السحابية ذات صلاحيات الوصول المفرطة، والأصول المكشوفة للعامة، أو وحدات التخزين غير المشفرة.
  • آليات المعالجة : هي آليات تحكم تساعد على تصحيح إعدادات التكوين لتقليل المخاطر. ويمكن تحقيق ذلك من خلال مشاركة خطوات معالجة يدوية يمكن للفرق اتباعها لحل المشكلة، أو من خلال أتمتة عملية المعالجة عبر الحل نفسه.
  • المراقبة المستمرة : لا تُعدّ إدارة أداء السحابة عملية لمرة واحدة، بل تتضمن مراقبة مستمرة ومنع أخطاء التكوين الأمني ​​عند تعديل موارد السحابة الحالية أو إضافة موارد سحابية جديدة إلى البيئات بمرور الوقت.

من المهم ملاحظة أن أدوات إدارة أداء السحابة (CSPM) قد تكتشف موارد التخزين السحابي أو قاعدة بيانات مُدارة تحتوي على بيانات، لكنها لا تكتشف البيانات ولا تصنفها لعدم فهمها لطبيعتها. وهذا يعني أنها تتعامل مع جميع موارد البيانات على حد سواء.

وبالتالي، باستخدام حل CSPM وحده، لن تعرف أي أصل بيانات تم تكوينه بشكل خاطئ يجب حمايته أولاً من بين مئات الآلاف من الأصول عبر بيئة السحابة التي تحتوي على بيتابايت من البيانات.

ما هو DSPM وكيف يعمل؟

بحسب شركة غارتنر ، DSPM هي العملية التي توفر

" الرؤية الواضحة لمكان وجود البيانات الحساسة، ومن لديه حق الوصول إلى تلك البيانات، وكيف تم استخدامها، وما هو الوضع الأمني ​​لمخزن البيانات أو التطبيق. "

DSPM يُقدّم هذا النهج منهجًا يركز على البيانات في أمن الحوسبة السحابية، على عكس حلول إدارة أمن الحوسبة السحابية التي لا تُدرك ماهية البيانات الموجودة داخل أصول البيانات السحابية. لنأخذ مثال الحصن الذي ناقشناه سابقًا.

في تشبيه القلعة، ينصب التركيز على التدابير الأمنية، كالجدران والحراس الذين يحمون القلعة. ولكن ماذا عن الكنز الموجود داخلها؟ ماذا لو تم اقتحام القلعة بنجاح، هل سيكون الكنز في مأمن؟ بالتأكيد لا، إلا إذا كان هناك خزنة أمنية محصنة تحميه.

بصورة مماثلة، Data Security Posture Management ( DSPM ) يتعلق الأمر كله بالضوابط والسياسات والتقنيات الموضوعة لحماية البيانات عبر السحابات العامة.

إجمالي، DSPM يجيب على المخاوف التالية:

  • ما هي البيانات الحساسة التي لدينا، وأين توجد؟
  • من لديه حق الوصول إلى البيانات، وما مستوى الصلاحيات الممنوحة له؟
  • ما هو أصل البيانات، وكيف تغيرت بمرور الوقت؟
  • ما هي الأخطاء في التكوين الموجودة في بيئة الحوسبة السحابية المتعددة لدينا، وكيف يمكننا تحديدها وإصلاحها؟

انقر هنا لقراءة المزيد حول DSPM
القدرات الأساسية لـ DSPM

القدرات الأساسية لنموذج نموذجي data security posture management يتضمن الحل ما يلي:

  • اكتشاف أصول البيانات : DSPM تتمتع الحلول بالقدرة على اكتشاف أصول البيانات، بما في ذلك أصول البيانات الظلية أو المظلمة ، إلى جانب أصول البيانات الأصلية.
  • تصنيف البيانات الحساسة : تتمتع أنظمة إدارة البيانات الحساسة بقدرات كشف قوية تصنف البيانات الحساسة في مستودعات البيانات المهيكلة وغير المهيكلة في السحابات العامة.
  • Data lineage : DSPM تستفيد من إمكانيات data lineage لتقديم رؤى حول دورة حياة تحويل البيانات .
  • أفضل ممارسات التهيئة : هي مجموعة من الإرشادات التي تضمن تطبيق جميع إعدادات الأمان اللازمة لتحسين وضع أمان البيانات. ويشمل ذلك فرض تشفير قوي، وإعداد كلمات مرور، وتكوين جدران الحماية، أو تطبيق ضوابط الوصول المناسبة.
  • رؤية الوصول والتحكم فيه : توفر هذه الإمكانية رؤية لمن لديه حق الوصول إلى البيانات وتنفذ ضوابط الوصول للمساعدة في تفعيل أمن أقل الامتيازات.
  • Compliance management : تقوم هذه القدرة بربط البيانات الوصفية بلوائح حماية البيانات ذات الصلة، مثل اللائحة العامة لحماية البيانات (GDPR) وقانون حماية خصوصية المستهلك في كاليفورنيا (CPRA) وقانون حماية المعلومات الشخصية والوثائق الإلكترونية (PIPEDA) وما إلى ذلك، لتمكين الامتثال.
  • تقييم المخاطر : يحدد تقييم المخاطر وإدارتها ويحلل مخاطر سوء التكوين والوصول والامتثال المحتملة المرتبطة ببيانات المؤسسة، بما في ذلك البيانات الحساسة .
  • المراقبة المستمرة : تميل بيانات المؤسسات إلى النمو بشكل غير محدود. لذا، فإن المراقبة المستمرة ضرورية لحماية البيانات بشكل دائم.

كيف DSPM ويكمل كل من CSPM الآخر.

CSPM و DSPM هناك نهجان متميزان للأمن السيبراني. ورغم أن التقنيتين قد تتداخلان في بعض الحالات، إلا أن هناك بعض الاختلافات الرئيسية التي تميزهما.

يركز نظام إدارة أداء الحوسبة السحابية (CSPM) مبدئيًا على حماية البنية التحتية السحابية ومواردها. ولذلك، يغطي CSPM مكونات البنية التحتية كخدمة (IaaS) والمنصة كخدمة (PaaS) فقط، مثل السحابات أو الأجهزة الافتراضية الخاصة، وقواعد البيانات العلائقية، ووحدات الحوسبة، ووظائف لامدا، والمكونات غير الخادمية . ومن منظور إدارة المخاطر، لا يستطيع CSPM تحديد أصول البيانات التي تحتاج إلى أولوية بسبب نقص المعلومات حول البيانات.

في المقابل، DSPM يركز هذا النهج على الوضع الأمني ​​للبيانات في الحوسبة السحابية العامة. يبدأ بالتعمق في فهم البيانات، واكتساب رؤية شاملة لنوعها، وحساسيتها، ومواقعها الجغرافية، وتحولاتها عبر الزمن، وكيفية الوصول إليها أو استخدامها في سياق أنشطتها. ومن خلال الاستفادة من هذه المعلومات الشاملة حول البيانات، DSPM يُمكّن هذا الفرق من تحسين وضع أمان التكوين. ويشمل ذلك التحكم في الوصول إلى البيانات لمنع الوصول غير المصرح به، وتشفير البيانات الحساسة أو إخفائها للامتثال للمعايير العالمية. data privacy اللوائح، وخاصة السياسات المتعلقة بنقل البيانات عبر الحدود ومشاركة البيانات الحساسة، على سبيل المثال لا الحصر.

بغض النظر عن الفرق بين DSPM تُعدّ تقنيتا CSPM وCSPM على حدّ سواء بالغتي الأهمية لأمن الحوسبة السحابية الشامل. قد لا تكون CSPM فعّالة في حماية البيانات، ولكنها ضرورية لحماية موارد الحوسبة والشبكة. DSPM من ناحية أخرى، يكون أكثر فعالية في تحديد أولويات مخاطر البيانات بناءً على نوع البيانات وحساسيتها.

كيف Securiti يمكن المساعدة

استناداً إلى إطار عمل منصة أوامر الذكاء الاصطناعي للبيانات، Securiti تساعد منصة DataAI Command Platform™ من 's المؤسسات على تحسين وتعزيز الوضع الأمني ​​لجميع بياناتها المؤسسية. Securiti يقدم أفضل إمكانيات DSPM من خلال توحيد المعلومات المتعلقة بالبيانات (الساكنة والمتحركة)، وسياسات وضوابط إدارة الوصول ، ورؤى تحويل البيانات، وأتمتة data mapping ، والقدرة على تقليل أنظمة البيانات ذات التكوين الخاطئ.

Securiti يتجاوز المألوف DSPM حلول تدعم السحابة العامة فقط من خلال تقديم حل موحد يؤمن البيانات عبر السحابات العامة والخاصة وسحابات البيانات و SaaS. Securiti تم اختيار شركة Data Controls Cloud كأفضل مورد في مجال أمن البيانات من قبل شركة Gartner لمساعدتها العملاء على تخفيف المسؤولية المتعلقة بالبيانات الحساسة أثناء سعيهم لتحقيق التحول الرقمي مع تقليل تكلفة العمليات وتعقيدها.

اطلب عرضًا تجريبيًا للاطلاع على التفاصيل Securiti منصة DataAI Command Platform™ قيد التشغيل.

قم بتحليل هذه المقالة باستخدام الذكاء الاصطناعي

تظهر المطالبات في أدوات الذكاء الاصطناعي التابعة لجهات خارجية.
انضم إلى قائمتنا البريدية

احصل على أحدث المعلومات والتحديثات القانونية والمزيد مباشرةً في بريدك الإلكتروني


قصص أخرى قد تهمك
مقاطع فيديو
عرض المزيد
ريحان جليل، من شركة Veeam، يتحدث عن Agent Commander: theCUBE + NYSE Wired: قادة الأمن السيبراني
بعد استحواذ شركة Veeam على Securiti يمثل إطلاق برنامج Agent Commander خطوة هامة نحو مساعدة المؤسسات على تبني وكلاء الذكاء الاصطناعي بثقة أكبر. في...
عرض المزيد
تخفيف مخاطر قائمة OWASP لأهم 10 مخاطر لتطبيقات ماجستير القانون 2025
أحدث الذكاء الاصطناعي التوليدي (GenAI) تحولاً جذرياً في طريقة عمل الشركات وتوسعها ونموها. يوجد تطبيق للذكاء الاصطناعي لكل غرض، بدءاً من زيادة إنتاجية الموظفين وصولاً إلى تبسيط العمليات...
عرض المزيد
أفضل 6 DSPM حالات الاستخدام
مع ظهور الذكاء الاصطناعي التوليدي (GenAI)، أصبحت البيانات أكثر ديناميكية. يتم توليد بيانات جديدة بوتيرة أسرع من أي وقت مضى، ونقلها إلى أنظمة وتطبيقات متنوعة...
عرض المزيد
قانون الخصوصية في كولورادو (CPA)
ما هو قانون خصوصية كولورادو؟ قانون خصوصية كولورادو هو قانون شامل لحماية الخصوصية، تم توقيعه في 7 يوليو 2021. وقد وضع معايير جديدة لحماية البيانات الشخصية...
عرض المزيد
Securiti لمساعد الطيار في البرمجيات كخدمة (SaaS)
تسريع اعتماد Copilot بأمان وثقة: تتطلع المؤسسات إلى اعتماد Microsoft 365 Copilot لزيادة الإنتاجية والكفاءة. ومع ذلك، تظل المخاوف الأمنية، مثل حماية البيانات...
عرض المزيد
أهم عشرة اعتبارات لاستخدام البيانات غير المهيكلة بأمان مع الذكاء الاصطناعي العام
نسبة مذهلة تصل إلى 90% من بيانات المؤسسات غير منظمة. وتُستخدم هذه البيانات بسرعة لتغذية تطبيقات الذكاء الاصطناعي من الجيل الجديد، مثل روبوتات الدردشة والبحث المدعوم بالذكاء الاصطناعي.
عرض المزيد
جينكور للذكاء الاصطناعي: بناء أنظمة ذكاء اصطناعي آمنة وعالية الجودة للمؤسسات في دقائق
مع تبني المؤسسات للذكاء الاصطناعي التوليدي، تواجه فرق البيانات والذكاء الاصطناعي العديد من العقبات: ربط مصادر البيانات غير المهيكلة والمهيكلة بشكل آمن، والحفاظ على الضوابط والحوكمة المناسبة،...
عرض المزيد
كيفية التعامل مع قانون حماية خصوصية المستهلك في كاليفورنيا: رؤى أساسية للشركات
ما هو قانون حقوق الخصوصية في كاليفورنيا (CPRA)؟ هو تشريع ولاية كاليفورنيا الذي يهدف إلى حماية خصوصية سكانها الرقمية. وقد دخل حيز التنفيذ في يناير...
عرض المزيد
التكيف مع التحول: الانتقال إلى معيار أمان بيانات صناعة بطاقات الدفع (PCI DSS) الإصدار 4.0
ما هو معيار أمان بيانات صناعة بطاقات الدفع (PCI DSS)؟ هو مجموعة من معايير الأمان لضمان المعالجة والتخزين الآمنين للبيانات، و...
عرض المزيد
تأمين البيانات والذكاء الاصطناعي: دليل إدارة الثقة والمخاطر والأمن (TRiSM)
أثارت المخاطر الأمنية المتزايدة للذكاء الاصطناعي قلق 48% من مسؤولي أمن المعلومات حول العالم. انضموا إلى هذه الجلسة الرئيسية للتعرف على دليل عملي لتمكين الثقة في الذكاء الاصطناعي، وإدارة المخاطر،...
أحدث
مكتب الذكاء الاصطناعي في أستراليا: لماذا تغفل عمليات التدقيق السنوية عن إمكانيات الذكاء الاصطناعي لديك؟ عرض المزيد
مكتب الذكاء الاصطناعي في أستراليا: لماذا تغفل عمليات التدقيق السنوية عن إمكانيات الذكاء الاصطناعي لديك؟
تخيل هذا السيناريو: سيناريو خيالي ولكنه معقول تماماً. تقضي أنظمة الذكاء الاصطناعي التابعة لمؤسسة مالية أسترالية ستة أشهر في الوصول إلى مستودع بيانات عملاء لم يسبق لأحد الوصول إليه...
عرض المزيد
مفتاح واحد غير قابل للإلغاء، 37.5 مليون شخص: ما يكشفه اختراق بيانات كوبانغ عن الوصول إلى البيانات
ملخص تنفيذي: في يونيو 2026، فرضت لجنة حماية المعلومات الشخصية في كوريا الجنوبية غرامة على شركة كوبانغ قدرها 624.68 مليار وون (حوالي 409 مليون دولار أمريكي)، وهي أكبر غرامة...
إدارة مخاطر المؤسسة عرض المزيد
ما هي إدارة مخاطر المؤسسات؟ الإطار وأفضل الممارسات
تعرّف على مفهوم إدارة مخاطر المؤسسات (ERM)، وأهميتها، وأنواع المخاطر الرئيسية، وكيفية عملها، وأطرها ومعاييرها الرائدة، وكيفية تطبيقها. Securiti يستطيع...
عرض المزيد
ما هي شفافية البيانات؟ ولماذا هي مهمة للمؤسسات الحديثة؟
تعرف على ماهية شفافية البيانات، ولماذا هي مهمة، وكيف يمكن للمؤسسات تحسين الرؤية والمساءلة والحوكمة والثقة والاستخدام المسؤول للبيانات.
ما هو
جديد