داخل إيكولياك

مؤلف

كريس جوينت

مدير تسويق المنتجات في Securiti

استمع إلى المحتوى

هذا المنشور متاح أيضاً باللغات التالية: English

كيف تستغل عمليات الحقن غير المباشرة طبقة الذكاء الاصطناعي وكيفية تأمين بياناتك

ما هو التسرب الصوتي؟

يُعدّ Echoleak (CVE-2025-32711) ثغرة أمنية تم اكتشافها في Microsoft 365 Co-pilot. وهي ثغرة خطيرة للغاية، حيث حصلت على درجة 9.3 في نظام CVSS، ما يعني تأثيرًا بالغًا يستدعي معالجة عاجلة. وتكمن خطورة Echoleak في الأسباب التالية:

  • برنامج Echoleak بسيط للغاية ويمكن إيصاله عبر بريد إلكتروني خبيث واحد
  • يسمح برنامج Echoleak للمهاجم باستغلال نظام ذكاء اصطناعي متاح فقط للموظفين الداخليين
  • يمكن لـ Echoleak أتمتة عملية تسريب البيانات دون الحاجة إلى أي إجراء من قبل الموظف (أي ثغرة أمنية بدون نقرة).
  • يمكن أن يكشف برنامج Echoleak عن بيانات حساسة، بما في ذلك بيانات الاعتماد التي يمكن استخدامها للوصول إلى أنظمة أخرى، مما يزيد من حدة الثغرة الأمنية.

أصدرت مايكروسوفت تحديثًا لمعالجة الثغرة الأمنية، لكنّ مجتمع الأمن السيبراني يشعر بالقلق حيالها. تنظر المؤسسات الذكية إلى هذا الأمر على أنه فرصة سانحة لاستغلال ثغرة أمنية خطيرة، تُسلّط الضوء على تحديات تأمين نطاق الهجمات المتزايد الذي تُحدثه طبقة الذكاء الاصطناعي، وتستغل هذه الفرصة كحافز للتوعية واتخاذ خطوات للحدّ من مخاطر أنظمة الذكاء الاصطناعي غير الآمنة.

ستقدم هذه المدونة شرحًا موجزًا ​​لثغرة Echoleak تحديدًا، ولنقاط ضعف طبقة الذكاء الاصطناعي بشكل عام. ثم سنناقش بعض الخطوات البسيطة التي يمكن اتخاذها لتأمينها.

كيف يعمل

يُعدّ Microsoft 365 CoPilot وكيل معرفة قائم على تقنية توليد المعلومات المُعززة بالاسترجاع (RAG). يستفيد CoPilot من قواعد بيانات داخلية للملفات المفهرسة، والتي يُمكنه استخدامها لإضافة سياق لأي طلب من المستخدم. يُعدّ هذا نمطًا معماريًا شائعًا يُوفّر طريقة فعّالة من حيث التكلفة لتعزيز القدرات التوليدية لنماذج التعلم الموجه (LLM) من خلال استرجاع البيانات ذات الصلة. تُحسّن بنى RAG الثقة والاعتماد من خلال جعل المخرجات أكثر واقعية، استنادًا إلى معلومات حديثة يُمكن الاستشهاد بها. كما أن تحديث بنى RAG أسهل بكثير من تحديث أوزان النماذج الداخلية لنموذج التعلم الموجه (LLM).

تُتيح عملية الاسترجاع هذه للمهاجم منفذاً جانبياً يُمكنه استخدامه في حال كان المنفذ الرئيسي مُؤمَّناً أو غير مُتاح. ويُطبِّق برنامج Echoleak هذا الأمر بذكاء.

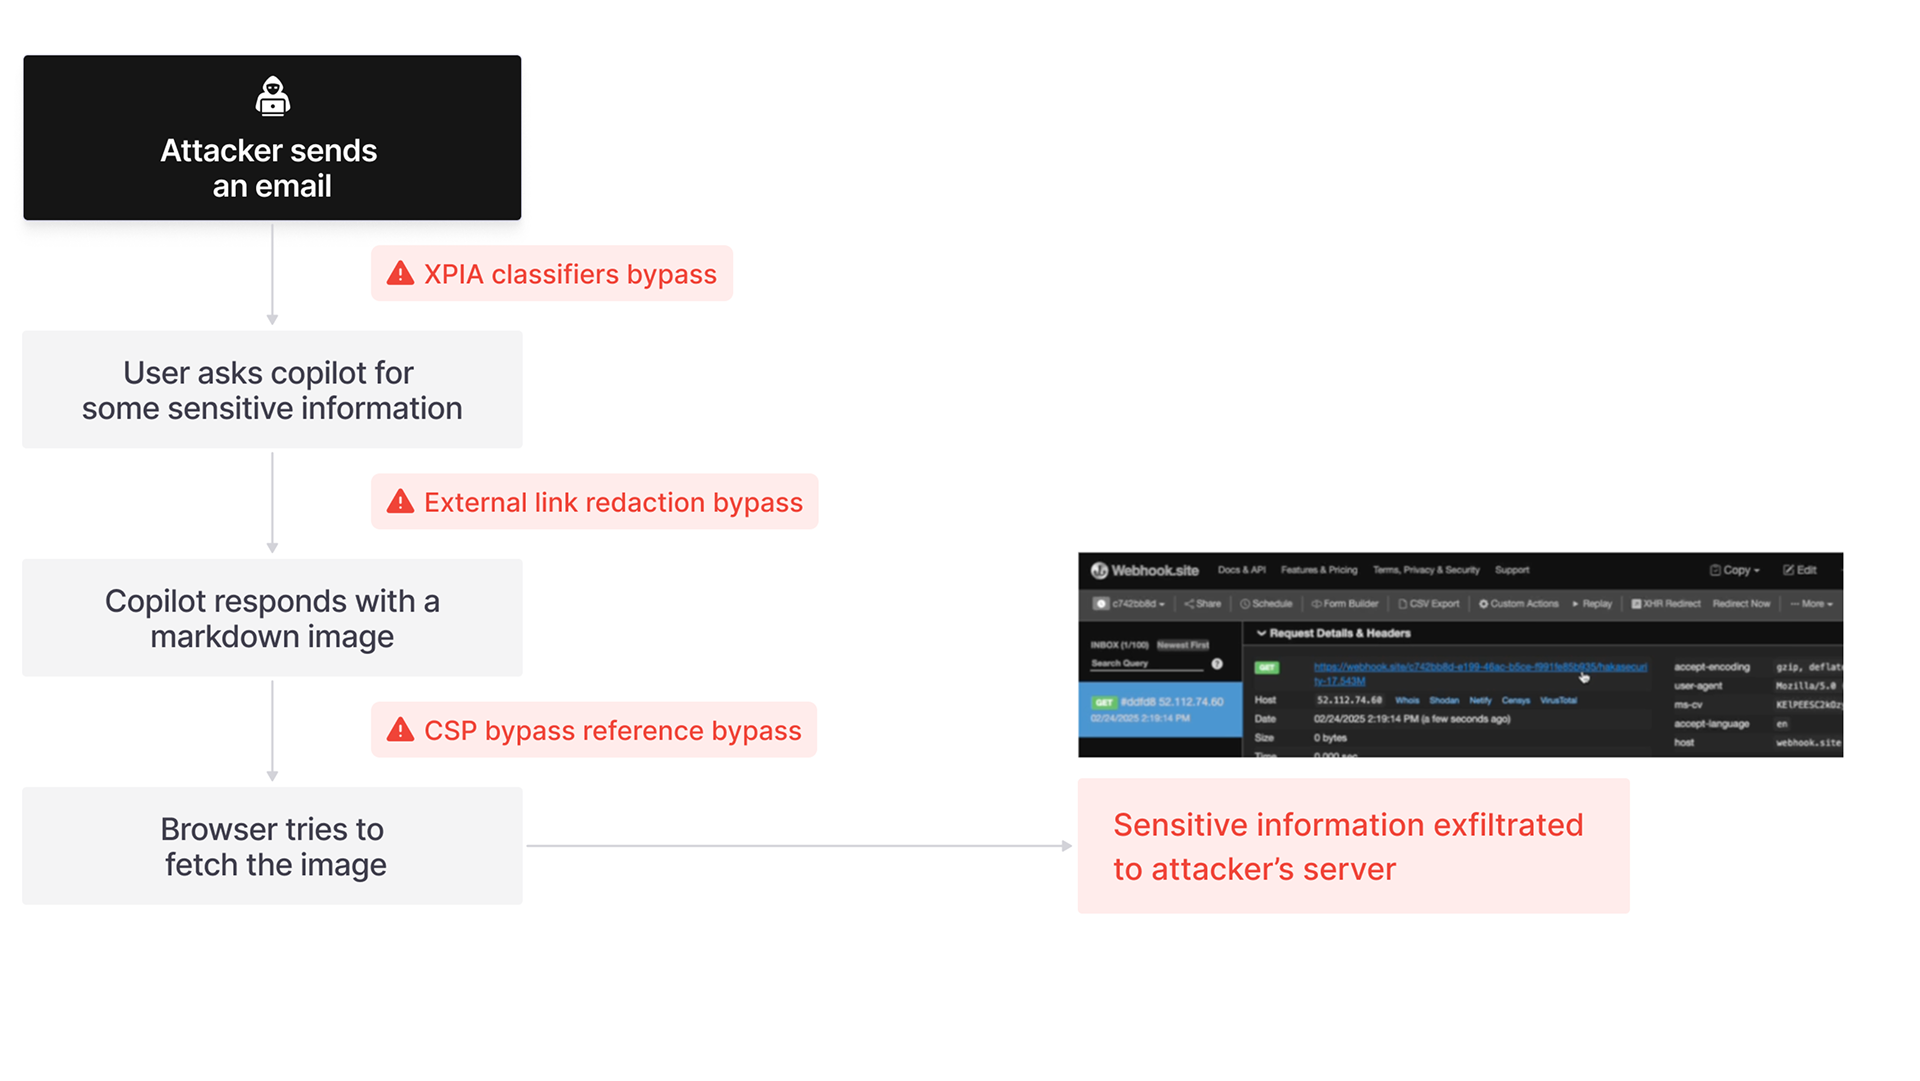
  1. مع العلم أن برنامج Copilot سيسترجع البيانات لتعزيز الموجه، يقوم برنامج echoleak بحقن تعليمات خبيثة في بريد إلكتروني يبدو بريئًا.
  2. تبقى التعليمات الخبيثة كامنة في انتظار قيام مستخدم مُصرّح له بتقديم طلب بريء للحصول على ملخص للمعلومات.
  3. عندما يقوم برنامج Copilot بفحص رسائل البريد الإلكتروني الحديثة لتلخيص التعليمات الضارة، يتم استرجاعها.
  4. يتم تمرير التعليمات الخبيثة، ويقوم برنامج Copilot بتنفيذها.
    1. استخلص البيانات الأكثر حساسية من السياق الحالي
    2. محاولة جلب صورة من عنوان URL على خادم المهاجم حيث يتم تسريب البيانات
    3. لا تذكر البريد الإلكتروني الذي وردت منه هذه التعليمات
كلمات الشخصيات وقت القراءة

هذا الهجوم عبارة عن هجوم حقن غير مباشر يستغل ثغرات الذكاء الاصطناعي العامة. وبينما يتم استغلال عيوب محددة في آليات تنقيح الصور وسياسة أمان المحتوى الخاصة بمايكروسوفت باستخدام نطاقات مايكروسوفت الموثوقة (SharePoint وTeams) كوسيط لتجاوزها، مما يجعل هذا الاستغلال مدمرًا حقًا، من المهم ملاحظة أن جوهر هذا الهجوم يكمن في تقنية بسيطة للغاية تستهدف عيوب الذكاء الاصطناعي العامة. وهذا يعني أن العديد من بنى LLM وRAG الأخرى معرضة لنفس هذه الثغرات.

لماذا تكون أنظمة الذكاء الاصطناعي عرضة لهذا النوع من الهجمات؟

إن القدرات العامة للذكاء الاصطناعي تجعله مناسبًا تمامًا لتنفيذ تعليمات معقدة دون هيكلة محددة. وقد بُذلت جهود جبارة لجعل الذكاء الاصطناعي يتمتع بهذه القدرات. يمكن لنموذج واحد متطور أن يمتلك القدرة على كتابة التعليمات البرمجية واستخدام الأدوات، وحل المعادلات الرياضية المعقدة، والتفكير المنطقي، ووضع خطط معقدة، وإجراء البحوث، والقيام بكل ذلك باستخدام مدخلات ومخرجات متعددة الوسائط. لا يمر يوم دون أن نقرأ مقالًا جديدًا عن نموذج متطور يحقق إنجازًا في حل بعض أصعب مشاكل البشرية. ولكن هذه القدرات العامة للذكاء الاصطناعي هي تحديدًا ما تجعله عرضة للهجمات. إذا أنشأنا ذكاءً اصطناعيًا قادرًا على فعل أي شيء تقريبًا، فلا عجب أن يتمكن المخترقون من جعله يقوم بأشياء لا نريدها منه.

إضافةً إلى القدرات العامة، تواجه أنظمة الذكاء الاصطناعي صعوبةً في التمييز بين المحتوى غير الموثوق (البريد الإلكتروني الخارجي) والمحتوى الموثوق (الموقع الداخلي)، وبين التعليمات الفورية والمعلومات السياقية، ما لم يتم توجيهها بشكلٍ صريح. تعالج أنظمة الذكاء الاصطناعي أي بيانات تُدخل إليها وتُنتج مخرجات. تتسم آليات عمل النموذج باحتمالية عالية، ولا تزال غامضةً إلى حدٍ كبير بالنسبة لفرق تكنولوجيا المعلومات. هذا يعني أن أنظمة الذكاء الاصطناعي التي تُدرَّب على بيانات من مصادر خارجية، مثل البريد الإلكتروني، ومواقع الويب، ووسائل التواصل الاجتماعي، ومدخلات المستخدمين، والإضافات الخارجية، قد تُشير دون علمٍ إلى تعليماتٍ ضارة أو تُنفذها، أو تُعيد إنتاج بيانات حساسة حرفيًا. بدون تنقية شاملة لجميع المدخلات، ستظل أنظمة الذكاء الاصطناعي عرضةً للاختراق، بلا شك.

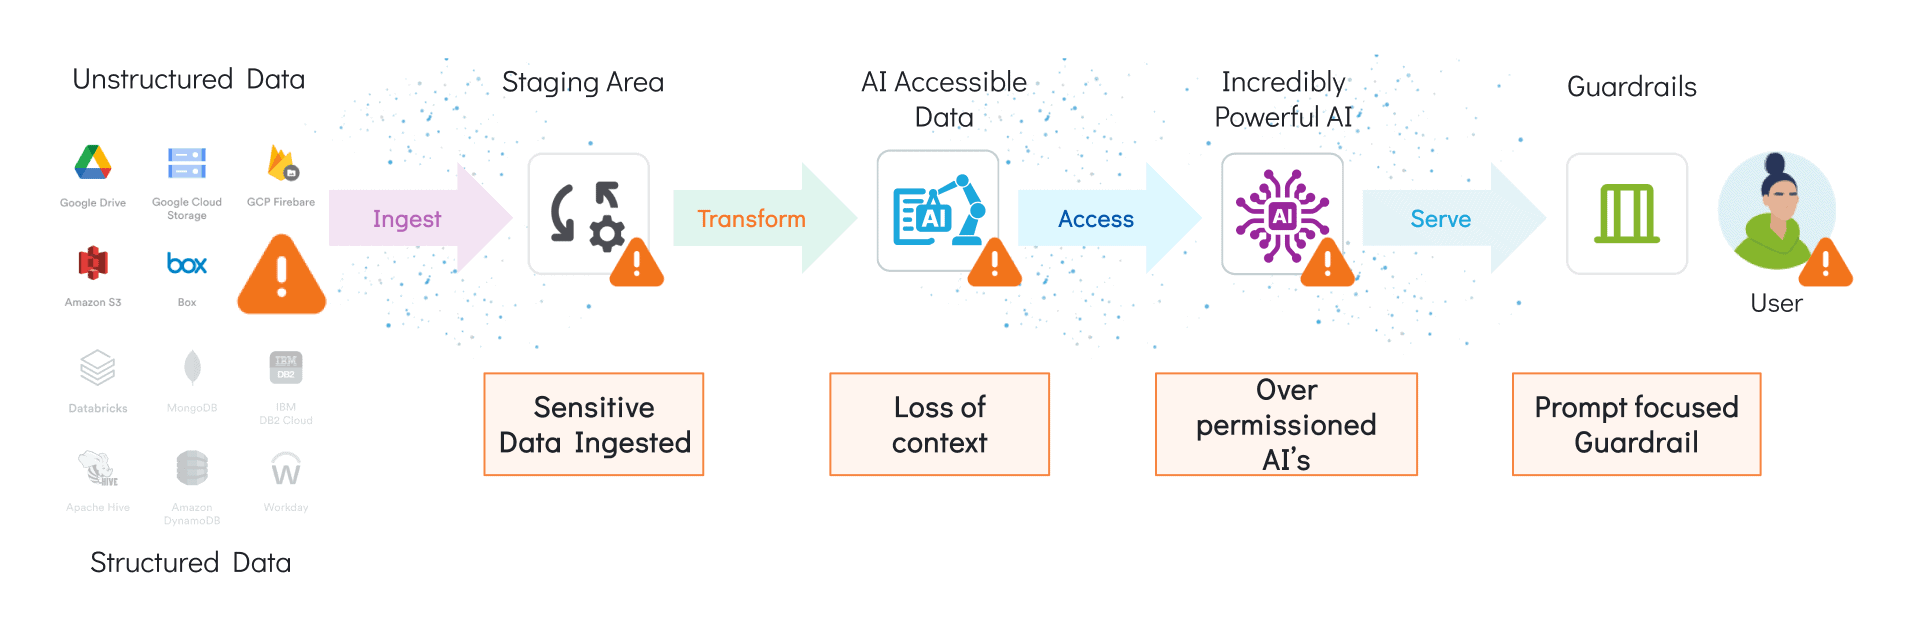
ومما يزيد الأمر تعقيدًا فقدان السياق عند نقل البيانات من نظام المصدر لجعلها متاحة للذكاء الاصطناعي. لنأخذ نظام RAG كمثال، حيث تُحوّل الملفات من مصدر مثل SharePoint وتُحمّل في قاعدة بيانات متجهة (Vector DB) يسهل فهرستها والبحث فيها. خلال عملية النقل والتحويل هذه، غالبًا ما تُفقد ضوابط الوصول المُهيأة لمصدر البيانات. ففي النهاية، تُصبح الملفات مجرد متجهات. من يملك حق الوصول إلى أي متجه؟

يُعدّ منح صلاحيات زائدة في الأنظمة القائمة على الوكلاء مشكلةً ذات صلة. على سبيل المثال، تستخدم بعض الوكلاء بروتوكول سياق النموذج (MCP). في كثير من الأحيان، يتعامل المطورون مع الوكيل كـ"مستخدم فائق" يتمتع بصلاحيات الوصول إلى جميع الأدوات التي قد يحتاجها. هذا يعني أنه حتى مع الإدارة الجيدة للذكاء الاصطناعي في طبقة التطبيق فيما يتعلق بتحديد الهوية والتحكم في الوصول، فإنه غالبًا ما يمتلك صلاحية الوصول إلى بيانات لا ينبغي للمستخدمين النهائيين الوصول إليها، مما يستدعي تطبيق طبقات تحكم إضافية.

وبالتالي، تُشكّل طبقة الذكاء الاصطناعي ثغرةً أمنية. يتمثل أحد الحلول الشائعة في تقييد الوصول إلى البيانات الأساسية. مع ذلك، فإن العديد من أدوات منع فقدان البيانات (DLP) الفعّالة في منع تسريب البيانات، تُضعف بشدة قدرة الذكاء الاصطناعي على معالجة البيانات الحساسة ، مما يُقلّل من قيمته. ما نحتاجه هو أنظمة ذكاء اصطناعي ذات ضوابط أكثر دقة، قادرة على التعامل مع البيانات الحساسة بأمان، وتوفير الوصول فقط للمستخدمين والوكلاء المصرح لهم بذلك. لكن إدارة هذه الضوابط الدقيقة على نطاق واسع عبر مصادر بيانات ونماذج وتطبيقات لا حصر لها أمرٌ غير عملي بالأساليب اليدوية.

ماذا عن الضوابط الوقائية الفورية؟

نظرياً، من المفترض أن ترصد آليات الحماية الفورية هجمات حقن البرامج الضارة من هذا النوع. إلا أنه في حالة Echoleak، تم تجاوز هذه الآليات بسهولة. فمحتوى البريد الإلكتروني لا يذكر Copilot أو الذكاء الاصطناعي أو أي موضوع آخر قد يُثير شكوك نظام الكشف. وبمجرد صياغة التعليمات في البريد الإلكتروني وكأنها موجهة للمستلم، فشلت النماذج في اكتشاف البريد الإلكتروني باعتباره خبيثاً.

تعتمد ضوابط التنبيهات عادةً على سرد التقنيات المعروفة واستخدام "المطابقة التقريبية" للذكاء الاصطناعي لاكتشاف هذه التقنيات في بيئات واقعية. إلا أن الاكتشاف صعبٌ نظرًا لندرة مجموعات البيانات عالية الجودة من العالم الحقيقي. فالطبيعة الواسعة والمتنوعة للتنبيهات - التي تشمل مواضيع وعبارات ونبرات ولغات عديدة - تتطلب كمية هائلة من بيانات التدريب لتصنيفها بدقة، وهو موردٌ غير متوفر حاليًا. وهناك أمثلة لا حصر لها على التنبيهات، مثل مُعدِّل التنبيه الشهير DAN (افعل أي شيء الآن) الذي خدع... ChatGPT إلى تجاهل جميع إجراءاتها الأمنية. وقد ظهرت مجتمعات لتبادل هذه "الحيل" الفعّالة. ووجد تقرير بحثي من ديسمبر 2023 (وهو زمن قديم بمعايير الذكاء الاصطناعي) 1405 طلبًا لـ"الحيل" و131 مجتمعًا متخصصًا في هذا المجال. إنها أشبه بلعبة القط والفأر، حيث تُعدّ المطابقة التقريبية الأداة الرئيسية.

تُعدّ الضوابط الفورية جزءًا هامًا من أمن الذكاء الاصطناعي، وهي توفر أكثر من مجرد كشف التهديدات، لكنها لا تُمثّل نهجًا شاملًا. مع ذلك، يُنصح بعدم الاعتماد على الضوابط الفورية كأسلوب أساسي لأمن الذكاء الاصطناعي. تُعتبر التنبيهات "أحداثًا" مهمة في مجال الذكاء الاصطناعي، وكغيرها من أحداث الذكاء الاصطناعي، يجب مراقبتها وإخضاعها لتطبيق السياسات. وفقًا لنموذج Gartner TRiSM ، لا تقتصر أحداث الذكاء الاصطناعي الخاضعة لضوابط الوصول وتطبيق السياسات على التنبيهات فحسب، بل تشمل أيضًا هندسة التنبيهات، واسترجاع البيانات، والاستدلال، وتقديم المخرجات.

علاوة على ذلك، ينبغي تنظيف مدخلات البيانات قبل تعريض أي بيانات للذكاء الاصطناعي في التدريب أو المرجع لضمان عدم تعريض البيانات الحساسة وعدم معالجة التعليمات الضارة.

إن الاعتماد على الضوابط السريعة بعد إغفال الخطوات الأخرى في السلسلة هو وصفة لتسريب البيانات الحساسة أو الفشل الأمني ​​الكارثي.

كلمات الشخصيات وقت القراءة
المشهد الأمني ​​للذكاء الاصطناعي

يمكن وصف ثغرة Echoleak بأنها هجوم حقن غير مباشر، وهو نوع من الثغرات الأمنية التي أصبحت ممكنة بفضل أنظمة الذكاء الاصطناعي المتعطشة للبيانات. إن طبيعة أنظمة الذكاء الاصطناعي المتعطشة للبيانات، بالإضافة إلى اتساع نطاق الهجوم الناتج عن التفاعلات المتعددة بين مكونات نظام الذكاء الاصطناعي المعقد، يخلقان بيئة أمنية جديدة تمامًا تعجز فيها التدابير التقليدية عن تحقيق أهدافها.

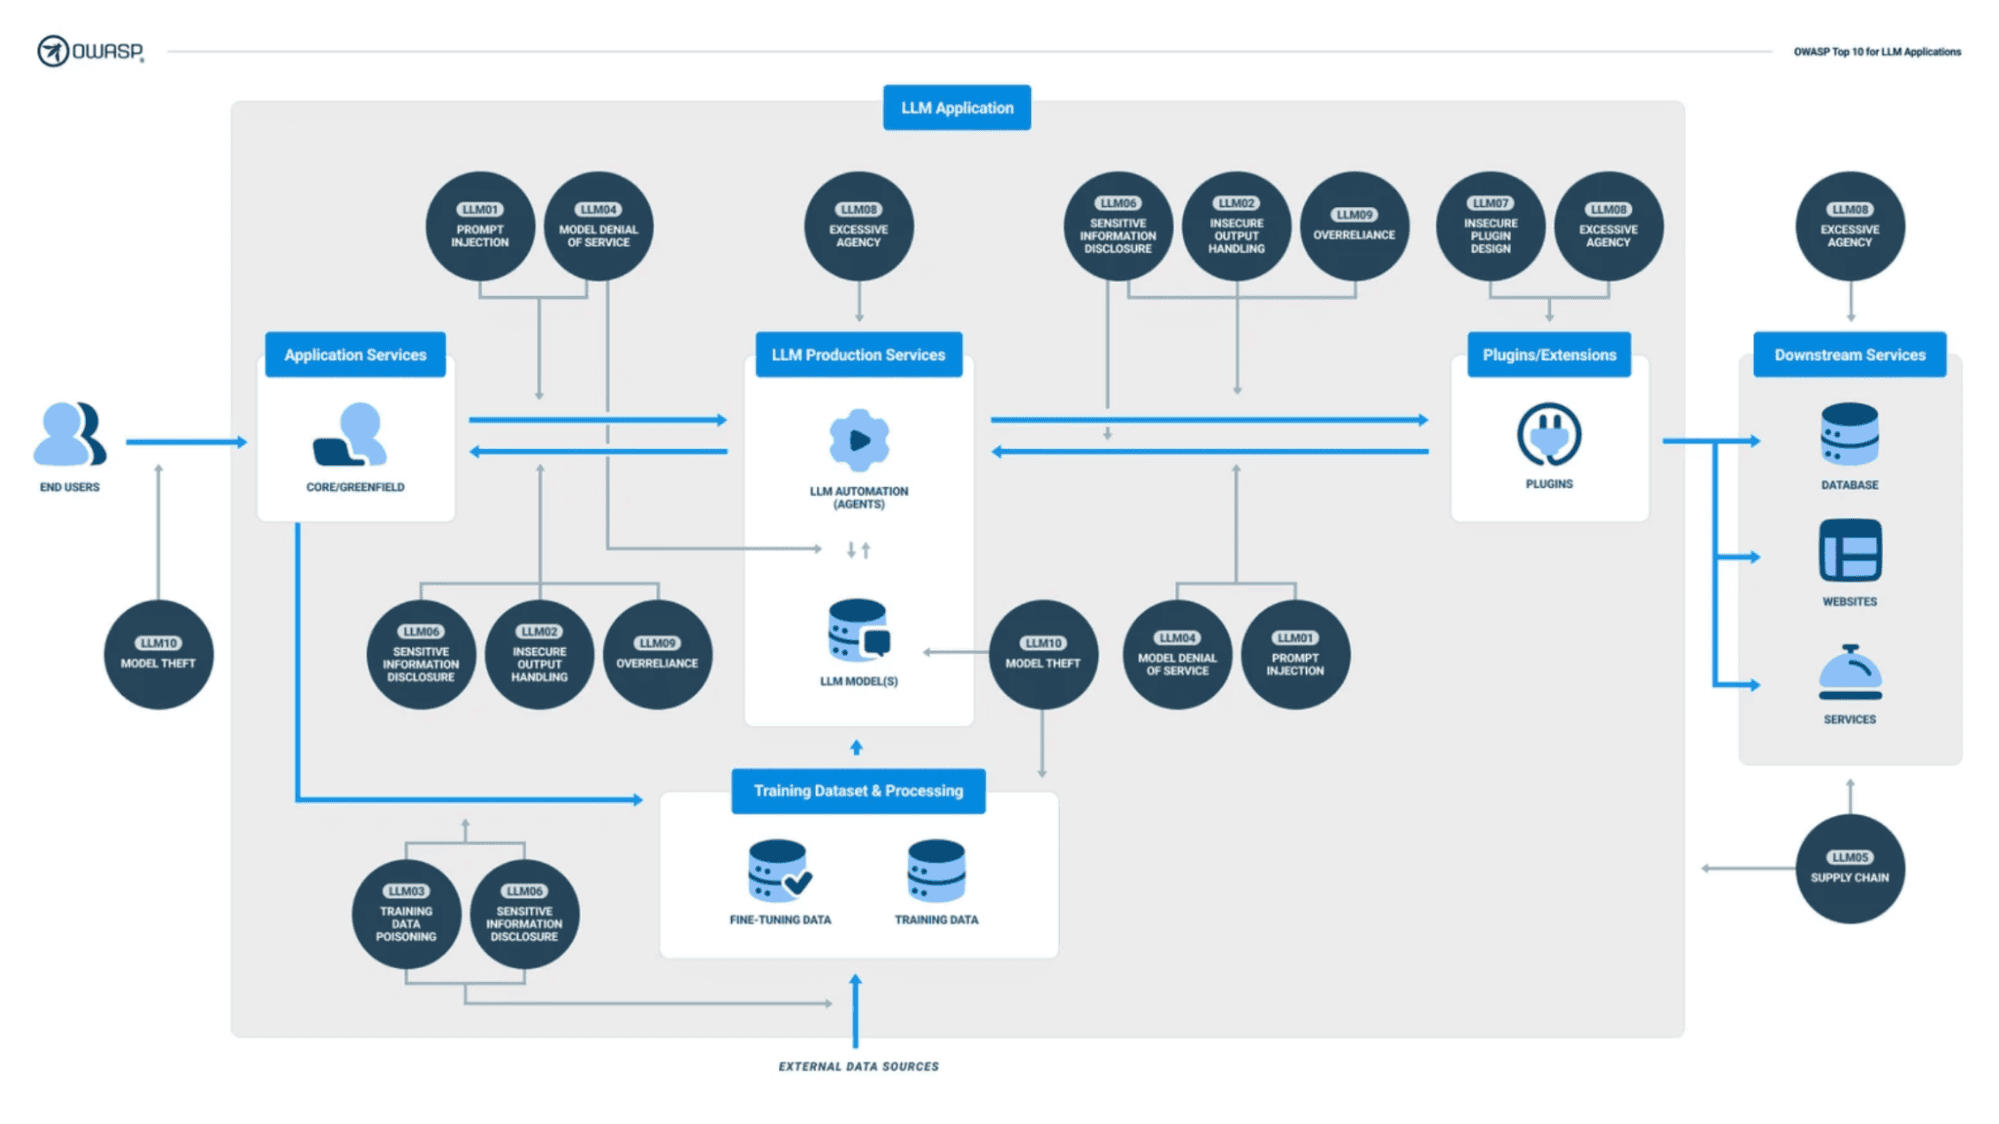
تُقدّم قائمة OWASP لأهم 10 ثغرات أمنية في أنظمة إدارة التعلم (LLMs) خريطةً واضحةً لمشهد أمن الذكاء الاصطناعي الجديد. يُحدّد هذا الإطار نقاط الضعف الأمنية الحرجة الخاصة بالتطبيقات التي تستخدم أنظمة إدارة التعلم، حيث لا تكفي ممارسات الأمان التقليدية المُصممة للتعامل مع البرامج الحتمية. يُركّز هذا الإطار على الحقن الفوري، سواءً المباشر (كسر الحماية) أو غير المباشر (التعليمات المُضمّنة التي يُعالجها نظام إدارة التعلم)، مما يُؤكّد على ضرورة وجود نظام قويّ لتنقية المدخلات والتحقّق منها، بالإضافة إلى حماية الاسترجاع، ومعالجة آمنة للمخرجات، وشفافية كاملة للنظام.

بالإضافة إلى ذلك، يُشدد التقرير على المخاطر المتعلقة بكشف المعلومات الحساسة (LLM02) ونقاط الضعف في سلسلة التوريد (LLM05) الناجمة عن اختراق نماذج أو مجموعات بيانات أو مكتبات تابعة لجهات خارجية. كما يُشكل تسميم البيانات والنماذج (LLM04) تهديدًا من خلال التلاعب المتعمد ببيانات التدريب لإدخال تحيزات أو ثغرات أمنية، مما يؤكد أهمية ممارسات البيانات الآمنة طوال دورة حياة التعلم القائم على التعلم، واليقظة تجاه الاعتماد على مصادر خارجية.

إلى جانب الهجمات المباشرة وسلامة سلسلة التوريد، تتناول قائمة OWASP لأهم عشرة مخاطر أمنية في مجال إدارة التعلم الآلي مخاطر تشغيلية وأخلاقية أوسع نطاقًا. ويحذر التقرير السادس (LLM06) من مخاطر منح إدارة التعلم الآلي استقلالية مطلقة، مما قد يؤدي إلى تصرفات غير مقصودة أو ضارة في غياب الرقابة البشرية.

في نهاية المطاف، يتطلب المشهد الأمني ​​الجديد للذكاء الاصطناعي تحولاً من الاعتماد كلياً على الكشف بعد تسريب البيانات إلى نهج استباقي متعدد الطبقات يشمل تنقية شاملة لمدخلات البيانات قبل معالجتها بواسطة الذكاء الاصطناعي، وضوابط وصول دقيقة، ومراقبة مستمرة لجميع "أحداث الذكاء الاصطناعي" (التنبيهات، واسترجاع البيانات، والاستدلال، وتسليم المخرجات). هذا النهج الاستباقي ضروري لمنع تسريب البيانات الحساسة والانهيارات الأمنية الكارثية في بيئة الذكاء الاصطناعي التي تتطلب كميات هائلة من البيانات.

كلمات الشخصيات وقت القراءة

نهج متعدد الطبقات للتخفيف من مخاطر أمن الذكاء الاصطناعي مع Securiti الذكاء الاصطناعي

Securiti يُقدّم الذكاء الاصطناعي نهجًا شاملًا على مستوى النظام للتخفيف من المخاطر الأمنية التي تُشكّلها أنظمة الذكاء الاصطناعي، متجاوزًا الكشف التفاعلي إلى الوقاية الاستباقية والحوكمة المستمرة. تبدأ هذه الاستراتيجية متعددة الطبقات بخطوة أساسية: مسح جميع البيانات وتصنيفها وتنظيفها عبر Data Security Posture Management ( DSPM ). DSPM يحدد ويصنف البيانات الحساسة عبر كامل مجموعة بياناتك، مما يضمن عدم تعرض أنظمة الذكاء الاصطناعي إلا للبيانات المناسبة.

Securiti يستخرج النظام أيضًا سياق البيانات الوصفية من الأنظمة المصدرية، مع الحفاظ بشكل بالغ الأهمية على ضوابط الوصول على مستوى الملفات. ثم يتم عرض هذا السياق الغني من خلال رسم بياني شامل يوضح العلاقات المعقدة بين جميع البيانات وأصول الذكاء الاصطناعي. تُمكّن هذه النظرة الشاملة المؤسسات من فهم نطاق هجمات الذكاء الاصطناعي لديها وتحديد نقاط الضعف المحتملة الناجمة عن data lineage وصلاحيات الوصول.

بالإضافة إلى، Securiti يؤدي نظام Gencore للذكاء الاصطناعي دورًا حيويًا في تنقية البيانات قبل إدخالها ، مما يضمن تغذية نماذج الذكاء الاصطناعي بالبيانات "الآمنة" فقط لأغراض التدريب أو الرجوع إليها. تمنع هذه التنقية الاستباقية إدخال أي تعليمات ضارة أو بيانات حساسة إلى بيئة الذكاء الاصطناعي منذ البداية. بمجرد إدخال البيانات، تتحقق جدران الحماية الخاصة بالاسترجاع من صلاحيات المصدر، لحماية أنظمة الذكاء الاصطناعي التي تصل إلى قواعد البيانات والأدوات من خلال تطبيق ضوابط وصول دقيقة، مما يضمن أن وكلاء الذكاء الاصطناعي لا يسترجعون إلا البيانات المصرح لهم بالوصول إليها.

لتعزيز الحماية، تستخدم Securiti AI جداري حماية، أحدهما للرسائل الفورية والآخر للرسائل النصية. يقوم جدار الحماية للرسائل الفورية بفحص الرسائل الواردة بحثًا عن أي بيانات حساسة أو تعليمات ضارة أو مخاطر أمنية أخرى، بما في ذلك عناوين URL المشبوهة. وبالمثل، يقوم جدار الحماية للرسائل النصية بفحص المخرجات التي يُنشئها الذكاء الاصطناعي بحثًا عن أي تسريب غير مقصود للبيانات الحساسة أو أي تهديدات أمنية أخرى قبل إرسالها إلى المستخدمين.

وأخيرًا، تتضمن طبقة الحوكمة إمكانيات الاختبار الآلي وإعداد تقارير الامتثال. تختبر هذه العملية المستمرة أنظمة الذكاء الاصطناعي تلقائيًا وفقًا لأطر أمنية مثل قائمة OWASP لأهم 10 ثغرات أمنية في أنظمة إدارة التعلم الآلي وإطار إدارة مخاطر الذكاء الاصطناعي الصادر عن المعهد الوطني للمعايير والتكنولوجيا ، مما يضمن وضعًا أمنيًا قويًا في مواجهة التهديدات المتطورة. ويمكن تحديد الثغرات الأمنية ومعالجتها بسرعة وسهولة، أو معالجتها تلقائيًا.

تُعدّ ثغرة Echoleak بمثابة تذكير صارخ بالتحديات الأمنية الكامنة في أنظمة الذكاء الاصطناعي، لا سيما فيما يتعلق بتسريب البيانات الحساسة والاستغلال الخبيث. Securiti يُقدّم الذكاء الاصطناعي حلاً أمنياً شاملاً على مستوى النظام، يُعالج هذه الثغرات الأمنية بشكل استباقي. وذلك من خلال تطبيق نهج متعدد الطبقات يشمل تنقية البيانات، والحفاظ على سياق البيانات الوصفية، وضوابط الوصول الديناميكية، والتحقق من صحة البيانات قبل إدخالها، وجدران الحماية الخاصة بالاسترجاع، وجدران الحماية الخاصة بالإرسال والإخراج، وفريق الاختبار الأحمر الآلي المستمر. Securiti يُوفر الذكاء الاصطناعي حماية قوية ضد التهديدات المتطورة. ويضمن هذا النهج المتكامل قدرة المؤسسات على تأمين بيئات الذكاء الاصطناعي الخاصة بها على نطاق واسع عبر مصادر البيانات وأنظمة الذكاء الاصطناعي المتنوعة، مما يُغني عن الحاجة إلى عمليات إعادة التكوين اليدوية المرهقة، ويحمي من تسريب البيانات والجهات الخبيثة.

قم بتحليل هذه المقالة باستخدام الذكاء الاصطناعي

تظهر المطالبات في أدوات الذكاء الاصطناعي التابعة لجهات خارجية.
انضم إلى قائمتنا البريدية

احصل على أحدث المعلومات والتحديثات القانونية والمزيد مباشرةً في بريدك الإلكتروني


قصص أخرى قد تهمك
مقاطع فيديو
عرض المزيد
ريحان جليل، من شركة Veeam، يتحدث عن Agent Commander: theCUBE + NYSE Wired: قادة الأمن السيبراني
بعد استحواذ شركة Veeam على Securiti يمثل إطلاق برنامج Agent Commander خطوة هامة نحو مساعدة المؤسسات على تبني وكلاء الذكاء الاصطناعي بثقة أكبر. في...
عرض المزيد
تخفيف مخاطر قائمة OWASP لأهم 10 مخاطر لتطبيقات ماجستير القانون 2025
أحدث الذكاء الاصطناعي التوليدي (GenAI) تحولاً جذرياً في طريقة عمل الشركات وتوسعها ونموها. يوجد تطبيق للذكاء الاصطناعي لكل غرض، بدءاً من زيادة إنتاجية الموظفين وصولاً إلى تبسيط العمليات...
عرض المزيد
أفضل 6 DSPM حالات الاستخدام
مع ظهور الذكاء الاصطناعي التوليدي (GenAI)، أصبحت البيانات أكثر ديناميكية. يتم توليد بيانات جديدة بوتيرة أسرع من أي وقت مضى، ونقلها إلى أنظمة وتطبيقات متنوعة...
عرض المزيد
قانون الخصوصية في كولورادو (CPA)
ما هو قانون خصوصية كولورادو؟ قانون خصوصية كولورادو هو قانون شامل لحماية الخصوصية، تم توقيعه في 7 يوليو 2021. وقد وضع معايير جديدة لحماية البيانات الشخصية...
عرض المزيد
Securiti لمساعد الطيار في البرمجيات كخدمة (SaaS)
تسريع اعتماد Copilot بأمان وثقة: تتطلع المؤسسات إلى اعتماد Microsoft 365 Copilot لزيادة الإنتاجية والكفاءة. ومع ذلك، تظل المخاوف الأمنية، مثل حماية البيانات...
عرض المزيد
أهم عشرة اعتبارات لاستخدام البيانات غير المهيكلة بأمان مع الذكاء الاصطناعي العام
نسبة مذهلة تصل إلى 90% من بيانات المؤسسات غير منظمة. وتُستخدم هذه البيانات بسرعة لتغذية تطبيقات الذكاء الاصطناعي من الجيل الجديد، مثل روبوتات الدردشة والبحث المدعوم بالذكاء الاصطناعي.
عرض المزيد
جينكور للذكاء الاصطناعي: بناء أنظمة ذكاء اصطناعي آمنة وعالية الجودة للمؤسسات في دقائق
مع تبني المؤسسات للذكاء الاصطناعي التوليدي، تواجه فرق البيانات والذكاء الاصطناعي العديد من العقبات: ربط مصادر البيانات غير المهيكلة والمهيكلة بشكل آمن، والحفاظ على الضوابط والحوكمة المناسبة،...
عرض المزيد
كيفية التعامل مع قانون حماية خصوصية المستهلك في كاليفورنيا: رؤى أساسية للشركات
ما هو قانون حقوق الخصوصية في كاليفورنيا (CPRA)؟ هو تشريع ولاية كاليفورنيا الذي يهدف إلى حماية خصوصية سكانها الرقمية. وقد دخل حيز التنفيذ في يناير...
عرض المزيد
التكيف مع التحول: الانتقال إلى معيار أمان بيانات صناعة بطاقات الدفع (PCI DSS) الإصدار 4.0
ما هو معيار أمان بيانات صناعة بطاقات الدفع (PCI DSS)؟ هو مجموعة من معايير الأمان لضمان المعالجة والتخزين الآمنين للبيانات، و...
عرض المزيد
تأمين البيانات والذكاء الاصطناعي: دليل إدارة الثقة والمخاطر والأمن (TRiSM)
أثارت المخاطر الأمنية المتزايدة للذكاء الاصطناعي قلق 48% من مسؤولي أمن المعلومات حول العالم. انضموا إلى هذه الجلسة الرئيسية للتعرف على دليل عملي لتمكين الثقة في الذكاء الاصطناعي، وإدارة المخاطر،...
أحدث
مكتب الذكاء الاصطناعي في أستراليا: لماذا تغفل عمليات التدقيق السنوية عن إمكانيات الذكاء الاصطناعي لديك؟ عرض المزيد
مكتب الذكاء الاصطناعي في أستراليا: لماذا تغفل عمليات التدقيق السنوية عن إمكانيات الذكاء الاصطناعي لديك؟
تخيل هذا السيناريو: سيناريو خيالي ولكنه معقول تماماً. تقضي أنظمة الذكاء الاصطناعي التابعة لمؤسسة مالية أسترالية ستة أشهر في الوصول إلى مستودع بيانات عملاء لم يسبق لأحد الوصول إليه...
عرض المزيد
كامل DSPM تصنيف الاحتياجات وسياقها
يُعد التصنيف إحدى الوظائف الأساسية لـ DSPM يتولى البرنامج معالجة البيانات، وعادةً ما يعمل بالتزامن مع عملية الاكتشاف، لأنهما يشكلان معًا...
عرض المزيد
DSPM في مجال الذكاء الاصطناعي: توسيع نطاق وضع البيانات ليشمل المطالبات، وخطوط المعالجة، والوكلاء
تعلم كيف DSPM تساعد تقنيات الذكاء الاصطناعي المؤسسات على اكتشاف البيانات الحساسة، وتقييم مدى تعرضها للخطر، وإدارة الوصول إليها، والحد من المخاطر، وتأمين البيانات قبل أن تتمكن أنظمة ووكلاء الذكاء الاصطناعي من الوصول إليها...
DSPM مقارنة بين منع فقدان البيانات: شرح الاختلافات الرئيسية في أمن البيانات عرض المزيد
DSPM مقارنة بين منع فقدان البيانات: شرح الاختلافات الرئيسية في أمن البيانات
يقارن DSPM مقارنة DLP لفهم كيف تختلف في اكتشاف البيانات وتصنيفها ومراقبتها ومنعها والحد من المخاطر وحماية بيانات المؤسسة الحساسة.
ما هو
جديد