تقديم Security for AI مساعدو الطيارين في تطبيقات SaaS

مؤلف

ريحان جليل

الرئيس التنفيذي السابق لـ Securiti الذكاء الاصطناعي، والآن رئيس قسم المنتجات والتكنولوجيا في شركة فيم

استمع إلى المحتوى

هذا المنشور متاح أيضاً باللغات التالية: English

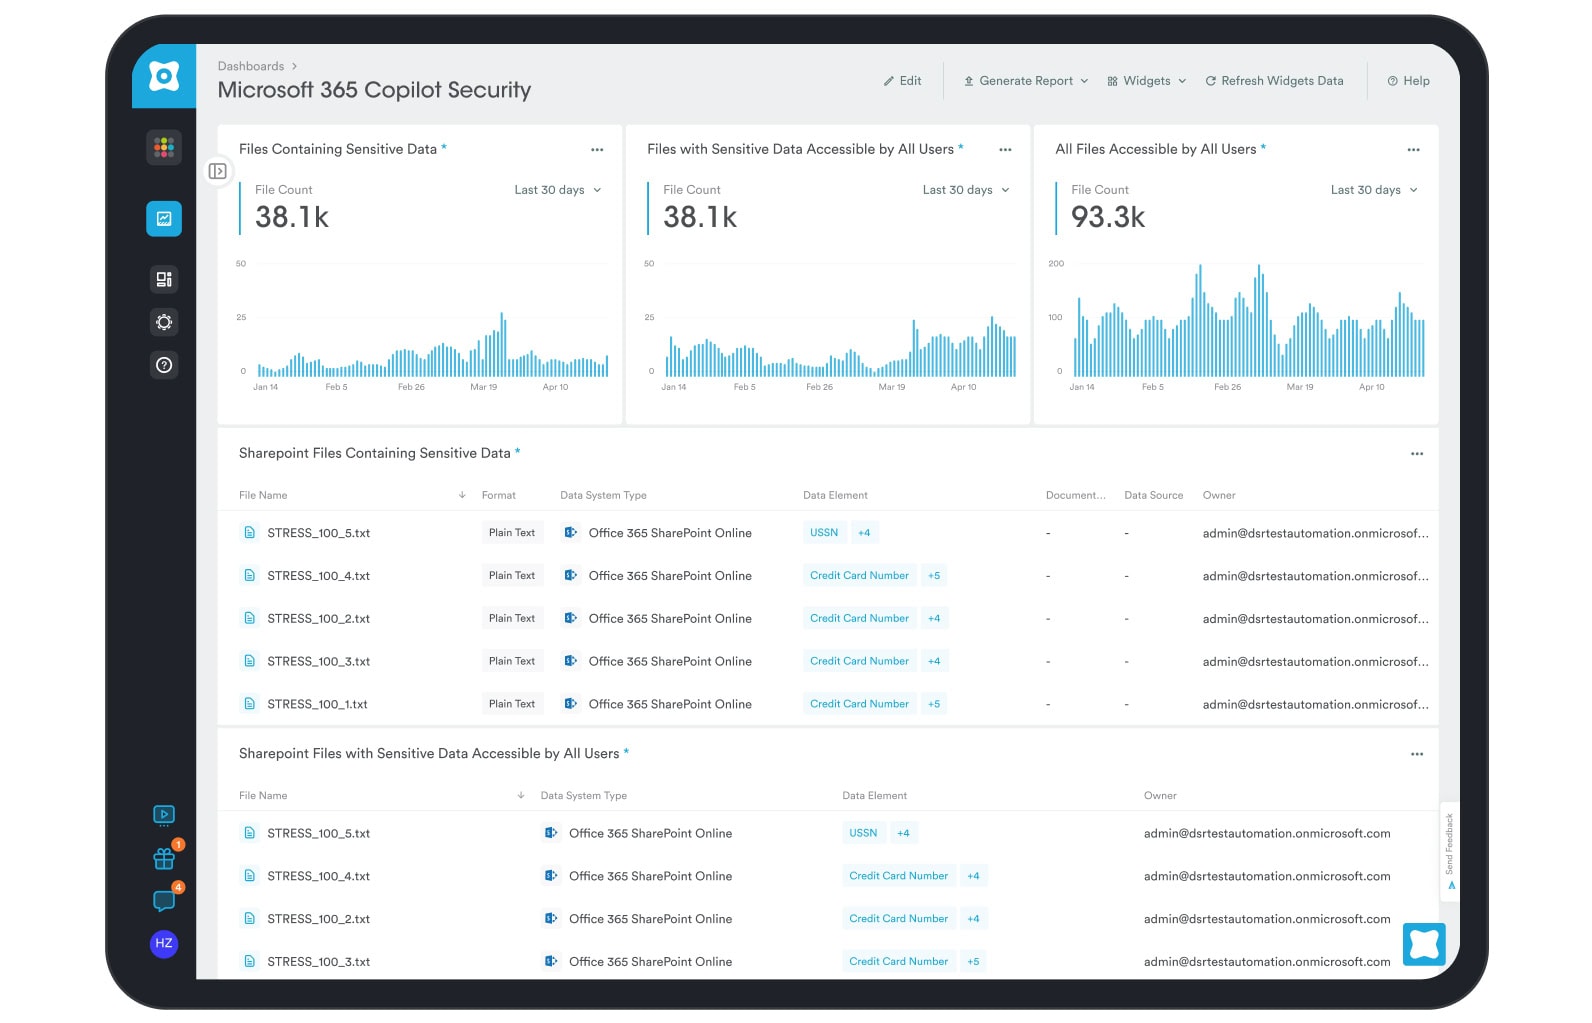
يسرنا أن نقدم إمكانيات جديدة في Securiti منصة قيادة DataAI - أمانٌ لمساعدي الذكاء الاصطناعي في تطبيقات SaaS! يُعدّ أمن البيانات وحوكمتها أكبر عائق أمام تبني مساعدي الذكاء الاصطناعي ، مثل Microsoft 365 Copilot. يجب على المؤسسات ضمان عدم تسريب البيانات عن غير قصد إلى الموظفين غير المصرح لهم عبر استجابات Copilot الفورية، أو كشفها لأطراف ثالثة أو إضافات الذكاء الاصطناعي. توفر Securiti إمكانيات شاملة لمنع هذه المشكلات، مما يُمكّن المؤسسات من تعزيز إنتاجية الموظفين بثقة مع ضمان أمان قوي وضوابط بيانات مستمرة.

تُقدّم حلول الذكاء الاصطناعي، مثل Microsoft 365 Copilot، طريقةً ثوريةً للموظفين للوصول إلى كميات هائلة من بيانات المؤسسة والاستفادة منها عبر تطبيقات M365. صُمّمت هذه الحلول لتعزيز الإنتاجية من خلال توفير إمكانيات بحث وتحليل سلسة. مع ذلك، تأتي هذه الإمكانيات مصحوبةً بمجموعة جديدة من المخاطر. ففي خضمّ التسرّع في تفعيل Copilot، أغفلت بعض المؤسسات ضوابط إدارة البيانات الأساسية، ما أدّى إلى الوصول غير المقصود إلى معلومات حساسة. قد يستعلم الموظفون دون علمهم عن بيانات سرية لا تخصّهم، مثل تفاصيل رواتب الموظفين الآخرين، وخطط عمليات الاندماج والاستحواذ للشركة، وحتى أسرار مثل كلمات المرور، وهي بيانات لا ينبغي لهم الوصول إليها.

ولا تتوقف المخاطر عند هذا الحد. فمع التكامل العميق لخدمة Microsoft Copilot مع خدمات مثل بحث Bing وتطبيقات الطرف الثالث، قد تتعرض بيانات الشركات للتعرض خارج الحدود الآمنة لبيئة M365.

لكن لماذا يُعد تأمين Copilot أمرًا صعبًا للغاية؟ يكمن التعقيد في أمان بيانات SharePoint وحوكمتها، حيث توجد غالبية بيانات M365.

انظر: شركات كبرى توقف Microsoft Copilot بسبب مخاوف تتعلق بحوكمة البيانات (المصدر: ذا ريجستر)

"تُشكل المخاوف الأمنية ومخاوف حوكمة الشركات عبئاً ثقيلاً على المؤسسات الكبيرة وهي تحاول دمج برنامج Microsoft Copilots في مؤسساتها وسط شبكة معقدة من المنتجات التقنية الحالية وحقوق الوصول."
— صحيفة ذا ريجستر

وفقًا لتقرير حديث صادر عن شركة غارتنر ، فإن 6% فقط من المؤسسات التي تجرّب برنامج Microsoft 365 Copilot قد أكملت مشاريعها وهي جاهزة لعمليات النشر واسعة النطاق. Securiti يُمكّن حل " أمن مساعدي الذكاء الاصطناعي في SaaS" ، المدعوم بتقنية DataAI Command Graph™ ، المؤسسات من تسخير البيانات بأمان من خلال ضوابط آلية للوصول إلى البيانات وحوكمتها. وبفضل المعلومات السياقية الدقيقة على مستوى الملفات، ورؤى المخاطر الجاهزة للاستخدام، والمعالجة الآلية، Securiti يمنع أحدث ابتكاراتها الكشف غير المقصود عن البيانات، ويعزز الوضع الأمني، ويحسن فعالية استجابات Copilot لتقديم رؤى آمنة ودقيقة وقائمة على الذكاء الاصطناعي للموظفين.

هل بيئة مايكروسوفت شيربوينت الخاصة بك جاهزة لبرنامج Copilot؟

بالنسبة للعديد من المؤسسات، فإن بيئات SharePoint بعيدة كل البعد عن النظافة والأمان، ومع إدخال Microsoft Copilot تصبح هذه القضايا أكثر إلحاحاً.

فيما يلي التحديات الرئيسية السبعة التي تواجهها المؤسسات في تأمين SharePoint:

  • الوصول المفرط في الامتيازات : غالبًا ما تمنح فرق الأمن وصولاً واسعًا إلى ملفات SharePoint بشكل افتراضي لتجنب إدارة طلبات الأذونات الفردية، مما يؤدي إلى كشف البيانات الحساسة بشكل مفرط.
  • انعدام الرؤية : لا تعرف العديد من المؤسسات من يمكنه الوصول إلى أي بيانات أو أين توجد البيانات الحساسة، مما يجعل من الصعب تحديد مخاطر الوصول ومعالجتها بشكل فعال.
  • إدارة الأذونات المعقدة : مع وجود مليارات من تركيبات الأذونات الممكنة، تصبح إدارة من يجب أن يصل إلى أي ملفات مهمة شاقة للغاية.
  • تصنيف البيانات غير الفعال : لا تقوم أدوات مايكروسوفت الأصلية بتصنيف الملفات بدقة، كما أنها تفرض قيودًا على عدد الملفات التي يمكن تصنيفها يوميًا. ويؤدي غياب عملية تصنيف فعالة إلى صعوبة إدارة البيانات على نطاق واسع.
  • البيانات القديمة : تحتفظ العديد من المؤسسات ببيانات قديمة لسنوات، تاركةً إياها دون إدارة. وعندما يسترجع برنامج Copilot هذه المعلومات القديمة للاستجابة لطلب ما، فقد يقدم إجابات خاطئة للموظفين.
  • الموازنة بين الأمن والإنتاجية : يحتاج الموظفون إلى الوصول السريع إلى البيانات لزيادة إنتاجيتهم، لكن فرق الأمن مكلفة بإنفاذ ضوابط البيانات. وتُعدّ الموازنة بين هاتين الأولويتين تحديًا مستمرًا.

هذه التحديات ليست جديدة، لكن Copilot يضخمها - مما يجعل من الضروري إعادة تقييم نهج أمان SharePoint الخاص بك.

تشغيل الفيديو

مخاطر إطلاق برنامج مساعد الطيار بشكل غير منضبط

نتيجة لتحديات إدارة أمن بيانات SharePoint هذه، تجد العديد من المؤسسات نفسها أمام خيار صعب: إما إيقاف الوصول إلى Copilot تمامًا أو مواجهة خطر وصول الموظفين غير المصرح به إلى البيانات الحساسة.

لكن المخاطر لا تنتهي عند هذا الحد. فإلى جانب التهديدات الداخلية، هناك أيضًا خطر تسريب البيانات. قد يقوم الموظفون دون قصد بمشاركة معلومات حساسة مع جهات خارجية أو نسخها إلى مواقع غير آمنة. والأكثر إثارة للقلق، هو إمكانية اختراق هوية الموظف، ما يتيح للمهاجمين الوصول إلى نظام Copilot واستخدامه في هجمات استطلاع واسعة النطاق.

توقعت شركة غارتنر أن تتعرض شركة كوبيلوت لاختراق بيانات كبير بحلول أبريل 2025. وإلى جانب المخاوف الأمنية، تواجه المؤسسات أيضًا مخاطر تتعلق بالامتثال، لا سيما عندما يتمكن الموظفون من الوصول إلى البيانات الشخصية لبعضهم البعض، مما قد يؤدي إلى غرامات تنظيمية باهظة.

إذن، كيف يمكنك اعتماد برنامج Copilot بأمان مع الحد من هذه المخاطر؟

نهج من 6 خطوات لتمكين الاستخدام الآمن لبرنامج Copilot مع Microsoft SharePoint

في Securiti نؤمن في Copilot بتمكين الابتكار في مجال الذكاء الاصطناعي مع الحفاظ على أمان بياناتك. إليك كيف نساعدك على تبني Copilot بأمان من خلال أتمتة أمان بيانات SharePoint وحوكمتها عبر إطار عملنا المكون من ست خطوات:

1) تحديد ومعالجة أذونات الوصول الخطرة وغير المقصودة

أكثر مخاطر البيانات تعقيدًا التي تواجهها المؤسسات Microsoft Copilot يجب معالجة مشكلة "الاستحقاقات غير المقصودة". ففي SharePoint، يمكن أن يؤدي منح أذونات غير صحيحة إلى كشف غير مقصود للبيانات الحساسة بين أعضاء الفريق. Microsoft Copilot يزيد هذا من المخاطر بتسهيل تحليل المعلومات المتاحة عبر صلاحيات الوصول هذه. وللحد من ذلك، تحتاج المؤسسات إلى الكشف المستمر عن هذه التركيبات الخطيرة للصلاحيات ومعالجتها. ويتطلب هذا برنامجًا منهجيًا للكشف والمعالجة.

Securiti تُسهّل أداة DataAI Command Graph القوية عملية تحديد "المجموعات الخطرة" من أذونات الملفات والمجلدات باستخدام قواعد الرسم البياني. توفر هذه الأداة سياق العلاقة لكل ملف، وحساسيته، وأذونات المستخدمين الفردية والجماعية، والهياكل التنظيمية. كما تتيح لك إنشاء قواعد الرسم البياني بسهولة، وتوليد النتائج، وتعيينها للفرق المختصة للمعالجة. على سبيل المثال، من السهل تكوين قاعدة لاكتشاف المستخدمين من خارج قسمي الموارد البشرية والمالية الذين لديهم صلاحية الوصول إلى ملفات تحتوي على معلومات حساسة تتعلق بالتعويضات، والتي تملكها تلك الأقسام.

يمكنك العثور على الفور على المستخدمين والمجموعات والأذونات المحددة التي لديهم للوصول إلى المواقع أو الملفات، بالإضافة إلى الاستفادة من بيانات التعريف المتقدمة مثل معلومات الملكية لتحديد الاستحقاقات التي يجب إصلاحها لإنشاء ضوابط وصول بأقل الامتيازات مثل تقييد الوصول إلى الملفات ذات تصنيفات البيانات عالية الحساسية.

2) الاستفادة من ضوابط الأمان الأصلية لبرنامج Copilot

يمكنك ضبط الإعدادات Microsoft Copilot لتجنب الملفات ذات التصنيفات المحددة عند إنشاء الإجابات، إلا أن تطبيق هذه التصنيفات على نطاق واسع وبدقة عالية يمثل تحديًا. حتى أدوات مايكروسوفت الأصلية تواجه صعوبة في التوسع وتوفر مرونة محدودة.


Securiti توفر أداة DataAI Command Graph القوية من Copilot مرونة فائقة لتصنيف الملفات بدقة وعلى نطاق واسع، استنادًا إلى مجموعة متنوعة من السمات، مثل تصنيف البيانات، وأنواع الملفات، وملف تعريف المحتوى، والملكية، والموقع، والحالة الأمنية، واللوائح، والعمر، وغيرها. على سبيل المثال، يمكنك تصنيف الملفات التي تحتوي على بيانات الملكية الفكرية على أنها "سرية". بمجرد تطبيق هذه التصنيفات، يمكنك توجيه Copilot لاستبعاد الملفات المصنفة على أنها "سرية" عند الرد على استفسارات المستخدمين. يضمن هذا الاستفادة الكاملة من ضوابط الأمان الأصلية في Copilot لحماية بيانات شركتك الحساسة.

3) إعطاء الأولوية لمخاطر البيانات الحساسة

قد تؤدي الأخطاء في إعدادات Microsoft SharePoint إلى كشف بيانات حساسة. Microsoft Copilot قد يتم استخدامها لتوليد الإجابات، مما يؤدي إلى تسريبات واختراقات كبيرة للبيانات. 

Securiti يساعدك على تحديد أولويات التركيبات السامة أو الخطرة حيث يتم مشاركة البيانات الحساسة على نطاق واسع للغاية داخل المؤسسة أو يمكن الوصول إليها خارجياً من قبل غير الموظفين.

يقوم نظام تصنيف البيانات المدمج المدعوم بالذكاء الاصطناعي بتحديد مئات الأنواع من عناصر البيانات الحساسة بدقة، بما في ذلك المستندات السرية مثل التقارير المالية وأسرار الشركات والخطط الاستراتيجية. Securiti كما يقوم بتحليل حالة تكوين مايكروسوفت شيربوينت، ويكشف الملفات والمجلدات التي تتم مشاركتها على نطاق واسع أو التي يتم عرضها خارجياً. Securiti بفضل قواعد التجميعات الخطرة الجاهزة للاستخدام والمدعومة بمخطط أوامر DataAI، يمكنك تحديد أولويات البيانات الحساسة ومنع كشفها بسرعة من خلال Microsoft Copilot .

4) التقييم التلقائي لوضع أمان SharePoint

Securiti يقوم النظام تلقائيًا بمراجعة إعدادات أمان SharePoint لضمان التكوينات الصحيحة، مثل منع وصول المستخدمين الخارجيين إلى الملفات في المواقع الجديدة افتراضيًا. كما يجب على الشركات التأكد من أن Microsoft Copilot يلتزم بأفضل ممارسات الأمان الأصلية. 

5) معالجة مشكلات الوصول تلقائيًا

Securiti يُرسل النظام إشعارات تلقائية إلى مالكي مواقع وملفات SharePoint عند وجود خلل في إعدادات الوصول، مما يُمكّنهم من إصلاح مشكلات الأمان والوصول بسرعة، دون التأثير على وصول الموظفين إلى البيانات الحيوية التي يحتاجونها. يتيح لك هذا الحل تحديد نطاق سياسة معالجة SharePoint لتشمل نتائج محددة، مثل تلك المتعلقة بالمواقع الحيوية أو الملفات التي تحتوي على معلومات حساسة، مما يُسهّل على مالكي المواقع معالجة المشكلات التي تحتاج إلى إصلاح. يمكن توجيه الإشعارات إلى أنظمة إدارة التذاكر مثل ServiceNow أو Jira، بالإضافة إلى خيارات المراسلة مثل Slack أو البريد الإلكتروني، مما يُمكّن المستخدمين من تحديد أولويات عمليات المعالجة كجزء من مهامهم الإدارية اليومية.

6) تقليل البيانات القديمة والفاسدة

لا تشكل البيانات القديمة والفاسدة في مايكروسوفت شيربوينت خطراً على أمن البيانات أو الخصوصية فحسب، بل يمكن أن تعيق أيضاً دقة وحداثة الإجابات التي يقدمها المستخدمون. Microsoft Copilot . وبما أن الموظفين سيعتمدون بشكل متزايد على برنامج Copilot، فإن تأثير هذه الإجابات يمكن أن يكون كبيراً. 

Securiti يوفر إمكانيات متقدمة للعثور على الملفات المكررة والملفات شبه المكررة. كما يمكن تهيئة قواعد الرسم البياني باستخدام DataAI Command Graph للعثور على الملفات القديمة بناءً على سمات متنوعة مثل محتوى الملف، وعمر الملفات، وأنماط الوصول والتعديل، وملكية الملف، وما إلى ذلك.
بالإضافة إلى ذلك، مع Securiti بفضل سياسات وضع العلامات الخاصة بـ، يمكنك وضع علامات تلقائية على هذه الملفات لضمان Microsoft Copilot يتم استبعادهم عند إنشاء الإجابات.

 

من خلال هذه الخطوات، نساعدك على أتمتة أمان بيانات SharePoint وحوكمتها، مما يسمح للموظفين بالاستفادة من ميزات إنتاجية Copilot دون المساس بأمان بياناتك .

استغل قوة برنامج Microsoft 365 Copilot
مع Securiti

هدفنا في Securiti يهدف ذلك إلى مساعدتك في تقليل المخاطر الإجمالية للبيانات والذكاء الاصطناعي وتسريع اعتماد أدوات الذكاء الاصطناعي المساعدة مثل Microsoft 365 باستخدام قوة البيانات السياقية والذكاء الاصطناعي والأتمتة.

بالإضافة إلى ذلك، Securiti تتجاوز منصة DataAI Command Platform نطاق أمان البيانات في بيئات SharePoint أو M365، مما يُمكّنك من تأمين البيانات والذكاء الاصطناعي في كل مكان عبر البيئات المحلية والهجينة وبيئات SaaS والبيئات السحابية المتعددة. باعتبارها المصنفة الأولى DSPM ورائد في AI Security & Governance ، يقلل هذا الحل من تكلفة وتعقيد أتمتة ضوابط أمان البيانات والذكاء الاصطناعي.

لمعرفة المزيد حول كيفية Securiti يمكن للذكاء الاصطناعي أن يُمكّن من التبني الآمن لـ Microsoft Copilot وبيانات آمنة + ذكاء اصطناعي في كل مكان، شاهد عرض DSPM التوضيحي عند الطلب الآن.

قم بتحليل هذه المقالة باستخدام الذكاء الاصطناعي

تظهر المطالبات في أدوات الذكاء الاصطناعي التابعة لجهات خارجية.
انضم إلى قائمتنا البريدية

احصل على أحدث المعلومات والتحديثات القانونية والمزيد مباشرةً في بريدك الإلكتروني


قصص أخرى قد تهمك
مقاطع فيديو
عرض المزيد
ريحان جليل، من شركة Veeam، يتحدث عن Agent Commander: theCUBE + NYSE Wired: قادة الأمن السيبراني
بعد استحواذ شركة Veeam على Securiti يمثل إطلاق برنامج Agent Commander خطوة هامة نحو مساعدة المؤسسات على تبني وكلاء الذكاء الاصطناعي بثقة أكبر. في...
عرض المزيد
تخفيف مخاطر قائمة OWASP لأهم 10 مخاطر لتطبيقات ماجستير القانون 2025
أحدث الذكاء الاصطناعي التوليدي (GenAI) تحولاً جذرياً في طريقة عمل الشركات وتوسعها ونموها. يوجد تطبيق للذكاء الاصطناعي لكل غرض، بدءاً من زيادة إنتاجية الموظفين وصولاً إلى تبسيط العمليات...
عرض المزيد
أفضل 6 DSPM حالات الاستخدام
مع ظهور الذكاء الاصطناعي التوليدي (GenAI)، أصبحت البيانات أكثر ديناميكية. يتم توليد بيانات جديدة بوتيرة أسرع من أي وقت مضى، ونقلها إلى أنظمة وتطبيقات متنوعة...
عرض المزيد
قانون الخصوصية في كولورادو (CPA)
ما هو قانون خصوصية كولورادو؟ قانون خصوصية كولورادو هو قانون شامل لحماية الخصوصية، تم توقيعه في 7 يوليو 2021. وقد وضع معايير جديدة لحماية البيانات الشخصية...
عرض المزيد
Securiti لمساعد الطيار في البرمجيات كخدمة (SaaS)
تسريع اعتماد Copilot بأمان وثقة: تتطلع المؤسسات إلى اعتماد Microsoft 365 Copilot لزيادة الإنتاجية والكفاءة. ومع ذلك، تظل المخاوف الأمنية، مثل حماية البيانات...
عرض المزيد
أهم عشرة اعتبارات لاستخدام البيانات غير المهيكلة بأمان مع الذكاء الاصطناعي العام
نسبة مذهلة تصل إلى 90% من بيانات المؤسسات غير منظمة. وتُستخدم هذه البيانات بسرعة لتغذية تطبيقات الذكاء الاصطناعي من الجيل الجديد، مثل روبوتات الدردشة والبحث المدعوم بالذكاء الاصطناعي.
عرض المزيد
جينكور للذكاء الاصطناعي: بناء أنظمة ذكاء اصطناعي آمنة وعالية الجودة للمؤسسات في دقائق
مع تبني المؤسسات للذكاء الاصطناعي التوليدي، تواجه فرق البيانات والذكاء الاصطناعي العديد من العقبات: ربط مصادر البيانات غير المهيكلة والمهيكلة بشكل آمن، والحفاظ على الضوابط والحوكمة المناسبة،...
عرض المزيد
كيفية التعامل مع قانون حماية خصوصية المستهلك في كاليفورنيا: رؤى أساسية للشركات
ما هو قانون حقوق الخصوصية في كاليفورنيا (CPRA)؟ هو تشريع ولاية كاليفورنيا الذي يهدف إلى حماية خصوصية سكانها الرقمية. وقد دخل حيز التنفيذ في يناير...
عرض المزيد
التكيف مع التحول: الانتقال إلى معيار أمان بيانات صناعة بطاقات الدفع (PCI DSS) الإصدار 4.0
ما هو معيار أمان بيانات صناعة بطاقات الدفع (PCI DSS)؟ هو مجموعة من معايير الأمان لضمان المعالجة والتخزين الآمنين للبيانات، و...
عرض المزيد
تأمين البيانات والذكاء الاصطناعي: دليل إدارة الثقة والمخاطر والأمن (TRiSM)
أثارت المخاطر الأمنية المتزايدة للذكاء الاصطناعي قلق 48% من مسؤولي أمن المعلومات حول العالم. انضموا إلى هذه الجلسة الرئيسية للتعرف على دليل عملي لتمكين الثقة في الذكاء الاصطناعي، وإدارة المخاطر،...
أحدث
مكتب الذكاء الاصطناعي في أستراليا: لماذا تغفل عمليات التدقيق السنوية عن إمكانيات الذكاء الاصطناعي لديك؟ عرض المزيد
مكتب الذكاء الاصطناعي في أستراليا: لماذا تغفل عمليات التدقيق السنوية عن إمكانيات الذكاء الاصطناعي لديك؟
تخيل هذا السيناريو: سيناريو خيالي ولكنه معقول تماماً. تقضي أنظمة الذكاء الاصطناعي التابعة لمؤسسة مالية أسترالية ستة أشهر في الوصول إلى مستودع بيانات عملاء لم يسبق لأحد الوصول إليه...
عرض المزيد
كامل DSPM تصنيف الاحتياجات وسياقها
يُعد التصنيف إحدى الوظائف الأساسية لـ DSPM يتولى البرنامج معالجة البيانات، وعادةً ما يعمل بالتزامن مع عملية الاكتشاف، لأنهما يشكلان معًا...
عرض المزيد
ما هو أمن الذكاء الاصطناعي للمؤسسات؟ دليل للمبتدئين
تعرّف على مفهوم أمن الذكاء الاصطناعي للمؤسسات، وأهميته، والمخاطر الرئيسية التي تواجهها المؤسسات، وكيفية حماية أنظمة الذكاء الاصطناعي، والوكلاء، والنماذج، والبيانات، و...
عرض المزيد
ما هي شفافية البيانات؟ ولماذا هي مهمة للمؤسسات الحديثة؟
تعرف على ماهية شفافية البيانات، ولماذا هي مهمة، وكيف يمكن للمؤسسات تحسين الرؤية والمساءلة والحوكمة والثقة والاستخدام المسؤول للبيانات.
ما هو
جديد