الذكاء الاصطناعي TRiSM: اجتياز متاهة أمن البيانات والذكاء الاصطناعي بثقة

مؤلف

أنكور غوبتا

مدير حوكمة البيانات ومنتجات الذكاء الاصطناعي في Securiti

استمع إلى المحتوى

هذا المنشور متاح أيضاً باللغات التالية: English

المستقبل ملك للذكاء الاصطناعي، أو هكذا يمكن للمرء أن يفترض بأمان بعد ظهور الذكاء الاصطناعي التوليدي (GenAI) . تنتشر نماذج تعلم اللغة الكبيرة (LLMs) في جميع أنحاء العالم، مما يُحدث تحولات في مختلف الصناعات والعمليات.

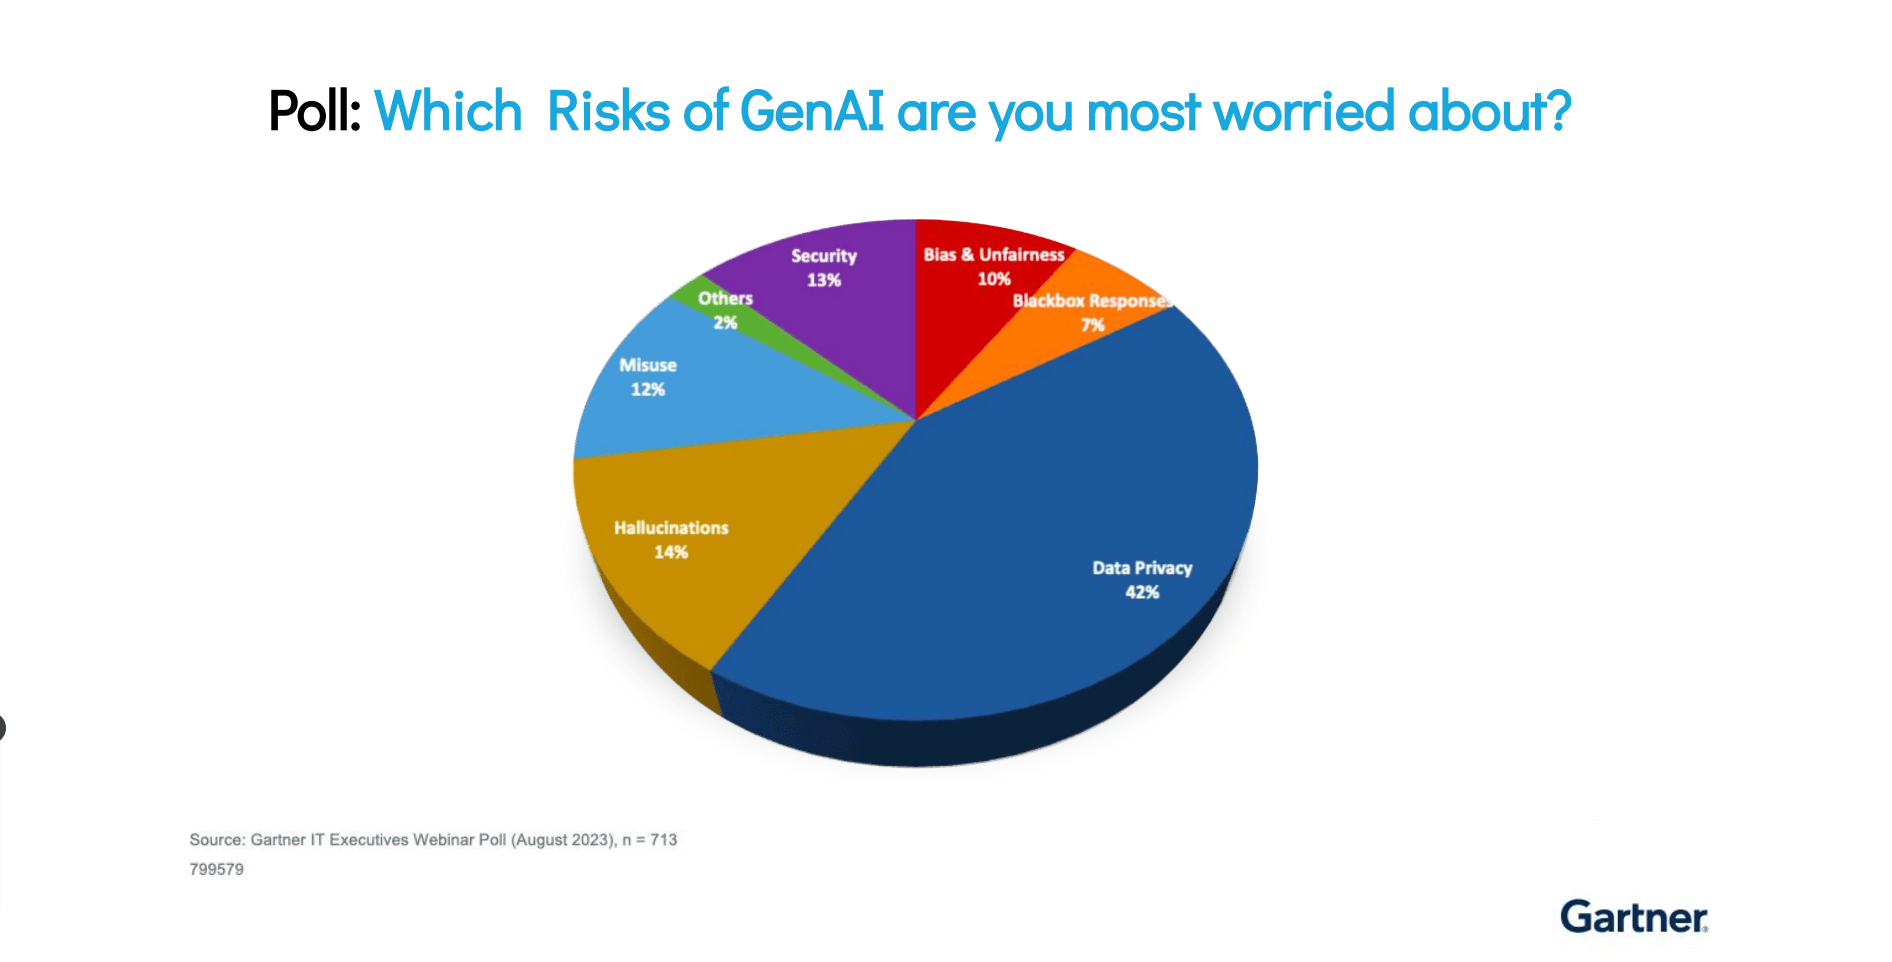
مع ازدياد انتشار الذكاء الاصطناعي العام عالميًا، من المهم إدراك أن المخاطر والتحديات الكامنة تظهر بالتوازي. ولتوضيح ذلك بشكل أفضل، دعونا نلقي نظرة سريعة على استطلاع رأي أجرته شركة غارتنر خلال ندوة عبر الإنترنت حول المخاطر المتعلقة بالذكاء الاصطناعي العام.

مخاطر الذكاء الاصطناعي العام

أظهر الاستطلاع أن data privacy يُعدّ هذا أحد أبرز المخاوف المتعلقة بمخاطر الذكاء الاصطناعي من الجيل الجديد. فقد أعرب 42% من المشاركين في الاستطلاع عن قلقهم data privacy نظرًا لقلة اطلاع المستخدمين على نماذج الذكاء الاصطناعي، مثل النماذج المستخدمة في بيئتهم، والبيانات المستخدمة في تدريبها، ومدى توافقها مع اللوائح العالمية. وبالمثل، ذُكرت الهلوسات (14%) وأمن البيانات (13%) كأهم المخاوف الأخرى. كما أعربت نسبة لا بأس بها من المشاركين عن مخاوفهم بشأن تحيز النماذج أو البيانات الناتجة عنها وعدم إنصافها.

الذكاء الاصطناعي غير الخاضع للرقابة - كارثة وشيكة

عندما لا يُضبط الذكاء الاصطناعي بشكل مناسب، قد يؤدي إلى كارثة هائلة. دعونا نلقي نظرة على أضرار الذكاء الاصطناعي في الواقع لنفهم الصورة بشكل أفضل. في عام ٢٠١٩، اضطر رئيس الوزراء الهولندي آنذاك وحكومته بأكملها إلى الاستقالة بعد أن خرج نظام ذكاء اصطناعي عن السيطرة. طورت مصلحة الضرائب الهولندية نظام ذكاء اصطناعي ذاتي التعلم لإنشاء ملفات تعريف للمخاطر ومكافحة الاحتيال المتعلق بإعانات رعاية الأطفال. وبسبب هذا النظام التمييزي، اتُهم آلاف الآباء زوراً بالاحتيال، مما أدى إلى تدمير العديد من الأسر.

الذكاء الاصطناعي غير الخاضع للرقابة

كان حظر شركة كبرى للإلكترونيات الاستهلاكية لبرنامج ChatGPT حادثة بارزة أخرى دفعت الشركات إلى إدراك ضرورة استخدام الذكاء الاصطناعي بشكل مُحكم. وقد حظرت الشركة هذا البرنامج التوليدي للذكاء الاصطناعي بعد أن تبين أن بعض موظفيها كانوا يُدخلون رموزًا حساسة كإرشادات للبرنامج.

لا يكاد يمر شهر دون أن تتصدر أخبار مثل "الذكاء الاصطناعي الخارج عن السيطرة" عناوين الصحف. وهذا يثير سلسلة من التساؤلات، تبدأ بالسؤال الأهم: ما هي الثغرات الحرجة التي تؤدي إلى ذكاء اصطناعي خارج عن السيطرة؟

المخاطر الجسيمة الناجمة عن الذكاء الاصطناعي

تواجه المؤسسات عدداً من المخاطر والتحديات التي تعيق التبني الآمن للذكاء الاصطناعي. دعونا نناقش بعض المخاطر الرئيسية:

المخاطر الجسيمة الناجمة عن الذكاء الاصطناعي

انتشار نماذج الذكاء الاصطناعي

لا تقتصر المؤسسات الكبيرة على نموذج ذكاء اصطناعي واحد لتسريع عملياتها ونموها. في الواقع، قد تستخدم المؤسسة الواحدة عددًا من نماذج الذكاء الاصطناعي، إما بنشرها مباشرةً من قِبل المطورين أو بالوصول إليها عبر تطبيق تابع لجهة خارجية (برمجيات كخدمة). يصبح من الصعب على المؤسسات الاحتفاظ بقائمة شاملة لجميع نماذج الذكاء الاصطناعي، ناهيك عن فهرس لأنظمة الذكاء الاصطناعي غير المصرح بها. تُعرف هذه الأنظمة باسم "أنظمة الذكاء الاصطناعي غير المصرح بها"، وهي عبارة عن مجموعة من أنظمة الذكاء الاصطناعي المؤقتة أو غير المصرح بها الموجودة في بيئة العمل، ولكن دون حوكمة تقنية معلومات سليمة. يُعرّض غياب الشفافية بشأن نماذج الذكاء الاصطناعي الموجودة في بيئة العمل AI governance ، وأمن البيانات ، والخصوصية، والامتثال لمعايير تكنولوجيا المعلومات لمخاطر جسيمة.

المخاطر الكامنة في نماذج الذكاء الاصطناعي

لا تمتلك المؤسسات حاليًا إطارًا معياريًا لتقييم مخاطر الذكاء الاصطناعي، مما يُصعّب على الفرق الحصول على صورة دقيقة للمخاطر الكامنة في نماذج الذكاء الاصطناعي الخاصة بها. وبسبب غياب طريقة ملموسة لتقييم المخاطر بدقة، غالبًا ما تواجه نماذج الذكاء الاصطناعي مشكلات مثل السمية، والتحيز، والوهم، والتمييز، على سبيل المثال لا الحصر.

ثغرات أمنية في النماذج

تختلف نماذج الذكاء الاصطناعي عن أنظمة البيانات التقليدية. ففي الوقت نفسه، قد يحتوي النموذج الواحد على كمية كبيرة من المعلومات المضغوطة. وقد تتعرض سلامة النموذج أو أمنه للخطر الشديد إذا لم تضمن المؤسسات تطبيق ضوابط أمنية أو ضوابط وصول مناسبة داخل النماذج وحولها. ويمكن أن تؤدي الثغرات الأمنية إلى جعل نماذج الذكاء الاصطناعي عاجزة عن الحماية من التلاعب أو تسريب البيانات أو غيرها من التهديدات الإلكترونية الخبيثة.

بيانات التدريب غير المحمية

إلى جانب نماذج الذكاء الاصطناعي، تزداد أهمية حماية البيانات التي تُغذّي هذه النماذج، أي بيانات التدريب. تتطلب نماذج الذكاء الاصطناعي بيانات تدريب لتعمل بكفاءة وتقدم نتائج دقيقة. من الضروري أن يكون لدى فرق العمل فهم واضح للبيانات التي يجب السماح بالوصول إليها لتدريب نموذج الذكاء الاصطناعي، وأنواع البيانات التي يجب تقييدها، كالبيانات الحساسة . عندما تفتقر فرق العمل إلى معرفة البيانات المستخدمة في تدريب النموذج، قد تنشأ مخاوف بشأن صلاحيات الوصول. وغني عن القول، إن عدم كفاية صلاحيات الوصول يؤدي إلى احتمالية تسريب البيانات الحساسة والوصول غير المصرح به إلى بيانات التدريب.

وكلاء الذكاء الاصطناعي غير المحميين والمطالبات

لا ينبغي أن تقتصر ضوابط الأمن والحوكمة والخصوصية على نماذج الذكاء الاصطناعي أو بيانات التدريب فقط، بل يجب توسيع نطاقها ليشمل التنبيهات والوكلاء. من الأهمية بمكان أن تضع المؤسسات ضوابط صارمة حول تنبيهات الذكاء الاصطناعي ووكلاءه، لأن إهمال هذه الجوانب الحيوية قد يفتح المجال لتفاعلات ضارة مع النماذج، مما يعرض سلامة المستخدمين والمبادئ الأخلاقية للخطر.

متاهة تنظيمية دائمة التغير

هناك العديد من اللوائح التنظيمية المتعلقة بالذكاء الاصطناعي قيد الإعداد. فقد أصدرت أمريكا الشمالية مؤخرًا إطار AI governance ، أو مجموعة من المبادئ التوجيهية، في شكل أمر تنفيذي خاص بالذكاء الاصطناعي . وبالمثل، يُعد قانون الذكاء الاصطناعي للاتحاد الأوروبي قانونًا شاملًا آخر في هذا المجال، وقد أثار جدلًا واسعًا عند إصداره. كما ستصدر لوائح ومعايير جديدة، وستخضع لتعديلات مع تطور التكنولوجيا. وللامتثال لهذه اللوائح والمعايير المتعلقة بالذكاء الاصطناعي، من الضروري أن تتمتع المؤسسات برؤية شاملة لنماذج الذكاء الاصطناعي، وبيانات التدريب، والتنبيهات، وصلاحيات الوصول، وسياسات المعالجة. فبدون هذه المعلومات الأساسية، يصعب وضع ضوابط مناسبة، فضلًا عن ضمان الامتثال.

ما هو نهج الذكاء الاصطناعي TRiSM؟

يرمز اختصار AI TRiSM إلى إدارة الثقة والمخاطر والأمن. وهو إطار عمل شامل يمكّن المؤسسات من ضمان "حوكمة نماذج الذكاء الاصطناعي، وجدارتها بالثقة، وعدالتها، وموثوقيتها، وقوتها، وفعاليتها، وحماية بياناتها"، وفقًا لتعريف غارتنر . في الواقع، تشير غارتنر إلى أن المؤسسات التي تُفعّل ذكاءً اصطناعيًا آمنًا وجديرًا بالثقة ستحقق زيادة بنسبة 50% في تبنيها للذكاء الاصطناعي وتحقيق أهدافها التجارية.

تشغيل الفيديو

نهج الذكاء الاصطناعي TRiSM المكون من 5 خطوات AI Governance

لحسن الحظ، توجد طرقٌ تمكّن المؤسسات التي تسعى إلى تمكين الاستخدام الآمن للذكاء الاصطناعي من دمج نماذج الذكاء الاصطناعي في بيئة بياناتها مع الالتزام بالمتطلبات القانونية، والحفاظ على المعايير الأخلاقية، وتحقيق نتائج أعمال إيجابية. إليك كيفية دمج AI governance يُمكّن دمجها في منصة قيادة مركزية لبيانات الذكاء الاصطناعي من الاستخدام الآمن للذكاء الاصطناعي.

نهج من خمس خطوات لـ TRiSM

اكتشف نماذج الذكاء الاصطناعي وفهرسها

للحصول على فهم أعمق لنماذج الذكاء الاصطناعي وتطبيق الضوابط المناسبة، من الضروري أن تمتلك المؤسسات صورة واضحة عن النماذج أو الأنظمة الموجودة في بيئاتها. يجب على المؤسسات البدء باكتشاف جميع نماذج الذكاء الاصطناعي عبر السحابات العامة والخاصة، بالإضافة إلى بيئة البرمجيات كخدمة (SaaS). يهدف هذا الاكتشاف إلى فهرسة جميع النماذج في مكان واحد، وخاصةً الذكاء الاصطناعي الخفي. خلال مرحلة الاكتشاف والفهرسة، ينبغي على فرق الاكتشاف فهرسة النماذج الموجودة ليس فقط في بيئة تطويرها الخاصة، بل أيضاً في أنظمة الجهات الخارجية، مثل تلك المستخدمة في تطبيقات SaaS .

تقييم وتصنيف المخاطر

الوصول إلى المخاطر وتصنيفها

تحتاج المؤسسات إلى نموذج معياري لتقييم المخاطر. يجب أن يغطي هذا النموذج مختلف مخاطر الذكاء الاصطناعي، مثل السمية، والتمييز، والتشويش، والتحيز، وانتهاك حقوق الملكية الفكرية، وكفاءة النموذج، وذلك لتزويد الفرق بصورة شاملة للمخاطر المحيطة بنماذج الذكاء الاصطناعي. كما يجب أن يشمل نموذج التقييم نماذج الذكاء الاصطناعي التي يستخدمها الموردون. يساعد هذا التقييم المؤسسات على تحديد تأثير هذه النماذج على بيئة الذكاء الاصطناعي لديها. قد يشمل تقييم الموردين جوانب مثل نماذج الذكاء الاصطناعي الخاصة بهم، وإجراءات معالجة بيانات التدريب، وضوابط الأمان، وسياسات الامتثال، وغيرها.

رسم خرائط ورصد تدفق البيانات والذكاء الاصطناعي

رسم خرائط ورصد تدفق بيانات الذكاء الاصطناعي

تتمثل الخطوة التالية في فهم السياق الكامل أو العلاقة بين نماذج وأنظمة الذكاء الاصطناعي وتدفقات البيانات وعملياتها ومصادرها. يجب على المؤسسات ربط النماذج بمصادر البيانات المرتبطة بها، ومسارات المعالجة، وتدفقات البيانات، وأنظمة أو تطبيقات الموردين، والمخاطر، والتزامات الامتثال. هدف نموذج الذكاء الاصطناعي و data mapping يتمثل الهدف في تتبع مسار البيانات عبر منظومة الذكاء الاصطناعي. وبالتالي، يمكن للفرق الكشف بشكل استباقي عن AI governance مخاطر الأمن والخصوصية والامتثال.

وضع ضوابط البيانات والذكاء الاصطناعي

إنشاء نظام للتحكم في البيانات والذكاء الاصطناعي

تتمثل الخطوة المهمة التالية في تطبيق ضوابط مناسبة على البيانات والذكاء الاصطناعي لمعالجة الثغرات الأمنية. فعلى سبيل المثال، حدد مشروع أمان التطبيقات العالمي المفتوح (OWASP) عددًا من الاعتبارات المتعلقة بنماذج اللغة الكبيرة (LLMs)، مثل حقن التعليمات البرمجية. ينطوي هذا الخطر على التلاعب ببرامج الدردشة الآلية أو واجهة المستخدم للتحايل على الثغرات الأمنية. ويمكن الاطلاع على اعتبارات مماثلة أخرى في إرشادات المعهد الوطني للمعايير والتكنولوجيا (NIST) بشأن الذكاء الاصطناعي الجدير بالثقة والمسؤول.

بدايةً، ينبغي على فرق الأمن وضع ضوابط فعّالة لحماية البيانات الحساسة. وفيما يخص تدفقات البيانات المدخلة، يجب على فرق الأمن ضمان التزام عملية استيعاب البيانات بسياسات حماية بيانات المؤسسة. وبالمثل، بالنسبة لتدفقات البيانات المخرجة، تُعد حماية تفاعلات المستخدمين مع الذكاء الاصطناعي أمرًا بالغ الأهمية لمنع التهديدات الضارة.

التزم بلوائح البيانات والذكاء الاصطناعي بثقة

عند تنفيذ الخطوات من 1 إلى 4 بكفاءة وعناية فائقة، تحصل المؤسسات على جميع المعلومات والخصائص الأساسية التي تحتاجها للامتثال. وبالإضافة إلى الأمن والحوكمة، يمكن ربط هذه الخصائص بسياسات وضوابط الخصوصية، مثل حقوق الأفراد، وتقييمات الأثر، وسياسات المعالجة، و... consent management على سبيل المثال لا الحصر. باختصار، يمكن تحديد جميع السمات التنظيمية المهمة والامتثال لها بمجرد إكمال الخطوات الأربع الأولى.

شاهد تطبيق TRiSM عمليًا مع Securiti منصة أوامر DataAI

يعتنق AI governance مع Securiti منصة أوامر DataAI. Securiti تساعد حلولنا المؤسسات على تمكين الاستخدام الآمن للبيانات والذكاء الاصطناعي من خلال البيانات السياقية وذكاء الذكاء الاصطناعي، بالإضافة إلى الضوابط الآلية. يتوافق حلنا تمامًا مع معايير الذكاء الاصطناعي الموثوق والمسؤول (AI TRiSM) ومعايير المعهد الوطني للمعايير والتكنولوجيا (NIST Trustworthy & Responsible AI) وغيرها من الأطر، مما يُمكّن المؤسسات من:

  • الشفافية الكاملة في أنظمة الذكاء الاصطناعي الخاصة بهم.
  • وضوح تام في وعيهم بمخاطر الذكاء الاصطناعي.
  • الوضوح في معالجة بيانات الذكاء الاصطناعي.
  • توفير الحماية الكافية حول نماذج الذكاء الاصطناعي وأنظمة التفاعل.
  • سهولة التعامل مع المشهد التنظيمي للذكاء الاصطناعي المتطور باستمرار.

اطلع على مركز AI Governance الخاص بشركة Securiti لمعرفة المزيد حول كيفية تبسيط الحل لرحلتك في مجال الذكاء الاصطناعي.

قم بتحليل هذه المقالة باستخدام الذكاء الاصطناعي

تظهر المطالبات في أدوات الذكاء الاصطناعي التابعة لجهات خارجية.
انضم إلى قائمتنا البريدية

احصل على أحدث المعلومات والتحديثات القانونية والمزيد مباشرةً في بريدك الإلكتروني


قصص أخرى قد تهمك
مقاطع فيديو
عرض المزيد
ريحان جليل، من شركة Veeam، يتحدث عن Agent Commander: theCUBE + NYSE Wired: قادة الأمن السيبراني
بعد استحواذ شركة Veeam على Securiti يمثل إطلاق برنامج Agent Commander خطوة هامة نحو مساعدة المؤسسات على تبني وكلاء الذكاء الاصطناعي بثقة أكبر. في...
عرض المزيد
تخفيف مخاطر قائمة OWASP لأهم 10 مخاطر لتطبيقات ماجستير القانون 2025
أحدث الذكاء الاصطناعي التوليدي (GenAI) تحولاً جذرياً في طريقة عمل الشركات وتوسعها ونموها. يوجد تطبيق للذكاء الاصطناعي لكل غرض، بدءاً من زيادة إنتاجية الموظفين وصولاً إلى تبسيط العمليات...
عرض المزيد
أفضل 6 DSPM حالات الاستخدام
مع ظهور الذكاء الاصطناعي التوليدي (GenAI)، أصبحت البيانات أكثر ديناميكية. يتم توليد بيانات جديدة بوتيرة أسرع من أي وقت مضى، ونقلها إلى أنظمة وتطبيقات متنوعة...
عرض المزيد
قانون الخصوصية في كولورادو (CPA)
ما هو قانون خصوصية كولورادو؟ قانون خصوصية كولورادو هو قانون شامل لحماية الخصوصية، تم توقيعه في 7 يوليو 2021. وقد وضع معايير جديدة لحماية البيانات الشخصية...
عرض المزيد
Securiti لمساعد الطيار في البرمجيات كخدمة (SaaS)
تسريع اعتماد Copilot بأمان وثقة: تتطلع المؤسسات إلى اعتماد Microsoft 365 Copilot لزيادة الإنتاجية والكفاءة. ومع ذلك، تظل المخاوف الأمنية، مثل حماية البيانات...
عرض المزيد
أهم عشرة اعتبارات لاستخدام البيانات غير المهيكلة بأمان مع الذكاء الاصطناعي العام
نسبة مذهلة تصل إلى 90% من بيانات المؤسسات غير منظمة. وتُستخدم هذه البيانات بسرعة لتغذية تطبيقات الذكاء الاصطناعي من الجيل الجديد، مثل روبوتات الدردشة والبحث المدعوم بالذكاء الاصطناعي.
عرض المزيد
جينكور للذكاء الاصطناعي: بناء أنظمة ذكاء اصطناعي آمنة وعالية الجودة للمؤسسات في دقائق
مع تبني المؤسسات للذكاء الاصطناعي التوليدي، تواجه فرق البيانات والذكاء الاصطناعي العديد من العقبات: ربط مصادر البيانات غير المهيكلة والمهيكلة بشكل آمن، والحفاظ على الضوابط والحوكمة المناسبة،...
عرض المزيد
كيفية التعامل مع قانون حماية خصوصية المستهلك في كاليفورنيا: رؤى أساسية للشركات
ما هو قانون حقوق الخصوصية في كاليفورنيا (CPRA)؟ هو تشريع ولاية كاليفورنيا الذي يهدف إلى حماية خصوصية سكانها الرقمية. وقد دخل حيز التنفيذ في يناير...
عرض المزيد
التكيف مع التحول: الانتقال إلى معيار أمان بيانات صناعة بطاقات الدفع (PCI DSS) الإصدار 4.0
ما هو معيار أمان بيانات صناعة بطاقات الدفع (PCI DSS)؟ هو مجموعة من معايير الأمان لضمان المعالجة والتخزين الآمنين للبيانات، و...
عرض المزيد
تأمين البيانات والذكاء الاصطناعي: دليل إدارة الثقة والمخاطر والأمن (TRiSM)
أثارت المخاطر الأمنية المتزايدة للذكاء الاصطناعي قلق 48% من مسؤولي أمن المعلومات حول العالم. انضموا إلى هذه الجلسة الرئيسية للتعرف على دليل عملي لتمكين الثقة في الذكاء الاصطناعي، وإدارة المخاطر،...
أحدث
مكتب الذكاء الاصطناعي في أستراليا: لماذا تغفل عمليات التدقيق السنوية عن إمكانيات الذكاء الاصطناعي لديك؟ عرض المزيد
مكتب الذكاء الاصطناعي في أستراليا: لماذا تغفل عمليات التدقيق السنوية عن إمكانيات الذكاء الاصطناعي لديك؟
تخيل هذا السيناريو: سيناريو خيالي ولكنه معقول تماماً. تقضي أنظمة الذكاء الاصطناعي التابعة لمؤسسة مالية أسترالية ستة أشهر في الوصول إلى مستودع بيانات عملاء لم يسبق لأحد الوصول إليه...
عرض المزيد
كامل DSPM تصنيف الاحتياجات وسياقها
يُعد التصنيف إحدى الوظائف الأساسية لـ DSPM يتولى البرنامج معالجة البيانات، وعادةً ما يعمل بالتزامن مع عملية الاكتشاف، لأنهما يشكلان معًا...
ما هو نظام التحكم في الوصول؟ التعريف، الأنواع، والمكونات عرض المزيد
ما هو نظام التحكم في الوصول؟ التعريف، الأنواع، والمكونات
اكتشف ما هو نظام التحكم في الوصول، وكيف يعمل، وأنواعه، ومكوناته، وأهميته في ضمان الامتثال التنظيمي، وغير ذلك الكثير.
ما هي سلامة البيانات؟ دليل شامل عرض المزيد
ما هي سلامة البيانات؟ دليل شامل
تعرّف على مفهوم سلامة البيانات، وأهميتها للأمن والامتثال والذكاء الاصطناعي، وأنواع سلامة البيانات المختلفة، والتهديدات الشائعة، وأفضل الممارسات لـ...
ما هو
جديد