ما هي ضوابط أمن البيانات وأنواعها؟

مؤلف

أنس بيج

مدير تسويق المنتجات في Securiti

نُشر في 14 أبريل 2025

استمع إلى المحتوى

تعمل المؤسسات في حجم غير مسبوق من البيانات، حيث يقوم الأفراد والمنظمات بتوليد أكثر من 400 مليون تيرابايت من البيانات كل يوم.

مع تزايد حجم البيانات، تتزايد فرص مجرمي الإنترنت، مما يؤدي إلى ارتفاع في اختراقات البيانات وتكاليف عدم الامتثال. ونتيجة لذلك، أصبحت اختراقات البيانات أكثر تواتراً على مستوى العالم، حيث تم اختراق 422.61 مليون سجل بيانات في الربع الثالث من عام 2024.

سواء كنت شركة صغيرة أو شركة عملاقة رائدة، فإن ضوابط أمن البيانات الشاملة لم تعد خيارًا للشركات. علاوة على ذلك، يُعد تطبيق ضوابط أمن البيانات القوية شرطًا أساسيًا لضمان وضع أمني قوي للبيانات.

مع الحق data security posture management باستخدام هذه الأداة، يمكن للمؤسسات اعتماد تدابير قوية للتحكم في أمن البيانات لتعزيز بصمتها الرقمية في مواجهة التهديدات السيبرانية المتزايدة، وتوفير تكاليف كبيرة (4.45 مليون دولار وفقًا لتقرير تكلفة اختراق البيانات لعام 2023 الصادر عن شركة IBM، و20 مليون يورو وفقًا للائحة العامة لحماية البيانات، أو ما يصل إلى 4% من إجمالي الإيرادات العالمية)، وضمان الامتثال للوائح المتطورة.

ما هي ضوابط أمن البيانات؟

ضوابط أمن البيانات هي آليات أو متطلبات محددة تُطبّق لحماية البيانات الحساسة وضمان الامتثال للوائح والمعايير وأفضل الممارسات. تهدف هذه الضوابط إلى تأمين البيانات الحساسة في البيئات المحلية والسحابية والهجينة من الوصول غير المصرح به أو الكشف عنها أو تعديلها أو إتلافها.

بتطبيق ضوابط أمن البيانات، تستطيع المؤسسات ضمان سرية البيانات وسلامتها وتوافرها ، وهي المبادئ الأساسية لأمن البيانات. تقيّد ضوابط السرية الوصول إلى المعلومات، بينما تضمن ضوابط السلامة اكتمال البيانات وصحتها، وتضمن ضوابط التوافر إمكانية الوصول إلى البيانات.

ببساطة، ضوابط أمن البيانات هي إجراءات وقائية ونقاط تفتيش تضمن أن الأفراد المصرح لهم فقط هم من يمكنهم الوصول إلى البيانات المسموح بها وأن البيانات آمنة وصحيحة طوال فترة حياتها.

ستة أنواع من ضوابط أمن البيانات

1. ضوابط أمن البيانات التشغيلية

تحمي الضوابط التشغيلية التطبيقات والأنظمة. وهي تتألف من القواعد والإرشادات التي تحدد من يُسمح له بالوصول إلى موارد تقنية المعلومات. ومن الأمثلة على ذلك قوائم الوصول لمعدات الشبكات، والأجهزة الافتراضية، وأجهزة الكمبيوتر الشخصية، بالإضافة إلى مراجعات السجلات وإدارتها، وما إلى ذلك.

2. ضوابط أمن البيانات الإدارية

تُدار البيانات من خلال ضوابط إدارية، تتضمن البروتوكولات والإرشادات التي تحددها لمتطلبات أمن البيانات. وتوضح هذه الضوابط إجراءات إدارة البيانات وعواقب عدم الامتثال. ويضمن هذا النوع من الضوابط، إلى جانب غيره، امتثال مؤسستك لقوانين مثل اللائحة العامة لحماية البيانات (GDPR). وتركز ضوابط أمن البيانات الإدارية بشكل أساسي على حوكمة البيانات، وتدريب الموظفين، والامتثال لقوانين البيانات .

3. ضوابط أمن البيانات التقنية

تُعدّ الضوابط التقنية ضوابط برمجية وأجهزة خلفية تُطبّق لحماية الأنظمة والبيانات. وهي تتألف من ضوابط الوصول وأدوات الأمان مثل التشفير وجدران الحماية وأنظمة كشف التسلل.

4. ضوابط أمن البيانات المعمارية

تُحكم الضوابط المعمارية طريقة ربط الأنظمة، وتضمن تدفق البيانات بشكل آمن عبر الأنظمة والشبكات مع تقليل مخاطر تسريبها. كما تُحدد هذه الضوابط نقاط الضعف لتسهيل إجراء التحديثات اللازمة، مما يُعزز أمن الشبكة .

5. ضوابط أمن بيانات الاستجابة

تتزايد المخاطر الأمنية باستمرار، مثل حوادث الأمن السيبراني واختراق البيانات. وللتصدي لهذه الحوادث، تحتاج إلى ضوابط أمنية فعّالة للبيانات، تشمل خطط الاستجابة للحوادث، وتدابير الاحتواء، وخطط التعافي، وتقديم التقارير للأفراد والجهات التنظيمية.

6. ضوابط أمان بيانات الرؤية

تمنحك أدوات التحكم في الرؤية شفافية تامة بشأن التهديدات النشطة. تراقب هذه الأدوات الشبكات والأنظمة، وتشغل أنظمة كشف التسلل لتحديد التهديدات ومراقبتها وتحليلها في الوقت الفعلي.

أفضل 10 ممارسات لتطبيق ضوابط أمن البيانات

1. تصنيف البيانات

يشمل تصنيف البيانات اكتشاف البيانات وتحديدها وتصنيفها بناءً على حساسيتها (بما في ذلك الالتزامات التنظيمية). ويقوم هذا التصنيف بتنظيم البيانات وتصنيفها بشكل منهجي في مجموعات متميزة بناءً على عوامل مثل مستوى الحساسية، والمخاطر المرتبطة بها، ولوائح الامتثال المعمول بها، وأهميتها للمؤسسة. ويوفر فهمًا شاملاً لجميع البيانات في المؤسسة، بما في ذلك البيانات غير الرسمية. وبفضل وضوح أصول البيانات، تستطيع المؤسسات تعديل الضوابط وفقًا لذلك.

2. التحكم في الوصول

نظام التحكم بالوصول هو نظام يُدير ويُقيّد وصول المستخدمين إلى موارد الشبكة أو البيانات أو المناطق المادية، وذلك بناءً على مجموعة محددة مسبقًا من القواعد والسياسات، مما يضمن وصول الأفراد المصرح لهم فقط إلى الصلاحيات الممنوحة. ويمكن أن يشمل هذا النظام التحقق من كلمة المرور، والبيانات البيومترية، وقوائم التحكم بالوصول، والتحكم بالوصول القائم على الأدوار، مما يُعزز أمن البيانات .

3. تشفير البيانات

يُستخدم التشفير على نطاق واسع لحماية الملفات الحساسة وقواعد البيانات والحسابات، وغيرها. وهو أمر بالغ الأهمية لحماية البيانات وضمان عدم إمكانية استخدامها أو قراءتها في حال حدوث اختراق لها. كما تُلزم العديد من معايير الصناعة وقوانين حماية البيانات، مثل اللائحة العامة لحماية البيانات (GDPR) ومعايير المعهد الوطني للمعايير والتكنولوجيا (NIST) وقانون قابلية نقل التأمين الصحي والمساءلة (HIPAA) وقانون غرام-ليتش-بليلي (GLBA) ومعيار أمان بيانات صناعة بطاقات الدفع (PCI DSS)، وغيرها، بتشفير البيانات لحمايتها من الكشف أو الوصول غير المصرح به.

4. إخفاء البيانات

تُخفي تقنية إخفاء البيانات بيانات الشركة، مما يُمكّنها من الاستفادة من مجموعات بيانات واقعية دون تعريض البيانات الخاصة والحساسة لجهات خبيثة. وتعتمد هذه التقنية على خوارزميات تعديل لتغيير قيم البيانات مع الحفاظ على تنسيقها الأصلي، مما يوفر أعلى مستويات الأمان دون المساس بسلامة البيانات.

5. برامج وأجهزة تسجيل البيانات

احتفظ بقائمة مفصلة لأدوات البرمجيات والأجهزة المستخدمة لتحديد الثغرات الأمنية ونقاط الضعف. راقب وأجرِ عمليات تدقيق وتقييمات دورية للمخاطر للأدوات المستخدمة لقياس كفاءتها التشغيلية.

6. النسخ الاحتياطي والاستعادة

احرص على إجراء نسخ احتياطية منتظمة وآمنة للبيانات الحساسة. قم بعمل نسخ احتياطية منتظمة للبيانات لتجنب فقدانها أو تلفها. بالإضافة إلى ذلك، يجب اختبار استعادة النسخ الاحتياطية بانتظام للتأكد من إمكانية استخدامها في حالة تلف البيانات أو فقدانها.

7. تقييمات المخاطر ونقاط الضعف

تُحدد تقييمات مخاطر البيانات نقاط الضعف وتراقبها وتُوجهها، مما يوفر رؤية شاملة للمخاطر المحتملة المرتبطة بأصول البيانات. وهذا يمكّن المؤسسات من توجيه الموارد بشكل مناسب وضمان تأمين البيانات عبر جميع نقاط البيانات.

8. خطط الاستجابة للحوادث

يُعدّ وجود خطة استجابة فعّالة وواضحة للتعامل مع خروقات البيانات جزءًا أساسيًا من أمن البيانات. ومع تصاعد حوادث خروقات البيانات، تُصبح خطة الاستجابة الشاملة ضرورية لإبلاغ الأفراد المتضررين والجهات التنظيمية. وقد يؤدي عدم الاستجابة خلال فترة زمنية محددة إلى عقوبات بموجب قوانين حماية البيانات العالمية، مثل اللائحة العامة لحماية البيانات (GDPR) وقانون حماية خصوصية المستهلك في كاليفورنيا (CPRA).

9. أمن الحوسبة السحابية

غالباً ما تُخزَّن البيانات محلياً، أو في السحابة، أو في بيئات سحابية هجينة. عند اختيار مزود خدمة سحابية، من الضروري التأكد من أنه يوفر إجراءات أمنية قوية لحماية البيانات.

10. التوعية والتدريب الأمني

الأمن ليس إجراءً لمرة واحدة، بل هو عملية مستمرة تتطلب الإلمام بالمفاهيم والتهديدات المتطورة التي قد تؤثر على مؤسستك. لذا، يجب أن يتلقى الموظفون الذين يتعاملون مع البيانات التدريب اللازم على أفضل ممارسات الأمن، وكيفية التعرف على هجمات الهندسة الاجتماعية ، والتعامل الآمن مع البيانات، وغيرها من التهديدات المتطورة.
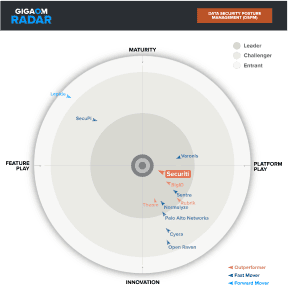
Securiti توبس DSPM التقييمات

Securiti تهيمن منصة DataAI Command Platform التابعة لشركة 's على منصة GigaOm DSPM حصل على أعلى التقييمات في القدرات الرئيسية، والقدرات الناشئة، ومعايير العمل.

Securiti توبس DSPM التقييمات

كيف Securiti يساعد

Securiti وهي الشركة الرائدة في منصة قيادة DataAI، وهي منصة مركزية تتيح الاستخدام الآمن للبيانات والذكاء الاصطناعي العام. Securiti توفر هذه المنصة ذكاءً موحدًا للبيانات، وضوابط، وتنسيقًا عبر بيئات سحابية هجينة متعددة. وتعتمد عليها كبرى الشركات العالمية. Securiti منصة DataAI Command Platform لأمن البيانات والخصوصية والحوكمة والامتثال.

Securiti تتيح مجموعة وحدات الأتمتة للمؤسسات دمج ضوابط أمن البيانات كجزء من أنظمتها data security posture management استراتيجية. من تصنيف البيانات ، وأمن البيانات ، وتقييم المخاطر ، إلى data security posture management ، تعمل مجموعة من الوحدات على تعزيز دفاعاتك.

إليكم شرحًا مفصلاً لكيفية Securiti يساعد المؤسسات على ضمان ضوابط أمن البيانات:

1. التشفير

يُطبَّق التشفير على البيانات الحساسة لضمان حمايتها أثناء التخزين وأثناء النقل. تضمن هذه الآلية عدم قدرة المستخدمين غير المصرح لهم على تفسير البيانات دون مفاتيح فك التشفير.

2. التغطية

تتضمن عملية الإخفاء إخفاء عناصر البيانات الحساسة ديناميكيًا، مثل الأعمدة أو الصفوف، بناءً على سياسات محددة مسبقًا. وهذا يُسهّل المشاركة الآمنة مع ضمان وصول المستخدمين إلى البيانات ذات الصلة فقط.

3. سياسات التحكم في الوصول

تُطبَّق سياسات دقيقة للتحكم في الوصول لتقييد الوصول إلى البيانات بناءً على أدوار المستخدمين، وحساسية البيانات، والموقع، واللوائح المعمول بها. وقد تشمل هذه السياسات تصفية البيانات على مستوى الصفوف، وإخفاء الأعمدة ديناميكيًا، وفرض قيود على مستوى الكائنات.

4. الرصد والاستخبارات

يُتيح تحليل الصلاحيات وتحليل النشاط فهمًا أعمق للمستخدمين والأدوار التي تتمتع بإمكانية الوصول إلى البيانات الحساسة وكيفية تفاعلهم معها. ويساعد ذلك في تحديد المستخدمين ذوي الصلاحيات الزائدة، والبيانات غير النشطة، والاستخدام غير المرغوب فيه.

5. السياسات العابرة للحدود

تساهم سياسات نقل البيانات عبر الحدود في الحد من المخاطر المرتبطة بالوصول غير القانوني إلى البيانات عبر الحدود. ويتم إصدار التنبيهات والتوصيات بناءً على موقع البيانات وموقع الوصول إليها مقارنةً بالمتطلبات التنظيمية.

6. اكتشاف البيانات الحساسة

تُحدد عمليات المسح الاستكشافية عناصر البيانات الحساسة عبر أنظمة البيانات المهيكلة وغير المهيكلة والمتدفقة. وهذا يضمن تصنيف البيانات وحمايتها.

7. المعالجة التلقائية

تعمل المعالجة التلقائية على إصلاح الأخطاء في التكوين ونقاط الضعف في أنظمة السحابة وأنظمة SaaS، مما يقلل من التدخل اليدوي ويعزز الأمان.

8. عمليات المسح الدورية

تضمن عمليات المسح المجدولة للكشف عن الوضعية الامتثال المستمر والأمان من خلال تحديد ومعالجة نقاط الضعف.

هل مؤسستكم مستعدة لتعزيز أمن بياناتها والحد من المخاطر بفعالية أكبر؟ ابدأوا بتقييم بيئة بياناتكم الحالية وتحديد أهداف واضحة وقابلة للتنفيذ. اطلبوا عرضًا تجريبيًا اليوم للحصول على إرشادات الخبراء وحلول مبتكرة تدعم رحلتكم في تصنيف البيانات.

الأسئلة الشائعة (FAQs)

ضوابط أمن البيانات هي تدابير شاملة تحمي البيانات الشخصية والحساسة عبر البيئات المحلية والسحابية والهجينة من الوصول غير المصرح به أو التعرض غير الضروري أو التعديل أو التدمير.

تُشكّل الضوابط الأمنية التقنية والإدارية والمادية الركيزة الأساسية لاستراتيجية أمن البيانات القوية. وتشمل هذه الضوابط تشفير البيانات، والتحكم في الوصول بناءً على الأدوار، وإخفاء البيانات ، وإخفاء الهوية.

يُعد تشفير البيانات شكلاً شائعاً ومعتمداً على نطاق واسع للتحكم في البيانات. فهو يُحسّن أمن البيانات بشكل كبير من خلال تشفيرها باستخدام تقنية تجعلها غير قابلة للقراءة بدون المفتاح أو التفويض اللازم.

تتشابه ضوابط حماية البيانات مع ضوابط أمن البيانات التي تهدف إلى حماية البيانات من خلال توظيف تدابير أمنية متنوعة، بما في ذلك الخصوصية بالتصميم والخصوصية بشكل افتراضي، وتقليل البيانات، وتحديد الغرض، وما إلى ذلك.

قم بتحليل هذه المقالة باستخدام الذكاء الاصطناعي

تظهر المطالبات في أدوات الذكاء الاصطناعي التابعة لجهات خارجية.
انضم إلى قائمتنا البريدية

احصل على أحدث المعلومات والتحديثات القانونية والمزيد مباشرةً في بريدك الإلكتروني


قصص أخرى قد تهمك
مقاطع فيديو
عرض المزيد
ريحان جليل، من شركة Veeam، يتحدث عن Agent Commander: theCUBE + NYSE Wired: قادة الأمن السيبراني
بعد استحواذ شركة Veeam على Securiti يمثل إطلاق برنامج Agent Commander خطوة هامة نحو مساعدة المؤسسات على تبني وكلاء الذكاء الاصطناعي بثقة أكبر. في...
عرض المزيد
تخفيف مخاطر قائمة OWASP لأهم 10 مخاطر لتطبيقات ماجستير القانون 2025
أحدث الذكاء الاصطناعي التوليدي (GenAI) تحولاً جذرياً في طريقة عمل الشركات وتوسعها ونموها. يوجد تطبيق للذكاء الاصطناعي لكل غرض، بدءاً من زيادة إنتاجية الموظفين وصولاً إلى تبسيط العمليات...
عرض المزيد
أفضل 6 DSPM حالات الاستخدام
مع ظهور الذكاء الاصطناعي التوليدي (GenAI)، أصبحت البيانات أكثر ديناميكية. يتم توليد بيانات جديدة بوتيرة أسرع من أي وقت مضى، ونقلها إلى أنظمة وتطبيقات متنوعة...
عرض المزيد
قانون الخصوصية في كولورادو (CPA)
ما هو قانون خصوصية كولورادو؟ قانون خصوصية كولورادو هو قانون شامل لحماية الخصوصية، تم توقيعه في 7 يوليو 2021. وقد وضع معايير جديدة لحماية البيانات الشخصية...
عرض المزيد
Securiti لمساعد الطيار في البرمجيات كخدمة (SaaS)
تسريع اعتماد Copilot بأمان وثقة: تتطلع المؤسسات إلى اعتماد Microsoft 365 Copilot لزيادة الإنتاجية والكفاءة. ومع ذلك، تظل المخاوف الأمنية، مثل حماية البيانات...
عرض المزيد
أهم عشرة اعتبارات لاستخدام البيانات غير المهيكلة بأمان مع الذكاء الاصطناعي العام
نسبة مذهلة تصل إلى 90% من بيانات المؤسسات غير منظمة. وتُستخدم هذه البيانات بسرعة لتغذية تطبيقات الذكاء الاصطناعي من الجيل الجديد، مثل روبوتات الدردشة والبحث المدعوم بالذكاء الاصطناعي.
عرض المزيد
جينكور للذكاء الاصطناعي: بناء أنظمة ذكاء اصطناعي آمنة وعالية الجودة للمؤسسات في دقائق
مع تبني المؤسسات للذكاء الاصطناعي التوليدي، تواجه فرق البيانات والذكاء الاصطناعي العديد من العقبات: ربط مصادر البيانات غير المهيكلة والمهيكلة بشكل آمن، والحفاظ على الضوابط والحوكمة المناسبة،...
عرض المزيد
كيفية التعامل مع قانون حماية خصوصية المستهلك في كاليفورنيا: رؤى أساسية للشركات
ما هو قانون حقوق الخصوصية في كاليفورنيا (CPRA)؟ هو تشريع ولاية كاليفورنيا الذي يهدف إلى حماية خصوصية سكانها الرقمية. وقد دخل حيز التنفيذ في يناير...
عرض المزيد
التكيف مع التحول: الانتقال إلى معيار أمان بيانات صناعة بطاقات الدفع (PCI DSS) الإصدار 4.0
ما هو معيار أمان بيانات صناعة بطاقات الدفع (PCI DSS)؟ هو مجموعة من معايير الأمان لضمان المعالجة والتخزين الآمنين للبيانات، و...
عرض المزيد
تأمين البيانات والذكاء الاصطناعي: دليل إدارة الثقة والمخاطر والأمن (TRiSM)
أثارت المخاطر الأمنية المتزايدة للذكاء الاصطناعي قلق 48% من مسؤولي أمن المعلومات حول العالم. انضموا إلى هذه الجلسة الرئيسية للتعرف على دليل عملي لتمكين الثقة في الذكاء الاصطناعي، وإدارة المخاطر،...
أحدث
مكتب الذكاء الاصطناعي في أستراليا: لماذا تغفل عمليات التدقيق السنوية عن إمكانيات الذكاء الاصطناعي لديك؟ عرض المزيد
مكتب الذكاء الاصطناعي في أستراليا: لماذا تغفل عمليات التدقيق السنوية عن إمكانيات الذكاء الاصطناعي لديك؟
تخيل هذا السيناريو: سيناريو خيالي ولكنه معقول تماماً. تقضي أنظمة الذكاء الاصطناعي التابعة لمؤسسة مالية أسترالية ستة أشهر في الوصول إلى مستودع بيانات عملاء لم يسبق لأحد الوصول إليه...
عرض المزيد
ما هي LLMOps؟
تقوم LLMOps بتشغيل LLMs في بيئة الإنتاج، لكن معظم خطوط الأنابيب تفتقر إلى أمن البيانات. Securiti تتناول أحدث مدونة لـ [اسم المستخدم] دورة حياة الصفقة، والمخاطر الرئيسية، وأفضل الممارسات لإتمامها...
إدارة البيانات الوصفية عرض المزيد
ما هي إدارة البيانات الوصفية؟ التعريف والفوائد وأفضل الممارسات
تُعد إدارة البيانات الوصفية بمثابة مستوى التحكم لبيانات المؤسسة. Securiti تشرح أحدث مدونة لـ [اسم المستخدم] كيفية عملها، ولماذا تصبح الكتالوجات السلبية قديمة، وكيف...
ما هو
جديد