ما هي حماية البيانات السحابية؟

مؤلف

أنس بيج

مدير تسويق المنتجات في Securiti

نُشر في 14 أبريل 2025

استمع إلى المحتوى

مع تسارع وتيرة التحول الرقمي إلى الحوسبة السحابية بشكل غير مسبوق، تتزايد مخاطر أمنها، مما يستلزم اتخاذ تدابير قوية لحماية البيانات السحابية. يُعد الوصول إلى البيانات من السحابة أمرًا مريحًا، ولكنه ينطوي أيضًا على مجموعة من مخاطر أمن البيانات السحابية.

مع ارتفاع متوسط ​​التكلفة العالمية لاختراق البيانات إلى 4.88 مليون دولار وحدوث آلاف من اختراقات البيانات يوميًا، أصبحت حماية البيانات الحساسة من التهديدات الإلكترونية المتطورة واختراقات البيانات والتعرض لها أكثر أهمية من أي وقت مضى.

تتجه المزيد من المؤسسات نحو تبني نهج الحوسبة السحابية المتعددة أو الهجينة بدلاً من الاكتفاء باستراتيجية السحابة العامة أو الخاصة، حيث تستخدم 80% من المؤسسات بالفعل عدة سحابات عامة أو خاصة. ومن المتوقع أن يزداد الإقبال على الحوسبة السحابية، مما يستدعي تطبيق تدابير قوية لحماية بيانات السحابة.

ما هي حماية البيانات السحابية؟

حماية البيانات السحابية هي عملية تأمين بيانات المؤسسة في بيئة سحابية، بغض النظر عن موقعها، سواء كانت قيد النقل أو في حالة سكون، وسواء كانت المؤسسة نفسها هي من تتعامل معها أو طرف ثالث.

لماذا تحتاج إلى حماية البيانات السحابية؟

تقوم المنظمات بجمع ومعالجة ومشاركة كميات هائلة من البيانات، بدءًا من البيانات غير الحساسة وصولًا إلى البيانات الحساسة للغاية مثل السجلات المالية والخصائص الشخصية للمستهلكين والبيانات السرية للمنظمة.

لم يعد يتم تخزين هذا التدفق الهائل من البيانات في مراكز البيانات المحلية، بل يتم تخزينه في بيئات بيانات متنوعة، بما في ذلك SaaS والسحابات العامة والخاصة والهجينة وبيئات التخزين السحابي.

وبالتالي، فإن الخطوة الأولى في حماية البيانات السحابية هي اكتساب فهم شامل لمكان وجود البيانات، ومن يملكها، ومن لديه حق الوصول إليها. وهذا أمر بالغ الأهمية لأن البيانات الشخصية والحساسة تخضع لضوابط الحماية المنصوص عليها في القانون. data privacy لوائح مثل اللائحة العامة لحماية البيانات (GDPR) وقانون حماية خصوصية المستهلك (CPRA) وقانون حماية البيانات العامة (LGPD) في الاتحاد الأوروبي، وما إلى ذلك.

تضمن حماية البيانات السحابية أمن البيانات ضد المخاطر الأمنية المتطورة والسرقة والتعرض والفقدان العرضي والوصول غير المصرح به إلى البيانات المخزنة (في حالة سكون) أو المنقولة من وإلى السحابة (أثناء النقل).

فوائد حماية البيانات السحابية

يكمن مفتاح الحماية الفعالة لبيانات الحوسبة السحابية في مزيج من الضوابط والآليات التي يجب على المؤسسات تطبيقها، بما في ذلك:

تعزيز الأمن والخصوصية والامتثال

من خلال تطبيق التشفير (مثل TLS وAES-256)، وضوابط الوصول (مثل المصادقة متعددة العوامل)، والسياسات الشاملة، وأطر الامتثال، يمكن للمؤسسات ضمان أمن البيانات وخصوصيتها والامتثال للمتطلبات التنظيمية المتطورة بموجب data privacy لوائح مثل اللائحة العامة لحماية البيانات (GDPR)، وقانون حماية خصوصية المستهلك في كاليفورنيا (CPRA)، وقانون حماية البيانات العامة في كاليفورنيا (LGPD)، وقانون قابلية نقل التأمين الصحي والمساءلة (HIPAA)، وما إلى ذلك.

موثوقية وتوافر البيانات/التطبيقات

بفضل تأمين البيانات السحابية، تستطيع المؤسسات مواصلة عملياتها دون توقفات خطيرة أو فقدان للبيانات. وهذا يضمن توفر البيانات والتطبيقات بسهولة، وعدم تأثرها بالأعطال المفاجئة، وإمكانية استعادتها في حال حدوث أي انقطاع.

إمكانية نقل البيانات عبر المواقع والأجهزة

تُمكّن البيانات السحابية المحمية الشركات والأفراد من خلال توفير إمكانية الوصول السريع إليها عبر مختلف المناطق الجغرافية. وبفضل تأمين البيانات أثناء نقلها وتخزينها، يُمكن للشركات والأفراد التعاون بسهولة عبر مواقع وأجهزة متعددة، مما يضمن الكفاءة وسهولة النقل والأمان.

انخفاض التكاليف مقارنة بالنماذج التقليدية

غالبًا ما تُوضع النماذج التقليدية داخل مقر الشركة، مما يتطلب مساحة وموارد مستمرة وتكاليف تشغيل وصيانة مرتفعة. وسرعان ما تصبح هذه النماذج القديمة متقادمة نسبيًا وتحتاج إلى استبدالها بالكامل. أما النماذج الحديثة القائمة على الحوسبة السحابية، فتُغني عن تكاليف الأجهزة والبنية التحتية التي تستهلك موارد كثيرة، وتُقلل تكاليف الصيانة، وتتميز بسهولة التوسع، وتأتي مزودة بفترات توقف أقل وبروتوكولات أمان مدمجة تُوفر تجربة أفضل.

قابلية التوسع لاستيعاب النمو

مع نمو الشركات وتزايد حجم بياناتها، تزداد الحاجة إلى حلول بيانات سحابية مرنة وقابلة للتوسع، تلبي متطلباتها المتغيرة بسرعة. تُمكّن حماية البيانات السحابية الشركات من توسيع سعة التخزين وتعزيز الأمان حسب الحاجة دون تكبّد تكاليف باهظة لاعتماد أجهزة جديدة. وبفضل هذه المرونة، تستطيع الشركات استيعاب النمو غير المتوقع بسهولة دون المساس ببيانات الأفراد الحساسة. data privacy أو الأمن.

تحديات حماية البيانات السحابية

على الرغم من أن الانتقال إلى الحوسبة السحابية يأتي محملاً بمجموعة من المزايا، إلا أن حماية البيانات السحابية تنطوي على تحديات معينة، بما في ذلك:

مخاطر الخصوصية والأمان الكامنة

يُعدّ تخزين البيانات الحساسة في السحابة الإلكترونية أمراً مريحاً. مع ذلك، فإنّ اتصال السحابة بالإنترنت يجذب الجهات الخبيثة ويعرض البيانات لمخاطر إلكترونية، مثل برامج الفدية والاختراق، وغيرها.

اكتشاف البيانات

تُخزَّن البيانات في مواقع متعددة، وبصيغ مختلفة، وعبر خدمات سحابية متعددة. علاوة على ذلك، فهي ليست ثابتة، بل تستمر في النمو من حيث الحجم والكمية. وعندما تتكاثر البيانات في بيئة متعددة السحابات، يصبح تحديدها وتصنيفها وإدارتها أكثر صعوبة.

أمن البيانات وإدارة الوصول

يُعيق نقص المعلومات حول بيانات الأعمال أو البيانات الحساسة جهود المؤسسة لضمان حماية بياناتها السحابية. وتتضمن بيئة الحوسبة السحابية المتعددة خدمات سحابية متعددة، ولكل مزود خدمة إعدادات وتكوينات أمنية خاصة به.

بدون رؤية شاملة لإعدادات الحوسبة السحابية، تعجز المؤسسات عن إصلاح أي خلل في هذه الإعدادات ، مما قد يؤدي إلى اختراقات أمنية، ووصول غير مصرح به، وتهديدات أمنية مماثلة. وبالمثل، فإن نقص المعلومات حول البيانات الحساسة يعيق المؤسسات عن فهم من يمكنه الوصول إلى البيانات، وعدد مرات وصولهم إليها، والمواقع الجغرافية التي يصلون منها، ومستوى الصلاحيات الممنوحة لهم.
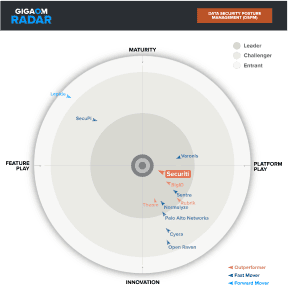
Securiti توبس DSPM التقييمات

Securiti تهيمن منصة DataAI Command Platform التابعة لشركة 's على منصة GigaOm DSPM حصل على أعلى التقييمات في القدرات الرئيسية، والقدرات الناشئة، ومعايير العمل.

Securiti توبس DSPM التقييمات

سيادة البيانات

يجب على المؤسسات جمع بيانات المستخدمين ومعالجتها وتخزينها ومشاركتها بطريقة متوافقة مع القوانين واللوائح. على سبيل المثال، متطلبات سيادة البيانات أو تنظيم البيانات عبر الحدود. تحد هذه اللوائح من مشاركة البيانات عبر الحدود، وإذا دعت الحاجة، يجب مشاركتها بالطريقة المحددة في اللائحة المعمول بها. وبدون معرفة البيانات التي لديك، ومكان تخزينها، ولوائح سيادة البيانات التي تنطبق عليها، يصبح الامتثال صعبًا.

الامتثال للبيانات

لا تقتصر متطلبات الامتثال على قوانين data privacy العالمية فحسب، بل تمتد لتشمل لوائح خاصة بكل قطاع، مثل معيار أمان بيانات صناعة بطاقات الدفع (PCI DSS) ومعايير المعهد الوطني للمعايير والتكنولوجيا (NIST)، وغيرها. علاوة على ذلك، قد تكون المؤسسة ملزمة بالامتثال لعدة لوائح أو معايير في آن واحد، وذلك تبعًا لنوع البيانات التي تجمعها، ومقرها، وقطاع عملها. ويُعدّ الوفاء بهذه المتطلبات تحديًا كبيرًا، لأن اللوائح تتطلب ضوابط مختلفة لحماية البيانات الحساسة وإدارتها.

فهرسة البيانات

تحتاج الشركات إلى مزيد من التعاون بين الفرق والأقسام لتحليل البيانات بفعالية واتخاذ القرارات التجارية. إلا أن تحقيق هذا التعاون الفعال غالباً ما يكون صعباً نظراً لتوزع البيانات في أنظمة معزولة داخل المؤسسة. فكل قسم يستخدم أدواته الخاصة لتحليل البيانات، بل إن لكل قسم فهمه الخاص للبيانات نتيجةً لغياب مصطلحات موحدة أو قاموس مصطلحات تجارية. لذا، غالباً ما يمثل فهرسة البيانات تحدياً في بيئة الحوسبة السحابية، مما يؤثر سلباً على عمليات إدارة البيانات.

الامتثال التنظيمي

يمكن أن تتواجد البيانات من مختلف أنحاء العالم في مصدر بيانات سحابي واحد. قد يحتوي هذا المصدر على بيانات لأفراد في ولايات قضائية مختلفة، ويخضع لأنظمة متعددة. لذا، يُعد ضمان استقرار البيانات والحفاظ على الامتثال التنظيمي لها أمرًا بالغ الصعوبة.

أفضل الممارسات لحماية البيانات السحابية

يتطلب ضمان حماية البيانات والامتثال واستمرارية التشغيل صيانة دورية مكثفة. تشمل أفضل الممارسات ما يلي:

  • تطبيق تشفير قوي لتشفير البيانات المخزنة، وأثناء النقل، وأثناء المعالجة لمنع التنصت ووقوع البيانات في الأيدي الخطأ.
  • إنشاء ضوابط الوصول من خلال تمكين المصادقة متعددة العوامل للحد من الوصول القائم على الأدوار.
  • إجراء تقييمات شاملة للمخاطر لتحليل الوضع الأمني ​​الحالي للأنظمة وتحديد نقاط الضعف حتى يمكن إصلاحها.
  • الامتثال للأطر التنظيمية المعمول بها مثل اللائحة العامة لحماية البيانات (GDPR)، وإطار الأمن السيبراني التابع للمعهد الوطني للمعايير والتكنولوجيا (NIST)، ومعايير المنظمة الدولية للمقاييس (ISO)، ومعيار أمان بيانات صناعة بطاقات الدفع (PCI DSS)، وما إلى ذلك.
  • مراجعة عمليات التكامل مع جهات خارجية وطلب تقرير تدقيق لجميع الجهات الخارجية.

أتمتة حماية البيانات السحابية باستخدام Securiti

Securiti تحل منصة DataAI Command Platform محل النهج اللامركزي من خلال تمكين المؤسسات في جميع أنحاء العالم من تأمين أصول البيانات المنتشرة عبر أنظمة وشبكات متعددة، بما في ذلك السحابات العامة المتعددة، وسحابات البيانات، والتطبيقات المحلية، وتطبيقات SaaS، وتدفقات البيانات عبر منصة DataAI Command Platform مركزية. Securiti تُمكّن منصة DataAI Command Platform المؤسسات من:

  • اكتسب معلومات سياقية عميقة ورؤية شاملة لبيئة بيانات الشركة؛
  • توحيد اكتشاف البيانات وتصنيفها وفهرستها، data lineage ، وإدارة الوصول والتحكم فيه، وعمليات إدارة وضع أمان الحوسبة السحابية ؛
  • اكتشف أصول البيانات الظلية والسحابية الأصلية لتحديد مخاطر سوء التكوين والتخفيف منها؛
  • تحسين الوضع الأمني ​​العام من خلال قواعد تعتمد على البيانات الحساسة والالتزام بواجبات نقل البيانات عبر الحدود؛
  • الاستجابة السريعة للاختراقات الأمنية؛ و
  • فرض ضوابط الوصول ذات الامتيازات الأقل وإخفاء البيانات الحساسة ديناميكيًا عبر بيئات السحابة المتعددة الكبيرة.

تُعد منصة قيادة DataAI بمثابة منصة قيادة DataAI المركزية للمنظمة، مما يُمكّن المؤسسات من الوفاء بالتزامات data privacy والحوكمة والامتثال، ويُزيل تكلفة وتعقيد تنفيذ العديد من التقنيات عبر الهياكل التنظيمية المنعزلة.

اطلب عرضًا توضيحيًا لمعرفة المزيد.

الأسئلة الشائعة (FAQs)

يشير مصطلح حماية السحابة إلى السياسات والأطر التي تستخدمها المؤسسة لضمان أمن البيانات وحماية بيئة السحابة من التهديدات الداخلية والتهديدات الإلكترونية.

تتكون الحوسبة السحابية من معايير مختلفة لحماية البيانات مثل ISO/IEC 27001 و ISO 27017. تضمن هذه المعايير حماية البيانات السحابية.

قم بتحليل هذه المقالة باستخدام الذكاء الاصطناعي

تظهر المطالبات في أدوات الذكاء الاصطناعي التابعة لجهات خارجية.
انضم إلى قائمتنا البريدية

احصل على أحدث المعلومات والتحديثات القانونية والمزيد مباشرةً في بريدك الإلكتروني


قصص أخرى قد تهمك
مقاطع فيديو
عرض المزيد
ريحان جليل، من شركة Veeam، يتحدث عن Agent Commander: theCUBE + NYSE Wired: قادة الأمن السيبراني
بعد استحواذ شركة Veeam على Securiti يمثل إطلاق برنامج Agent Commander خطوة هامة نحو مساعدة المؤسسات على تبني وكلاء الذكاء الاصطناعي بثقة أكبر. في...
عرض المزيد
تخفيف مخاطر قائمة OWASP لأهم 10 مخاطر لتطبيقات ماجستير القانون 2025
أحدث الذكاء الاصطناعي التوليدي (GenAI) تحولاً جذرياً في طريقة عمل الشركات وتوسعها ونموها. يوجد تطبيق للذكاء الاصطناعي لكل غرض، بدءاً من زيادة إنتاجية الموظفين وصولاً إلى تبسيط العمليات...
عرض المزيد
أفضل 6 DSPM حالات الاستخدام
مع ظهور الذكاء الاصطناعي التوليدي (GenAI)، أصبحت البيانات أكثر ديناميكية. يتم توليد بيانات جديدة بوتيرة أسرع من أي وقت مضى، ونقلها إلى أنظمة وتطبيقات متنوعة...
عرض المزيد
قانون الخصوصية في كولورادو (CPA)
ما هو قانون خصوصية كولورادو؟ قانون خصوصية كولورادو هو قانون شامل لحماية الخصوصية، تم توقيعه في 7 يوليو 2021. وقد وضع معايير جديدة لحماية البيانات الشخصية...
عرض المزيد
Securiti لمساعد الطيار في البرمجيات كخدمة (SaaS)
تسريع اعتماد Copilot بأمان وثقة: تتطلع المؤسسات إلى اعتماد Microsoft 365 Copilot لزيادة الإنتاجية والكفاءة. ومع ذلك، تظل المخاوف الأمنية، مثل حماية البيانات...
عرض المزيد
أهم عشرة اعتبارات لاستخدام البيانات غير المهيكلة بأمان مع الذكاء الاصطناعي العام
نسبة مذهلة تصل إلى 90% من بيانات المؤسسات غير منظمة. وتُستخدم هذه البيانات بسرعة لتغذية تطبيقات الذكاء الاصطناعي من الجيل الجديد، مثل روبوتات الدردشة والبحث المدعوم بالذكاء الاصطناعي.
عرض المزيد
جينكور للذكاء الاصطناعي: بناء أنظمة ذكاء اصطناعي آمنة وعالية الجودة للمؤسسات في دقائق
مع تبني المؤسسات للذكاء الاصطناعي التوليدي، تواجه فرق البيانات والذكاء الاصطناعي العديد من العقبات: ربط مصادر البيانات غير المهيكلة والمهيكلة بشكل آمن، والحفاظ على الضوابط والحوكمة المناسبة،...
عرض المزيد
كيفية التعامل مع قانون حماية خصوصية المستهلك في كاليفورنيا: رؤى أساسية للشركات
ما هو قانون حقوق الخصوصية في كاليفورنيا (CPRA)؟ هو تشريع ولاية كاليفورنيا الذي يهدف إلى حماية خصوصية سكانها الرقمية. وقد دخل حيز التنفيذ في يناير...
عرض المزيد
التكيف مع التحول: الانتقال إلى معيار أمان بيانات صناعة بطاقات الدفع (PCI DSS) الإصدار 4.0
ما هو معيار أمان بيانات صناعة بطاقات الدفع (PCI DSS)؟ هو مجموعة من معايير الأمان لضمان المعالجة والتخزين الآمنين للبيانات، و...
عرض المزيد
تأمين البيانات والذكاء الاصطناعي: دليل إدارة الثقة والمخاطر والأمن (TRiSM)
أثارت المخاطر الأمنية المتزايدة للذكاء الاصطناعي قلق 48% من مسؤولي أمن المعلومات حول العالم. انضموا إلى هذه الجلسة الرئيسية للتعرف على دليل عملي لتمكين الثقة في الذكاء الاصطناعي، وإدارة المخاطر،...
أحدث
مكتب الذكاء الاصطناعي في أستراليا: لماذا تغفل عمليات التدقيق السنوية عن إمكانيات الذكاء الاصطناعي لديك؟ عرض المزيد
مكتب الذكاء الاصطناعي في أستراليا: لماذا تغفل عمليات التدقيق السنوية عن إمكانيات الذكاء الاصطناعي لديك؟
تخيل هذا السيناريو: سيناريو خيالي ولكنه معقول تماماً. تقضي أنظمة الذكاء الاصطناعي التابعة لمؤسسة مالية أسترالية ستة أشهر في الوصول إلى مستودع بيانات عملاء لم يسبق لأحد الوصول إليه...
عرض المزيد
ما هي LLMOps؟
تقوم LLMOps بتشغيل LLMs في بيئة الإنتاج، لكن معظم خطوط الأنابيب تفتقر إلى أمن البيانات. Securiti تتناول أحدث مدونة لـ [اسم المستخدم] دورة حياة الصفقة، والمخاطر الرئيسية، وأفضل الممارسات لإتمامها...
إدارة البيانات الوصفية عرض المزيد
ما هي إدارة البيانات الوصفية؟ التعريف والفوائد وأفضل الممارسات
تُعد إدارة البيانات الوصفية بمثابة مستوى التحكم لبيانات المؤسسة. Securiti تشرح أحدث مدونة لـ [اسم المستخدم] كيفية عملها، ولماذا تصبح الكتالوجات السلبية قديمة، وكيف...
ما هو
جديد