تحديد التركيبات السامة للمخاطر: اكتشاف التنبيهات وتحديد أولوياتها بذكاء

مؤلف

أوزير مالك

باحث أمني في Securiti

استمع إلى المحتوى

هذا المنشور متاح أيضاً باللغات التالية: English

تتنقل فرق أمن المؤسسات في بيئة أمنية معقدة، معتمدةً على مجموعة متنوعة من أدوات الأمان المتخصصة، ولكنها معزولة في الوقت نفسه. تخيّل مركز عمليات أمنية نموذجي في مؤسسة، حيث تضيء لوحات المعلومات الخاصة بإدارة أمن المعلومات السحابية (CSPM) ، وإدارة معلومات الأمان والأحداث ( SIEM )، ومنع فقدان البيانات (DLP)، وحماية الوصول إلى الشبكة السحابية (CNAPP)، وإدارة الهوية والوصول (IAM) ، وغيرها. تتدفق التنبيهات من كل منصة، وغالبًا ما يجد المحللون صعوبة في تحديد مخاطر البيانات الحرجة المختبئة وسط هذا الكم الهائل من التنبيهات. تُخفي هذه التنبيهات المعزولة "مجموعات خطيرة" من المشكلات التي تبدو بسيطة، مما يترك المحللين أمام السؤال الأساسي: ما هي الأخطاء في التكوين ونقاط الضعف التي تُشكّل أكبر خطر لاختراق البيانات؟

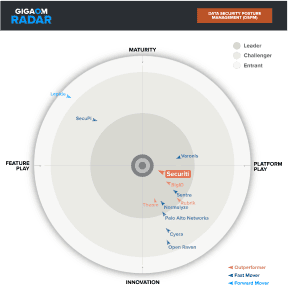
Securiti توبس DSPM التقييمات

Securiti تهيمن منصة DataAI Command Platform التابعة لشركة 's على منصة GigaOm DSPM حصل على أعلى التقييمات في القدرات الرئيسية، والقدرات الناشئة، ومعايير العمل.

Securiti توبس DSPM التقييمات

تحدي حلول الأمن المنعزلة

يكمن التحدي الأساسي في التشغيل المستقل لحلول الأمان هذه. فكل أداة تُشير بدقة إلى المشكلات الفردية، وغالبًا ما تُقدمها على أنها حوادث معزولة ومنخفضة المخاطر. قد يبدو وجود خطأ في تهيئة حاوية تخزين سحابي ، تم رصده بواسطة نظام إدارة وضع الأمان السحابي (CSPM)، أمرًا غير ذي أهمية في حد ذاته. وبالمثل، فإن اكتشاف بيانات حساسة بواسطة أداة تصنيف البيانات ، أو نشر نموذج ذكاء اصطناعي جديد تم رصده بواسطة أداة إدارة وضع الأمان بالذكاء الاصطناعي (AI SPM)، قد لا يُثير إنذارًا فوريًا في حد ذاته.

مع ذلك، فإن هذا المنظور المجزأ يمنع محللي الأمن من استيعاب الصورة الكاملة. فغياب الوعي السياقي يعيق قدرتهم على ربط التنبيهات التي تبدو غير ضارة، وإدراك احتمالية تحولها إلى سيناريو عالي الخطورة. تخيل لغزًا، حيث توفر كل أداة أمنية قطعًا منفردة. وبدون رؤية موحدة، يصبح تجميع هذه القطع لكشف الصورة الكاملة، والتي قد تكون مثيرة للقلق، مهمة شاقة، إن لم تكن مستحيلة.

إرهاق اليقظة والمخاطر الخفية

يُثقل هذا النهج المجزأ كاهل فرق الأمن المُرهقة أصلاً. فالكم الهائل من التنبيهات الصادرة عن أنظمة متباينة قد يُربك حتى أكثر المحللين كفاءة، مما يؤدي إلى إرهاقهم من كثرة التنبيهات وانخفاض قدرتهم على تمييز التهديدات الخطيرة من بين الكم الهائل من المعلومات. وبدون رؤية شاملة تربط بين مختلف الجوانب، قد تفلت المخاطر الجسيمة بسهولة، مما يجعل المؤسسات عرضة للخطر.

إن عواقب تجاهل هذه التنبيهات الحرجة وخيمة وتختلف باختلاف حجم المؤسسة، وانتشارها الجغرافي، وحساسية بياناتها، وسياق أعمالها المحدد، والبيئة القانونية والتنظيمية ذات الصلة. ومع ذلك، فإن التأثير الأبرز هو زيادة كل من متوسط ​​وقت الكشف (MTTD) ومتوسط ​​وقت المعالجة (MTTR). تتيح هذه الفترة الطويلة للكشف والاستجابة للمهاجمين فترة أطول للعمل داخل البيئة المخترقة، مما يزيد من احتمالية حدوث أضرار جسيمة.

تؤكد تقارير القطاع، مثل تقرير IBM حول تكلفة اختراق البيانات ، على خطورة هذه المشكلة. ويشير التقرير إلى أن المؤسسات تستغرق في المتوسط ​​194 يومًا لاكتشاف اختراق البيانات ، مما يزيد من حدة التحديات التي تفرضها أنظمة الأمن المنعزلة. فضلًا عن تأخر الكشف، يتصاعد خطر اختراق البيانات الفعلي وكشف المعلومات الحساسة بشكل كبير. وهذا بدوره قد يؤدي إلى خسائر مالية فادحة، وتشويه سمعة لا يمكن إصلاحه، وانتهاكات جسيمة للوائح. ويُقدّر تقرير IBM نفسه متوسط ​​تكلفة اختراق البيانات بـ 4.88 مليون دولار أمريكي.

Securiti DSPM : الكشف عن التركيبات السامة للمخاطر

يصبح السؤال الملحّ إذن: كيف يمكن لفرق الأمن اكتشاف تنبيهات البيانات الحرجة وتحديد أولوياتها بفعالية دون الاستسلام للإرهاق والسيل الجارف من التنبيهات المنفردة؟ يكمن الحل في تبني منصة حديثة DSPM ، مثل Securiti ، والتي يمكنها ربط التنبيهات المتباينة ظاهريًا بذكاء، وتحديد "المجموعات السامة" من المخاطر بشكل فعال قبل أن يتم استغلالها.

Securiti تستفيد هذه التقنية من قوة مخططها المعرفي لتحليل العلاقات المعقدة بين التنبيهات التي تبدو منخفضة المخاطر، كاشفةً كيف يمكن أن يؤدي تداخلها إلى مخاطر جسيمة. كما توفر إطارًا عمليًا لفهم التآزر الحقيقي بين البيانات وسياق الذكاء الاصطناعي في تحديد المخاطر المعقدة والتخفيف من حدتها.

لتوضيح هذا المفهوم، لنأخذ مثالاً من عالم الصيدلة. فبعض الأدوية، كلٌ على حدة، قد تكون مفيدة وعلاجية. إلا أن الجمع الخاطئ بين دوائين مفيدين في الأصل قد يُؤدي إلى عواقب وخيمة، بل ومميتة، على صحة المريض. وبالمثل، في مجال الأمن السيبراني ، فإن اجتماع عدة ثغرات أمنية أو أخطاء في التكوين، تبدو بسيطة ظاهرياً، قد يُؤدي إلى مخاطر جسيمة ومتفاقمة - وهي "التركيبات السامة" التي نتحدث عنها، والتي Securiti تم تصميمه بعناية لتحديد ...

مثال واقعي: حاوية بيانات مكشوفة، بيانات حساسة، ووكيل ذكاء اصطناعي

دعونا نراجع السيناريو المذكور سابقًا لفهم كيف Securiti يمكنها الكشف عن هذه التركيبات السامة وتحديد أولوياتها بشكل فعال.

تخيل أن أداة إدارة أداء أمن الحوسبة السحابية (CSPM) تُشير إلى وجود حاوية تخزين سحابية مكشوفة للعامة. وبشكل منفصل، يُحدد حل تصنيف البيانات البيانات الحساسة الموجودة داخل تلك الحاوية. وأخيرًا، تكتشف أداة إدارة أداء أمن المعلومات المدعومة بالذكاء الاصطناعي (AISPM) وجود وكيل ذكاء اصطناعي مُثبّت حديثًا في نفس البيئة. قد تبدو هذه التنبيهات، كلٌ على حدة، ذات أولوية منخفضة، ويسهل فقدانها وسط سيل التنبيهات اليومي.

لكن عندما Securiti 's DSPM بفضل مخطط المعرفة المدمج الذي يحلل هذه الأحداث التي تبدو غير مترابطة معًا، تتضح صورة أكثر أهمية. إذ يمكن للمنصة أن تكشف أن أحد برامج الذكاء الاصطناعي، الذي قد يتمتع بصلاحيات وصول واسعة، بات بإمكانه الوصول إلى قاعدة بيانات مكشوفة تحتوي على بيانات حساسة. وهذا يخلق سيناريو محفوفًا بالمخاطر، حيث يمكن لمهاجم خارجي أن يُفسد البيانات الموجودة في قاعدة البيانات. وبذلك، يستطيع برنامج الذكاء الاصطناعي استخدام هذه البيانات الحساسة المخترقة دون ضوابط أمنية كافية أو عمليات تدقيق مناسبة للصلاحيات.

يمثل هذا التقارب بين حاوية بيانات مكشوفة للعامة، ووجود بيانات حساسة ، وإمكانية وصول وكيل الذكاء الاصطناعي مزيجًا سامًا من المخاطر . Securiti يُبرز الربط الذكي لهذه الإشارات هذه المخاطر، مُسلطًا الضوء على الخطر الوشيك الذي يهدد البيانات الحساسة. DSPM منصة قادرة على ربط عوامل الخطر المتعددة التي تؤثر على بياناتك، Securiti يسهل ذلك على فرقك تحديد أولويات المخاطر ومعالجتها بكفاءة.

قواعد مخاطر مخصصة لسياقات الأعمال الفريدة

علاوة على ذلك، وإدراكاً منا أن كل شركة تتعامل مع أنواع فريدة من البيانات الحساسة وتتطلب ضوابط أمنية خاصة بالسياق لحمايتها، Securiti تُمكّن هذه الميزة فرق الأمن من تحديد قواعد مخاطر مخصصة بسهولة فائقة - غالبًا في غضون دقائق - مصممة بدقة لتناسب سياق أعمال مؤسساتهم. وتتيح هذه الإمكانية للمؤسسات تحديد مجموعات من الأخطاء في التكوين، وأنواع محددة من البيانات الحساسة، وأنماط الوصول غير المعتادة ، أو تدفقات البيانات الحيوية التي تُشكل خطرًا فريدًا على عملياتها.

على سبيل المثال، يواجه بنك عالمي خطرًا عندما تُخزَّن بيانات عملاء الاتحاد الأوروبي في أنظمة موجودة في أمريكا الشمالية، مما قد يُخالف قوانين نقل البيانات عبر الحدود . ولمعالجة هذا الأمر استباقيًا، يمكن للبنك إنشاء استعلام مُحدد لتحديد هذا المزيج الضار.

القدرة على تحديد هذه التركيبات السامة المخصصة للمخاطر من خلال Securiti يُوفر ذلك ميزة كبيرة، إذ يُتيح لفرق الأمن تركيز جهودها ومواردها على المخاطر التي تتوافق مباشرةً مع أولويات أعمالها وخصوصيات بيئتها التشغيلية. وهذا بدوره يُؤدي إلى توافق أفضل بكثير بين سياسات الأمن واحتياجات العمل الفعلية، ما يضمن تركيز الجهود الأمنية على المجالات الأكثر أهمية.

معالجة المخاطر الآلية باستخدام Securiti

في بيئات اليوم الرقمية المتزايدة التعقيد والترابط، لم يعد مجرد تتبع التنبيهات الأمنية المعزولة والاستجابة لها استراتيجية مستدامة أو فعّالة. يجب على المؤسسات تبني نهج استباقي قائم على البيانات، يُركز على القدرة على ربط الأحداث التي تبدو متباينة، ووضعها في سياق أوسع ضمن المشهد الأمني ​​وسياق الأعمال، والتحرك بحزم لاحتواء المخاطر الناشئة ومعالجتها. هذا تحديدًا ما يُقدمه نظام Securiti DSPM ، المدعوم بمخطط معرفي ، من خلال الكشف الذكي عن مجموعات المخاطر الخطيرة وتحديد أولوياتها - نقلة نوعية من الاستجابة السريعة للأزمات إلى المعالجة الاستباقية للمخاطر. يتكامل النظام بسلاسة مع أنظمة إدارة التذاكر المستخدمة يوميًا مثل Jira وServiceNow، مما يسمح للفرق بدمج المعالجة في سير العمل التشغيلي الحالي.

هل أنت مستعد لاكتشاف تركيباتك السامة؟ اطلب عرضًا تجريبيًا اليوم !

قم بتحليل هذه المقالة باستخدام الذكاء الاصطناعي

تظهر المطالبات في أدوات الذكاء الاصطناعي التابعة لجهات خارجية.
انضم إلى قائمتنا البريدية

احصل على أحدث المعلومات والتحديثات القانونية والمزيد مباشرةً في بريدك الإلكتروني


قصص أخرى قد تهمك
مقاطع فيديو
عرض المزيد
ريحان جليل، من شركة Veeam، يتحدث عن Agent Commander: theCUBE + NYSE Wired: قادة الأمن السيبراني
بعد استحواذ شركة Veeam على Securiti يمثل إطلاق برنامج Agent Commander خطوة هامة نحو مساعدة المؤسسات على تبني وكلاء الذكاء الاصطناعي بثقة أكبر. في...
عرض المزيد
تخفيف مخاطر قائمة OWASP لأهم 10 مخاطر لتطبيقات ماجستير القانون 2025
أحدث الذكاء الاصطناعي التوليدي (GenAI) تحولاً جذرياً في طريقة عمل الشركات وتوسعها ونموها. يوجد تطبيق للذكاء الاصطناعي لكل غرض، بدءاً من زيادة إنتاجية الموظفين وصولاً إلى تبسيط العمليات...
عرض المزيد
أفضل 6 DSPM حالات الاستخدام
مع ظهور الذكاء الاصطناعي التوليدي (GenAI)، أصبحت البيانات أكثر ديناميكية. يتم توليد بيانات جديدة بوتيرة أسرع من أي وقت مضى، ونقلها إلى أنظمة وتطبيقات متنوعة...
عرض المزيد
قانون الخصوصية في كولورادو (CPA)
ما هو قانون خصوصية كولورادو؟ قانون خصوصية كولورادو هو قانون شامل لحماية الخصوصية، تم توقيعه في 7 يوليو 2021. وقد وضع معايير جديدة لحماية البيانات الشخصية...
عرض المزيد
Securiti لمساعد الطيار في البرمجيات كخدمة (SaaS)
تسريع اعتماد Copilot بأمان وثقة: تتطلع المؤسسات إلى اعتماد Microsoft 365 Copilot لزيادة الإنتاجية والكفاءة. ومع ذلك، تظل المخاوف الأمنية، مثل حماية البيانات...
عرض المزيد
أهم عشرة اعتبارات لاستخدام البيانات غير المهيكلة بأمان مع الذكاء الاصطناعي العام
نسبة مذهلة تصل إلى 90% من بيانات المؤسسات غير منظمة. وتُستخدم هذه البيانات بسرعة لتغذية تطبيقات الذكاء الاصطناعي من الجيل الجديد، مثل روبوتات الدردشة والبحث المدعوم بالذكاء الاصطناعي.
عرض المزيد
جينكور للذكاء الاصطناعي: بناء أنظمة ذكاء اصطناعي آمنة وعالية الجودة للمؤسسات في دقائق
مع تبني المؤسسات للذكاء الاصطناعي التوليدي، تواجه فرق البيانات والذكاء الاصطناعي العديد من العقبات: ربط مصادر البيانات غير المهيكلة والمهيكلة بشكل آمن، والحفاظ على الضوابط والحوكمة المناسبة،...
عرض المزيد
كيفية التعامل مع قانون حماية خصوصية المستهلك في كاليفورنيا: رؤى أساسية للشركات
ما هو قانون حقوق الخصوصية في كاليفورنيا (CPRA)؟ هو تشريع ولاية كاليفورنيا الذي يهدف إلى حماية خصوصية سكانها الرقمية. وقد دخل حيز التنفيذ في يناير...
عرض المزيد
التكيف مع التحول: الانتقال إلى معيار أمان بيانات صناعة بطاقات الدفع (PCI DSS) الإصدار 4.0
ما هو معيار أمان بيانات صناعة بطاقات الدفع (PCI DSS)؟ هو مجموعة من معايير الأمان لضمان المعالجة والتخزين الآمنين للبيانات، و...
عرض المزيد
تأمين البيانات والذكاء الاصطناعي: دليل إدارة الثقة والمخاطر والأمن (TRiSM)
أثارت المخاطر الأمنية المتزايدة للذكاء الاصطناعي قلق 48% من مسؤولي أمن المعلومات حول العالم. انضموا إلى هذه الجلسة الرئيسية للتعرف على دليل عملي لتمكين الثقة في الذكاء الاصطناعي، وإدارة المخاطر،...
أحدث
مكتب الذكاء الاصطناعي في أستراليا: لماذا تغفل عمليات التدقيق السنوية عن إمكانيات الذكاء الاصطناعي لديك؟ عرض المزيد
مكتب الذكاء الاصطناعي في أستراليا: لماذا تغفل عمليات التدقيق السنوية عن إمكانيات الذكاء الاصطناعي لديك؟
تخيل هذا السيناريو: سيناريو خيالي ولكنه معقول تماماً. تقضي أنظمة الذكاء الاصطناعي التابعة لمؤسسة مالية أسترالية ستة أشهر في الوصول إلى مستودع بيانات عملاء لم يسبق لأحد الوصول إليه...
عرض المزيد
كامل DSPM تصنيف الاحتياجات وسياقها
يُعد التصنيف إحدى الوظائف الأساسية لـ DSPM يتولى البرنامج معالجة البيانات، وعادةً ما يعمل بالتزامن مع عملية الاكتشاف، لأنهما يشكلان معًا...
عرض المزيد
ما هو أمن الذكاء الاصطناعي للمؤسسات؟ دليل للمبتدئين
تعرّف على مفهوم أمن الذكاء الاصطناعي للمؤسسات، وأهميته، والمخاطر الرئيسية التي تواجهها المؤسسات، وكيفية حماية أنظمة الذكاء الاصطناعي، والوكلاء، والنماذج، والبيانات، و...
عرض المزيد
ما هي شفافية البيانات؟ ولماذا هي مهمة للمؤسسات الحديثة؟
تعرف على ماهية شفافية البيانات، ولماذا هي مهمة، وكيف يمكن للمؤسسات تحسين الرؤية والمساءلة والحوكمة والثقة والاستخدام المسؤول للبيانات.
ما هو
جديد