تأمين جواهرك الثمينة مع Data Security Posture Management ( DSPM )

مؤلف

نيخيل غيردهار

مدير أول لمنتجات أمن البيانات في Securiti .

استمع إلى المحتوى

هذا المنشور متاح أيضاً باللغات التالية: English

مرحباً بكم في عصر البيانات الهائل. تظهر شركات جديدة مهووسة بالبيانات، بينما تكافح الشركات القائمة لمواجهة أي تغييرات جذرية في بيئة الأعمال. تُراكم الشركات كميات هائلة من البيانات في الحوسبة السحابية، والتي تُشغّل تطبيقات فائقة التوسع مصممة خصيصاً للحوسبة السحابية، مدعومة بتقنيات متطورة مثل الذكاء الاصطناعي التوليدي . الفائزون في هذا العصر هم الشركات التي تستغل قوة البيانات مع إدارة مخاطرها بفعالية.

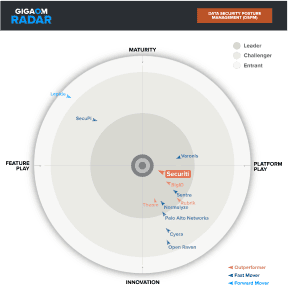
Securiti توبس DSPM التقييمات

Securiti تهيمن منصة DataAI Command Platform التابعة لشركة 's على منصة GigaOm DSPM حصل على أعلى التقييمات في القدرات الرئيسية، والقدرات الناشئة، ومعايير العمل.

Securiti توبس DSPM التقييمات

الحاجة إلى Data Security Posture Management

لسوء الحظ، تفتقر حلول أمن الحوسبة السحابية، بدءًا من إدارة وضع أمن الحوسبة السحابية ( CSPM ) وصولًا إلى منصات حماية أحمال العمل السحابية ( CWPP )، إلى فهم بيانات مؤسستك. وبصفتك مسؤولًا عن أمن البيانات، يسعى فريقك جاهدًا لإيجاد إجابات لعدة أسئلة ملحة:

  • ما هي أصول البيانات التي تمتلكها؟
  • ما هي البيانات الحساسة التي يجب عليك حمايتها؟
  • كيف تمنع الوصول غير المصرح به إلى البيانات؟
  • كيف يمكنك تحديد أولويات إصلاح أنظمة البيانات ذات التكوين الخاطئ؟
  • كيف تضمنون اتساق ضوابط الأمن والخصوصية عبر تدفقات البيانات؟

Data Security Posture Management ( DSPM ) هي تقنية ناشئة تساعد المؤسسات على معالجة هذه المشكلات باستخدام نهج أمن وخصوصية سحابي يركز على البيانات.

تشغيل الفيديو

العناصر الفنية لـ DSPM برنامج

لتعلم شيء عملي data security posture management بالنسبة لنهج مؤسستك، ضع في اعتبارك إطار عمل يتضمن خمسة عناصر أساسية: البيانات، والهوية، والتكوين، والأفراد، والتدفق.

دعونا نستكشف المعلومات التي تحتاجها حول هذه العناصر لتنفيذ نظام قوي data security posture management برنامج.

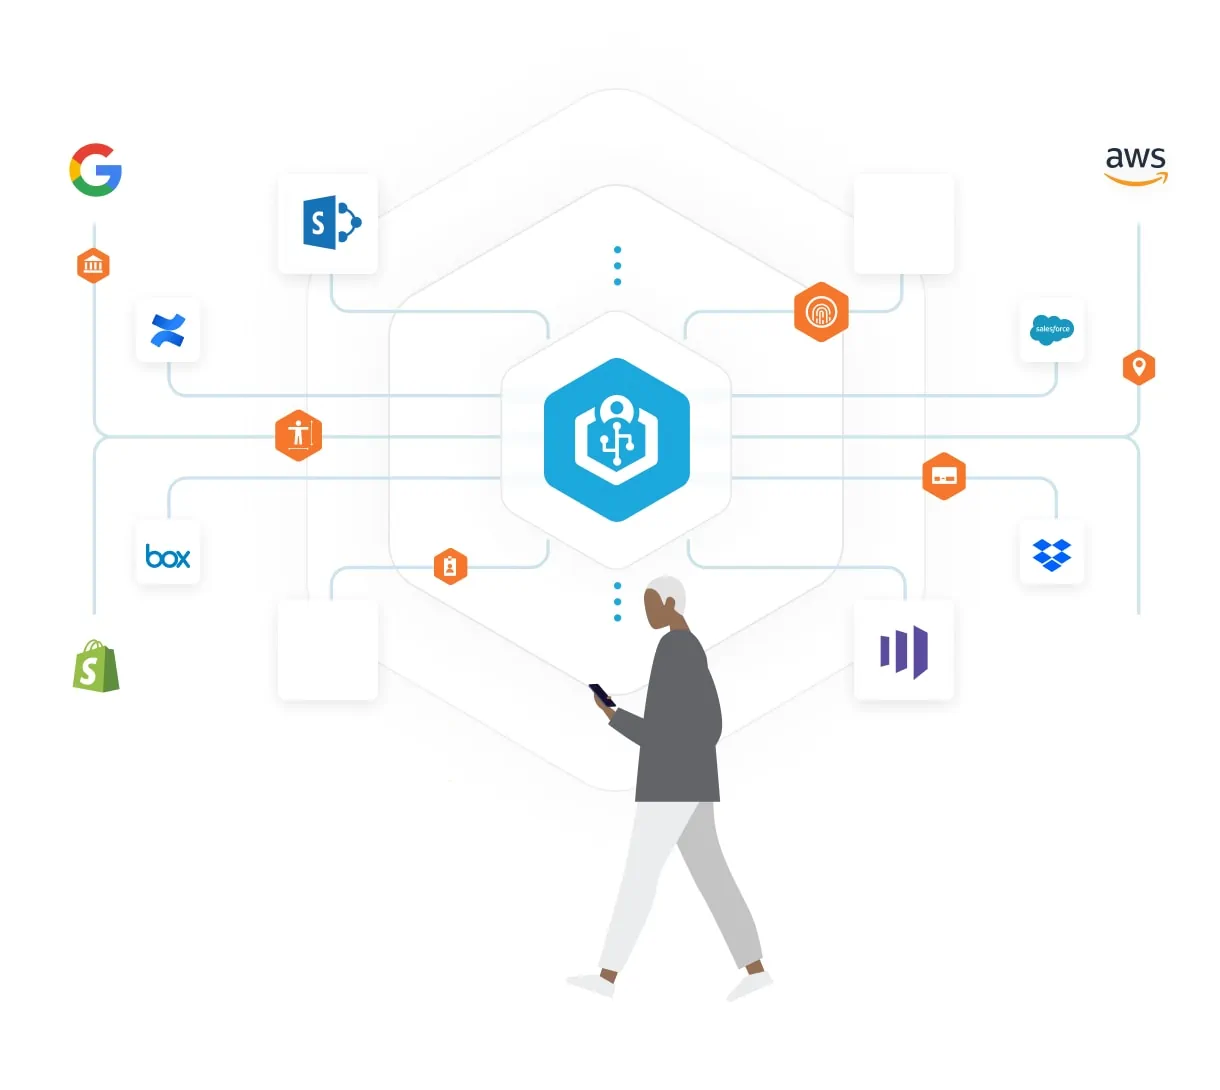
اكتشف جميع أصول البيانات وقم بفهرستها

تتمثل الخطوة الأولى في إدارة وضع أمن البيانات في اكتشاف جميع أصول البيانات عبر مختلف البيئات. ورغم أن مزود الخدمة السحابية قد يوفر رؤية أساسية لأصول البيانات السحابية المُدارة، إلا أنه من الصعب تحديد جميع الأصول، لا سيما أصول البيانات الخفية وغير المُدارة التي قد تكون غير معروفة لفرق تكنولوجيا المعلومات لديكم. عادةً ما تُنشأ هذه الأصول بمرور الوقت أثناء مشاريع نقل البيانات إلى السحابة، حيث تستخدم المؤسسات قواعد بيانات مفتوحة المصدر أو قواعد بيانات مؤسسية على الحوسبة السحابية، أو عندما تُنشئ الفرق نسخًا من أصول البيانات لأغراض النسخ الاحتياطي والمشاريع التجريبية.

بينما DSPM تُتيح الحلول اكتشاف الأصول في السحابة العامة، ولكنّ اتباع نهج أكثر شمولية ضروري لبناء جرد شامل لأصول البيانات عبر جميع السحابات العامة والخاصة وتطبيقات SaaS . ومع تبنّي المطورين لمنهجية DevOps واستخدامهم للأتمتة لنشر بنية التطبيقات بسرعة، يصبح مواكبة نمو أصول البيانات أمرًا بالغ الأهمية.

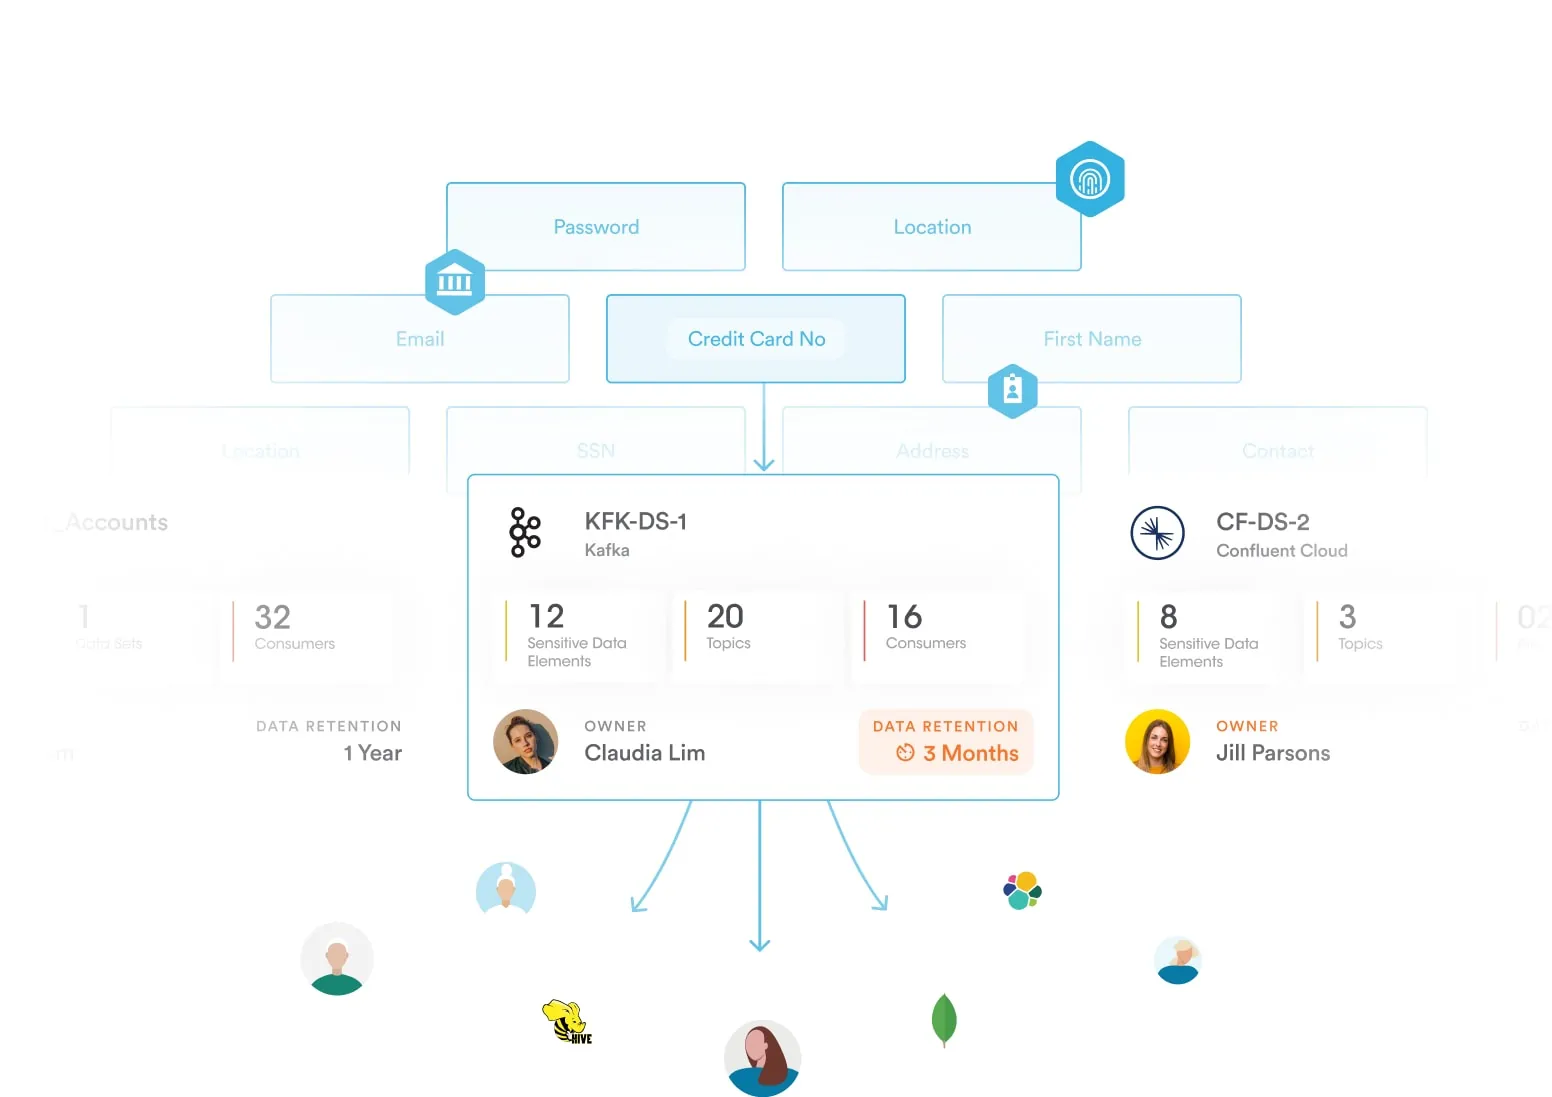
يكسب Sensitive Data Intelligence

تصنيف اكتشاف البيانات

كما تُقيّم شركات التأمين البضائع التي تُغطيها، يجب على الشركات أيضًا فهم حساسية البيانات التي تحتفظ بها لتخطيط برامج أمن البيانات وخصوصيتها وحوكمتها . ومع ذلك، ونظرًا لاحتفاظ المؤسسات ببيانات ضخمة (بيتابايت) بتنسيقات مُهيكلة وشبه مُهيكلة وغير مُهيكلة عبر مختلف منصات الحوسبة السحابية وتقنيات البيانات، فقد كان تصنيف البيانات يُمثل تحديًا تقليديًا بسبب مشاكل قابلية التوسع والاتساق وظهور نتائج إيجابية خاطئة. ولكن مع التطورات في تقنيات الذكاء الاصطناعي التي تستفيد من خوارزميات معالجة اللغة الطبيعية، بات بإمكان المؤسسات الآن تصنيف البيانات الحساسة بدقة عالية وعلى نطاق واسع.

إلى جانب تصنيف البيانات بما يتماشى مع سياسات العمل واللوائح الخاصة بالقطاع، تحتاج المؤسسات أيضًا إلى بيانات وصفية حول بياناتها، أي البيانات الوصفية، لتوجيه برامجها المختلفة. ويشمل ذلك فهمًا معمقًا للبيانات الوصفية المتعلقة بالأعمال، والجوانب التقنية، والأمن، والخصوصية، وذلك لتوجيه الفرق الداخلية في إدارة البيانات وتمكين المستخدمين من العثور على البيانات المناسبة للاستخدام التجاري.

إعطاء الأولوية لأخطاء تكوين البيانات

على الرغم من أن حلول إدارة وضع الحوسبة السحابية (CSPM) ضرورية للمؤسسة لفهم مخاطر وضعها السحابي بشكل عام، إلا أن تطبيقها عمليًا صعب نظرًا لما تسببه من إرهاق بسبب كثرة التنبيهات وظهور نتائج إيجابية خاطئة. ما الذي يميز... DSPM تكمن ميزة إدارة أداء أمن المعلومات (CSPM) في قدرة النظام على ربط معلومات سوء تكوين النظام بعلامات وتصنيفات البيانات. ومن خلال التخلص من الإنذارات الكاذبة وتقليل عدد التنبيهات التي تحتاج فرق الأمن إلى مراجعتها، تستطيع المؤسسات توسيع نطاق جهودها الأمنية لتحسين وضع تكوين أصول البيانات التي تحتوي على معلومات حساسة.

تشغيل الفيديو

إدارة الوصول إلى البيانات حسب الهويات

تعتمد بنية "انعدام الثقة" على مبدأ أقل الامتيازات، حيث يُمنح المستخدمون صلاحية الوصول إلى البيانات التي يحتاجونها فقط. مع ذلك، يكاد يكون من المستحيل تحقيق هذا التحكم الدقيق دون أتمتة وفهم دقيق لتصنيف البيانات. ولضمان Data Access Governance إلى البيانات، تحتاج المؤسسات إلى تحديد مستويات الوصول الممنوحة لكل مستخدم، والتأكد من توافق هذه الصلاحيات مع الاستخدام الفعلي للبيانات. ومن خلال تقييم الفرق بين الوصول المسموح به والاستخدام الفعلي، تستطيع المؤسسات ضبط صلاحيات الوصول إلى البيانات بدقة لتحسين ضوابط الوصول. لكن تطبيق ضوابط البيانات يتجاوز مجرد منح أو رفض الوصول إليها.

ينبغي أن يُمكّن النهج الأكثر فعالية المؤسسات من إخفاء عناصر البيانات الحساسة مع إتاحة وصول المستخدمين إلى مجموعات البيانات المتبقية. وهذا يُمكّن المؤسسات من تطبيق مشاركة البيانات بشكل آمن ودفع مشاريع خلق القيمة. إنه الوضع الأمثل. DSPM يساعد في تحقيق هذا الهدف من خلال تنظيم ضوابط الوصول إلى البيانات المستهدفة والدقيقة للغاية بناءً على سمات مثل دور الهوية، والموقع، وحساسية البيانات، واللوائح، والإقامة، وغير ذلك.

تكريم الشعب Data Privacy

مفتاح تفعيل قدرات الناس data privacy يتطلب الأمر من المؤسسات تحديد البيانات الحساسة والشخصية للأفراد المخزنة لديها. ومع ذلك، تدرك معظم المؤسسات أن البيانات غالباً ما تكون متناثرة عبر أنظمة سحابية وأنظمة بيانات متعددة، مما يجعل ربط البيانات بهوية الفرد أمراً بالغ الصعوبة.

يُعدّ اكتشاف بيانات الأفراد فورًا باستخدام " People Data Graph data security posture management ™) عنصرًا أساسيًا في حلول إدارة وضع أمن البيانات . تُمكّن هذه الأتمتة المؤسسات من تفعيل عمليات الخصوصية المختلفة، بدءًا من مراقبة موافقة البيانات وعمليات نقلها عبر الحدود، وصولًا إلى أتمتة طلبات أصحاب البيانات، breach impact analysis ، وإخطارات الأفراد.

ضمان اتساق ضوابط البيانات عبر جميع التدفقات

تتدفق البيانات بشكل ديناميكي عبر شركتك، مما يجعل data security posture management يمثل هذا تحديًا للمنظمات. ولمعالجة هذا التحدي، يجب على المنظمات رسم خرائط لأنشطة معالجة البيانات وفهمها. data lineage يساعد هذا في تصور كيفية انتقال البيانات بين الأنظمة، وتتبع البيانات المكررة، ورصد تحولات البيانات عبر الملفات والجداول. ومن خلال إتقان هذه العملية، تستطيع المؤسسات تقييم ما إذا كانت ضوابط الأمان والخصوصية تُطبق بشكل متسق عبر تدفقات البيانات.

تستفيد التطبيقات الحديثة أيضاً من تقنيات تدفق البيانات مثل Kafka و Amazon تستخدم كينيسيس تقنية الاستماع إلى البيانات في الوقت الفعلي لاتخاذ قرارات مدروسة. ويُعدّ تأمين تدفقات البيانات هذه أمرًا بالغ الأهمية لمنع انتشار البيانات الحساسة إلى مستخدميها. ويُعدّ تطبيق ضوابط الوصول على مستوى موضوعات البث وإخفاء البيانات الحساسة أمرًا ضروريًا لتحقيق الأهداف المرجوة. data privacy والالتزامات الأمنية.

بناء منصة قيادة DataAI مع ميزات مدمجة DSPM

بينما DSPM يتمتع البرنامج بالعديد من الفوائد، وقد بدأت الشركات تكتشف ذلك مبكراً. DSPM غالباً ما تكون الأساليب التي تركز فقط على الحوسبة السحابية العامة غير كافية. إضافةً إلى ذلك، فإن العديد من هذه الحلول، التي تعتمد في كثير من الأحيان على مطابقة الأنماط البسيطة لتصنيف البيانات، تعاني من نتائج إيجابية خاطئة، كما أنها معزولة للغاية، مما يعيق أمن بيانات المؤسسة بشكل عام، ويؤثر سلباً على الضوابط الموحدة للبيانات.

في المقابل، Securiti توفر منصة DataAI Command Platform نهجًا أكثر ثراءً لـ DSPM بفضل الرؤى السياقية الآنية التي تعزز وضع أمان البيانات المستمر عبر بيئات الحوسبة السحابية الهجينة المتعددة، مع تصنيف بيانات أكثر دقة مدعوم بالذكاء الاصطناعي. كما تدعم منصة أوامر DataAI وظائف منصة أمان البيانات (DSP). AI Governance وضوابط موحدة لـ Data Privacy ، الحوكمة والامتثال.

تُمكّن منصة DataAI Command من Securiti شركات Fortune 1000 من حماية بياناتها في كل مكان ، بما في ذلك السحابات العامة المتعددة، وسحابات البيانات ، والأنظمة المحلية، وتطبيقات SaaS، وتدفقات البيانات. وقد حظيت Securiti بتقدير محللين مثل Gartner وForrester لريادتها وابتكارها في مجال أمن البيانات وإدارة الخصوصية.

تأمين جواهرك الثمينة مع Data Security Posture Management ( DSPM )

من خلال بناء منصة قيادة الذكاء الاصطناعي للبيانات، يمكن للمؤسسات ما يلي:

  • اكتشف أصول البيانات الظلية والسحابية الأصلية مع دعم لأكثر من 200 نظام بيانات؛
  • تصنيف البيانات الحساسة بدقة مع درجة F أكبر من 95 على نطاق واسع عبر جميع المنصات؛
  • تحسين الوضع الأمني ​​باستخدام قواعد تعتمد على البيانات الحساسة وأكثر من 700 عملية كشف محددة مسبقًا لتقليل حالات سوء التكوين ؛
  • فرض ضوابط الوصول ذات الامتيازات الأقل وإخفاء البيانات الحساسة ديناميكيًا عبر عمليات نشر سحابية كبيرة ومتعددة الحسابات؛
  • أتمتة عمليات الخصوصية والامتثال للوائح حماية البيانات الصعبة، بما في ذلك عمليات نقل البيانات عبر الحدود.
  • تمكين إدارة الثقة والمخاطر والأمان في الذكاء الاصطناعي عبر نماذج التعلم الآلي المنشورة في تطبيقات السحابة والبرمجيات كخدمة (SaaS).

بصفتنا منصة التحكم المركزية الخاصة بك في مجال الذكاء الاصطناعي للبيانات، Securiti يُمكّن المؤسسات من تلبية احتياجاتها data privacy ، والحوكمة، والتزامات الامتثال بشكل شامل، مما يؤدي إلى القضاء على تكلفة وتعقيد نشر التقنيات المتباينة عبر الهياكل التنظيمية المنعزلة.

هل ترغب في معرفة المزيد؟ اطلب اجتماعًا الآن لمناقشة كيف يمكن لمؤسستك تسخير قوة البيانات مع تقليل مخاطر أمن البيانات والخصوصية.

قم بتحليل هذه المقالة باستخدام الذكاء الاصطناعي

تظهر المطالبات في أدوات الذكاء الاصطناعي التابعة لجهات خارجية.
انضم إلى قائمتنا البريدية

احصل على أحدث المعلومات والتحديثات القانونية والمزيد مباشرةً في بريدك الإلكتروني


قصص أخرى قد تهمك
مقاطع فيديو
عرض المزيد
ريحان جليل، من شركة Veeam، يتحدث عن Agent Commander: theCUBE + NYSE Wired: قادة الأمن السيبراني
بعد استحواذ شركة Veeam على Securiti يمثل إطلاق برنامج Agent Commander خطوة هامة نحو مساعدة المؤسسات على تبني وكلاء الذكاء الاصطناعي بثقة أكبر. في...
عرض المزيد
تخفيف مخاطر قائمة OWASP لأهم 10 مخاطر لتطبيقات ماجستير القانون 2025
أحدث الذكاء الاصطناعي التوليدي (GenAI) تحولاً جذرياً في طريقة عمل الشركات وتوسعها ونموها. يوجد تطبيق للذكاء الاصطناعي لكل غرض، بدءاً من زيادة إنتاجية الموظفين وصولاً إلى تبسيط العمليات...
عرض المزيد
أفضل 6 DSPM حالات الاستخدام
مع ظهور الذكاء الاصطناعي التوليدي (GenAI)، أصبحت البيانات أكثر ديناميكية. يتم توليد بيانات جديدة بوتيرة أسرع من أي وقت مضى، ونقلها إلى أنظمة وتطبيقات متنوعة...
عرض المزيد
قانون الخصوصية في كولورادو (CPA)
ما هو قانون خصوصية كولورادو؟ قانون خصوصية كولورادو هو قانون شامل لحماية الخصوصية، تم توقيعه في 7 يوليو 2021. وقد وضع معايير جديدة لحماية البيانات الشخصية...
عرض المزيد
Securiti لمساعد الطيار في البرمجيات كخدمة (SaaS)
تسريع اعتماد Copilot بأمان وثقة: تتطلع المؤسسات إلى اعتماد Microsoft 365 Copilot لزيادة الإنتاجية والكفاءة. ومع ذلك، تظل المخاوف الأمنية، مثل حماية البيانات...
عرض المزيد
أهم عشرة اعتبارات لاستخدام البيانات غير المهيكلة بأمان مع الذكاء الاصطناعي العام
نسبة مذهلة تصل إلى 90% من بيانات المؤسسات غير منظمة. وتُستخدم هذه البيانات بسرعة لتغذية تطبيقات الذكاء الاصطناعي من الجيل الجديد، مثل روبوتات الدردشة والبحث المدعوم بالذكاء الاصطناعي.
عرض المزيد
جينكور للذكاء الاصطناعي: بناء أنظمة ذكاء اصطناعي آمنة وعالية الجودة للمؤسسات في دقائق
مع تبني المؤسسات للذكاء الاصطناعي التوليدي، تواجه فرق البيانات والذكاء الاصطناعي العديد من العقبات: ربط مصادر البيانات غير المهيكلة والمهيكلة بشكل آمن، والحفاظ على الضوابط والحوكمة المناسبة،...
عرض المزيد
كيفية التعامل مع قانون حماية خصوصية المستهلك في كاليفورنيا: رؤى أساسية للشركات
ما هو قانون حقوق الخصوصية في كاليفورنيا (CPRA)؟ هو تشريع ولاية كاليفورنيا الذي يهدف إلى حماية خصوصية سكانها الرقمية. وقد دخل حيز التنفيذ في يناير...
عرض المزيد
التكيف مع التحول: الانتقال إلى معيار أمان بيانات صناعة بطاقات الدفع (PCI DSS) الإصدار 4.0
ما هو معيار أمان بيانات صناعة بطاقات الدفع (PCI DSS)؟ هو مجموعة من معايير الأمان لضمان المعالجة والتخزين الآمنين للبيانات، و...
عرض المزيد
تأمين البيانات والذكاء الاصطناعي: دليل إدارة الثقة والمخاطر والأمن (TRiSM)
أثارت المخاطر الأمنية المتزايدة للذكاء الاصطناعي قلق 48% من مسؤولي أمن المعلومات حول العالم. انضموا إلى هذه الجلسة الرئيسية للتعرف على دليل عملي لتمكين الثقة في الذكاء الاصطناعي، وإدارة المخاطر،...
أحدث
مكتب الذكاء الاصطناعي في أستراليا: لماذا تغفل عمليات التدقيق السنوية عن إمكانيات الذكاء الاصطناعي لديك؟ عرض المزيد
مكتب الذكاء الاصطناعي في أستراليا: لماذا تغفل عمليات التدقيق السنوية عن إمكانيات الذكاء الاصطناعي لديك؟
تخيل هذا السيناريو: سيناريو خيالي ولكنه معقول تماماً. تقضي أنظمة الذكاء الاصطناعي التابعة لمؤسسة مالية أسترالية ستة أشهر في الوصول إلى مستودع بيانات عملاء لم يسبق لأحد الوصول إليه...
عرض المزيد
مفتاح واحد غير قابل للإلغاء، 37.5 مليون شخص: ما يكشفه اختراق بيانات كوبانغ عن الوصول إلى البيانات
ملخص تنفيذي: في يونيو 2026، فرضت لجنة حماية المعلومات الشخصية في كوريا الجنوبية غرامة على شركة كوبانغ قدرها 624.68 مليار وون (حوالي 409 مليون دولار أمريكي)، وهي أكبر غرامة...
إدارة مخاطر المؤسسة عرض المزيد
ما هي إدارة مخاطر المؤسسات؟ الإطار وأفضل الممارسات
تعرّف على مفهوم إدارة مخاطر المؤسسات (ERM)، وأهميتها، وأنواع المخاطر الرئيسية، وكيفية عملها، وأطرها ومعاييرها الرائدة، وكيفية تطبيقها. Securiti يستطيع...
عرض المزيد
ما هي شفافية البيانات؟ ولماذا هي مهمة للمؤسسات الحديثة؟
تعرف على ماهية شفافية البيانات، ولماذا هي مهمة، وكيف يمكن للمؤسسات تحسين الرؤية والمساءلة والحوكمة والثقة والاستخدام المسؤول للبيانات.
ما هو
جديد